AI SOCの台頭:人工知能が変えるセキュリティ運用
人工知能(AI)は、攻撃側と防御側の双方でサイバーセキュリティを変えつつあります。攻撃者は、偵察、ソーシャルエンジニアリング、脆弱性調査、スクリプト作成、窃取した情報の処理といった従来の活動を加速するためにAIを活用しています。一方、防御側も同じ技術を使い、アラートの要約、セキュリティデータの検索、インシデント調査、脅威ハンティング、検知ルールの作成、対応措置の支援などを進めています。
これは、セキュリティオペレーションセンター(SOC)に難しい課題を突き付けます。多くのSOCは以前から、大量のアラート、分断されたツール、誤検知、経験豊富なアナリストの不足に悩まされてきました。AIは攻撃の速度と規模を増大させる一方で、防御側が必要とする調査能力を補う手段にもなり得ます。
近年注目されている考え方に、AI SOCがあります。AI SOCとは、AIがアナリストを支援し、権限と範囲を限定した調査業務を担い、人によるガバナンスの下で承認済みの作業を段階的に自動化していくセキュリティ運用モデルです。
※「AI SOC」は、まだ正式な業界標準ではなく、市場で使われ始めた新しい用語です。この名称を掲げる製品でも、自律性、連携の深さ、判断過程の透明性、対応操作に与えられる権限は大きく異なります。
目次[非表示]
- 1.AIは攻撃側と防御側の双方を加速させる
- 2.従来型SOCにかかる圧力
- 3.AIは脅威であると同時に対抗手段でもある
- 3.1.AIによるリスク
- 3.2.防御側にもたらす優位性
- 4.既存のSOCベンダーはAIをどう取り入れているか
- 5.AIネイティブなSOC企業の登場
- 6.AI SOC導入の3段階
- 6.1.フェーズ1:AIによる情報補強
- 6.2.フェーズ2:人とAIの協働
- 6.3.フェーズ3:統制された自動化
- 7.AI SOCを構成する中核要素
- 7.1.セキュリティデータ / コンテキスト層
- 7.2.クエリ / 推論エンジン
- 7.3.専門特化型AIエージェント
- 7.4.オーケストレーション/アクション層
- 7.5.ガバナンス / アイデンティティ / 監査層
- 8.これからのSOCはどう変わるか
- 9.AI SOCは完成形ではなく進むべき方向である
- 10.まとめ
- 10.1.アナリストが活用するためのAI
- 10.2.関連サービス
AIは攻撃側と防御側の双方を加速させる
AIがサイバー攻撃に及ぼす影響は、まったく新しい画期的な攻撃手法を一つ生み出すことに限りません。従来からある作業を、より速く、低コストで、大規模に繰り返せるようにすることも大きな脅威となります。
英国の国家サイバーセキュリティセンター(NCSC)は、2027年までにAIがサイバー侵入活動の一部をほぼ確実に効率化・高度化すると評価しています。対象として挙げられているのは、脆弱性調査、偵察、ソーシャルエンジニアリング、マルウェア開発、エクスプロイト開発、窃取データの分析などです。またNCSCは、AI対応ツールによって、脆弱性の公表から悪用までの時間が短縮される可能性も指摘しています(UK National Cyber Security Centre「Impact of AI on cyber threat from now to 2027」)。
世界経済フォーラム(WEF)のGlobal Cybersecurity Outlook 2026では、調査対象となった組織の94%が、今後1年間でサイバーセキュリティを変化させる最大の要因はAIになると見込んでいます(World Economic Forum「Global Cybersecurity Outlook 2026」)。
重要なのは、すべての攻撃者が突然高度な技術を身に付ける、などといった大きな変化ではなく、AIによって既存の攻撃者の生産性が高まることです。
<AIによって高められる攻撃者の生産性>
フィッシング攻撃者: 標的ごとに調整したメッセージをより多く作成できる
脆弱性の調査担当者: 技術資料を短時間で分析できる
犯罪グループ: より多くの標的に向けてコンテンツを翻訳・調整できる
能力のある攻撃者: エージェントや自動化を利用して反復作業に必要な時間を短縮できる
従来型SOCにかかる圧力
SOCはすでに、処理能力とデータ量の不均衡に直面しています。企業環境では、エンドポイント、アイデンティティ、メール、ネットワーク、クラウド、アプリケーション、データストア、サードパーティサービスから大量のテレメトリが生成されます。セキュリティ製品はその一部をアラートに変換しますが、どのアラートが本当に重要かを判断するのは、依然としてアナリストの役割です。
SplunkのState of Security 2025は、過剰なアラート、誤検知、コンテキスト不足、ツールの保守を主要な運用課題として挙げています。同調査では、回答者の59%が「アラートが多すぎる」、55%が「誤検知が多すぎる」と回答し、46%は組織の防御よりもツールの保守に多くの時間を費やしていると答えました(Splunk「State of Security 2025」、Business Insider「How data fabric architecture can help security teams optimize data and fine-tune threat detections」)。
一件の調査だけでも、アナリストには次のような作業が求められます。
- 元となった検知内容を確認する。
- ユーザー、資産、業務上のコンテキストを確認する。
- エンドポイント、アイデンティティ、ネットワーク、クラウド、メールのテレメトリを検索する。
- 脅威インテリジェンスを使ってインジケーターに情報を付加する。
- 時系列を整理する。
- 複数の仮説を証拠と照らし合わせる。
- 事象が正常、疑わしい、悪意のある、のいずれかを判断する。
- 証拠を記録し、対応策を提案する。
こうした作業を大量のアラートに対して繰り返せば、能力の高いチームでも後追い対応に陥りかねません。価値の低いアラートが無害であることの確認に多くの時間を取られ、その間に、よりリスクの高い事象への対応が遅れる可能性があります。
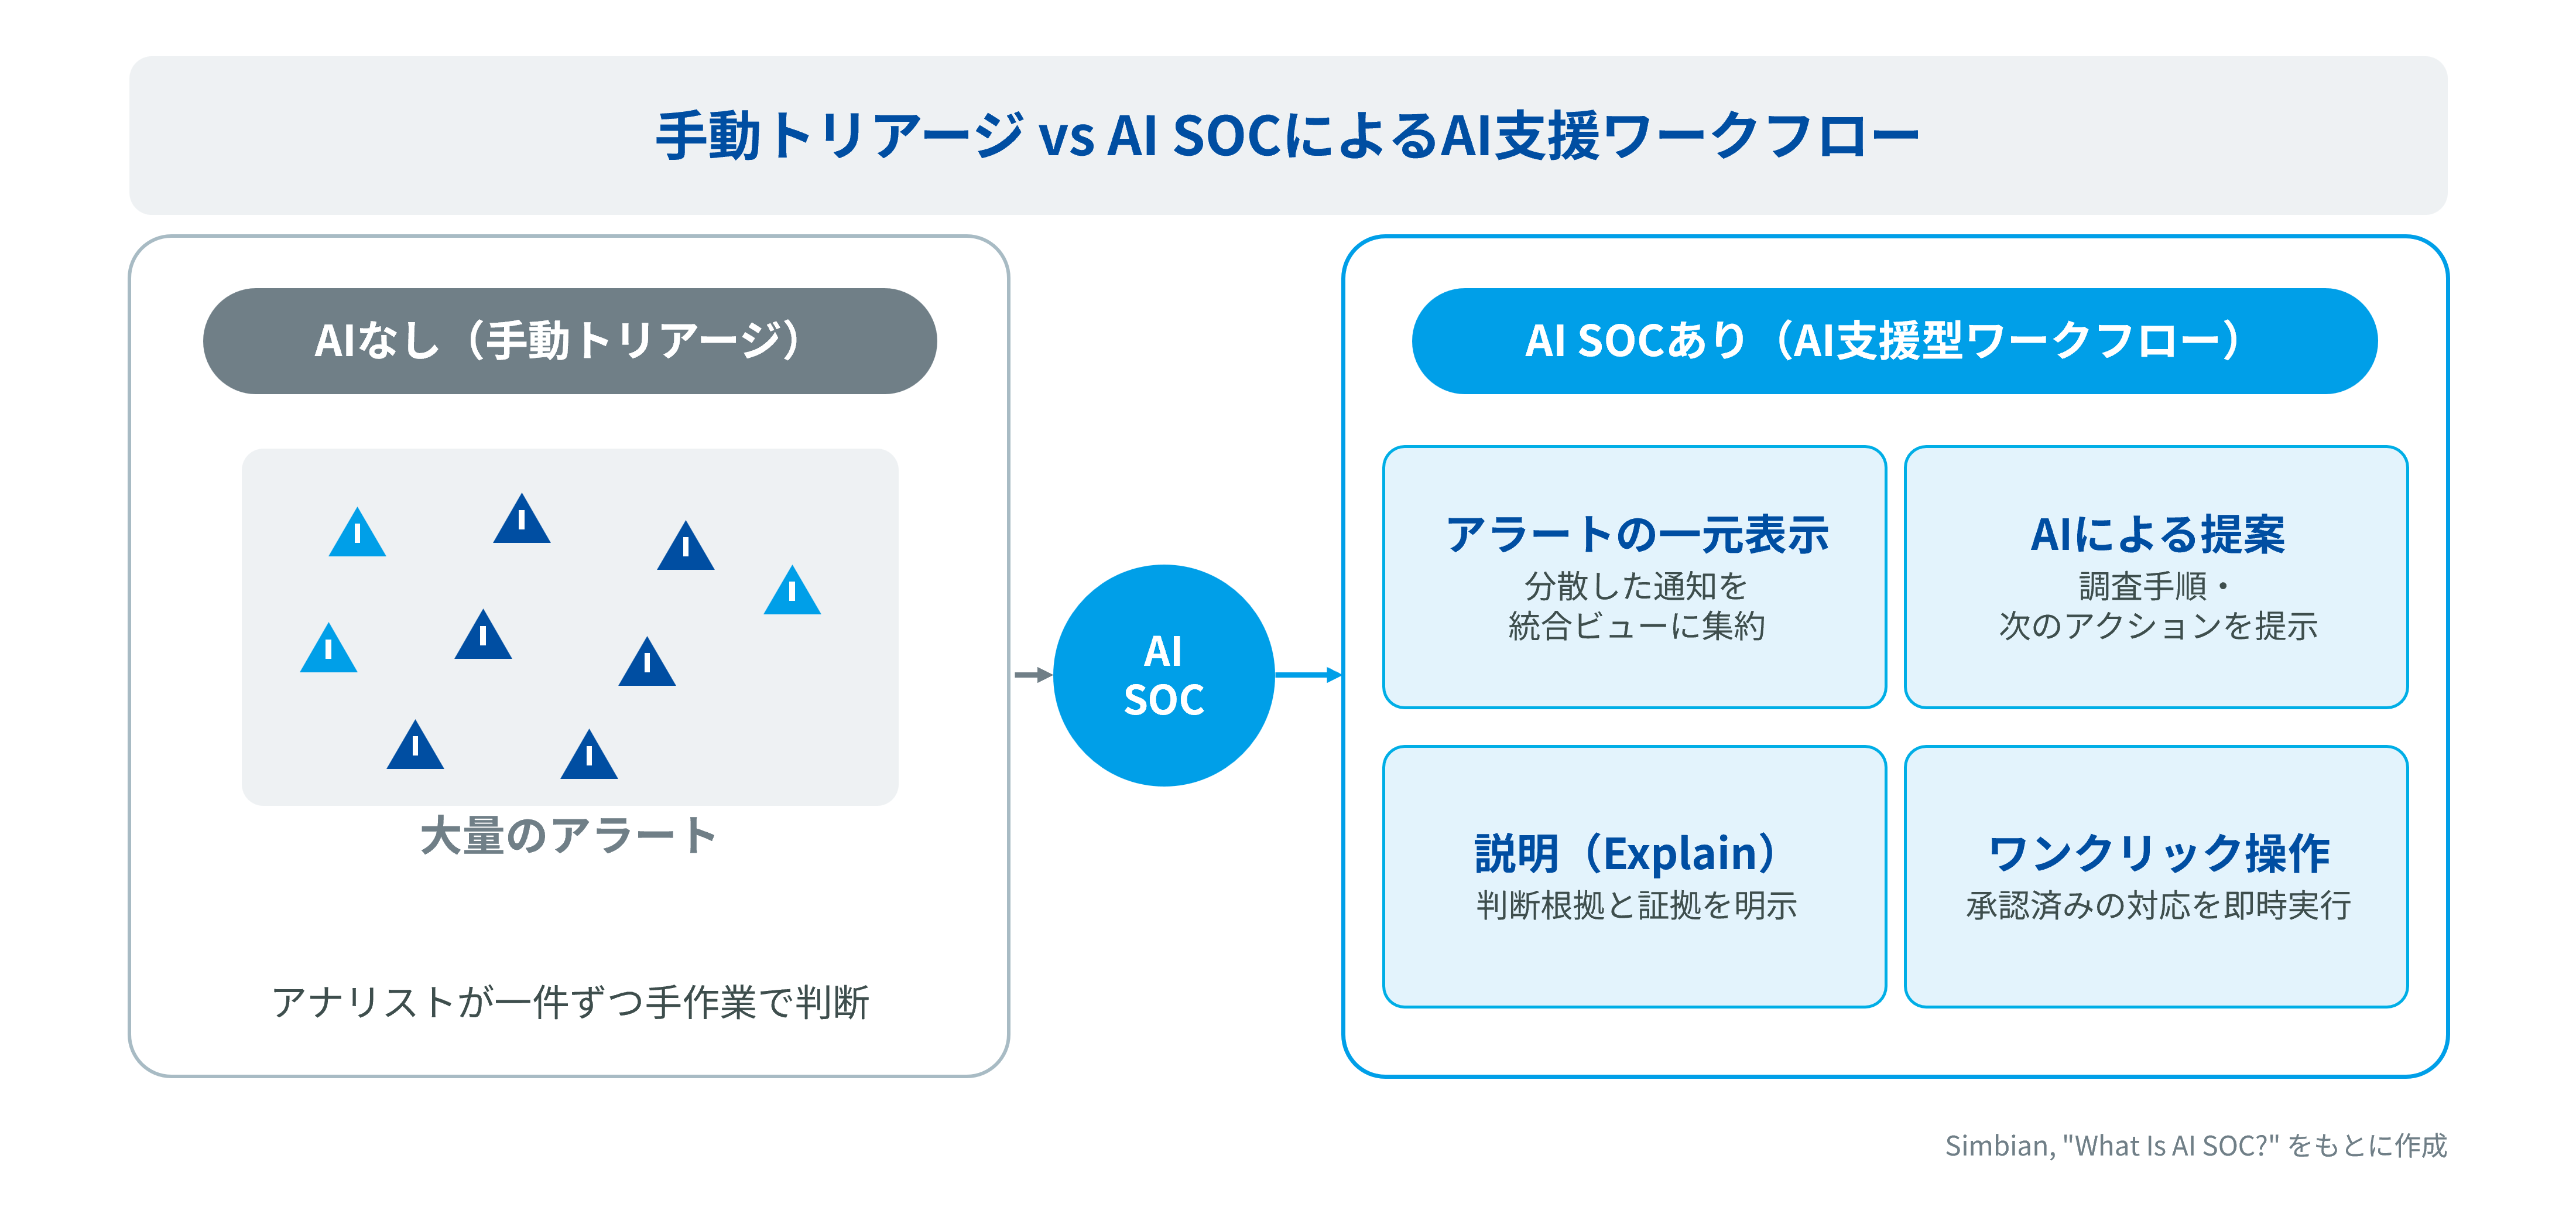
図1. Simbianの「What Is AI SOC?」では、手動によるアラートトリアージと、
アラートの一元表示、提案、説明、ワンクリック操作を備えたAI支援型ワークフローを比較している。
出典:Simbian, “What Is AI SOC?”(Simbian「What Is AI SOC?」)
AIは脅威であると同時に対抗手段でもある
AIは、サイバーセキュリティにとって追い風にも向かい風にもなる技術です。
AIによるリスク
攻撃者はAIを次のような用途に利用できます。
- フィッシングメッセージの作成と調整
- 組織、従業員、利用技術、外部公開範囲の調査
- スクリプトの生成や変更
- 技術文書や脆弱性情報の理解
- コンテンツの多言語化
- 窃取したデータの分類と要約
- エージェントや自動化を使った反復作業の連携
これらの能力は、攻撃の速度と規模を押し上げ、一部の作業に必要な労力を減らします。ただし、現在公表されている評価からは、AIを使うだけで未経験者が一流の攻撃者になれるとは言えません。高度な攻撃には今も、専門知識、インフラ、アクセス権、オペレーショナルセキュリティ、信頼できるデータが必要です(UK National Cyber Security Centre「Impact of AI on cyber threat from now to 2027」、OpenAI「Disrupting malicious uses of AI: October 2025」)。
防御側にもたらす優位性
防御側では、AIを次のような用途に活用できます。
- アラートやインシデントの要約
- 自然言語によるセキュリティ検索
- 脅威インテリジェンスによる情報補強
- 調査計画の作成
- 複数ツールを横断した証拠収集
- 時系列の作成
- 検知エンジニアリング
- 脅威ハンティング
- ケース記録の作成
- 推奨された、または承認済みの対応操作
AIの価値が特に高いのは、繰り返し発生する手作業を減らせる場合です。証拠を集め、確認結果を説明し、人がレビューできる判定案を準備できれば、アナリストは複雑なインシデント、プロアクティブなハンティング、検知の改善、セキュリティエンジニアリングにより多くの時間を使えます。
ただし、防御効果はAIを取り巻く仕組みの品質に左右されます。テレメトリが不完全で、権限が過大で、統制が弱く、業務コンテキストも乏しいAIエージェントは、誤った判断を自信ありげに示すおそれがあります。目指すべきは無制限の自律化ではなく、信頼でき、動作を観測でき、適切に統制された支援です。
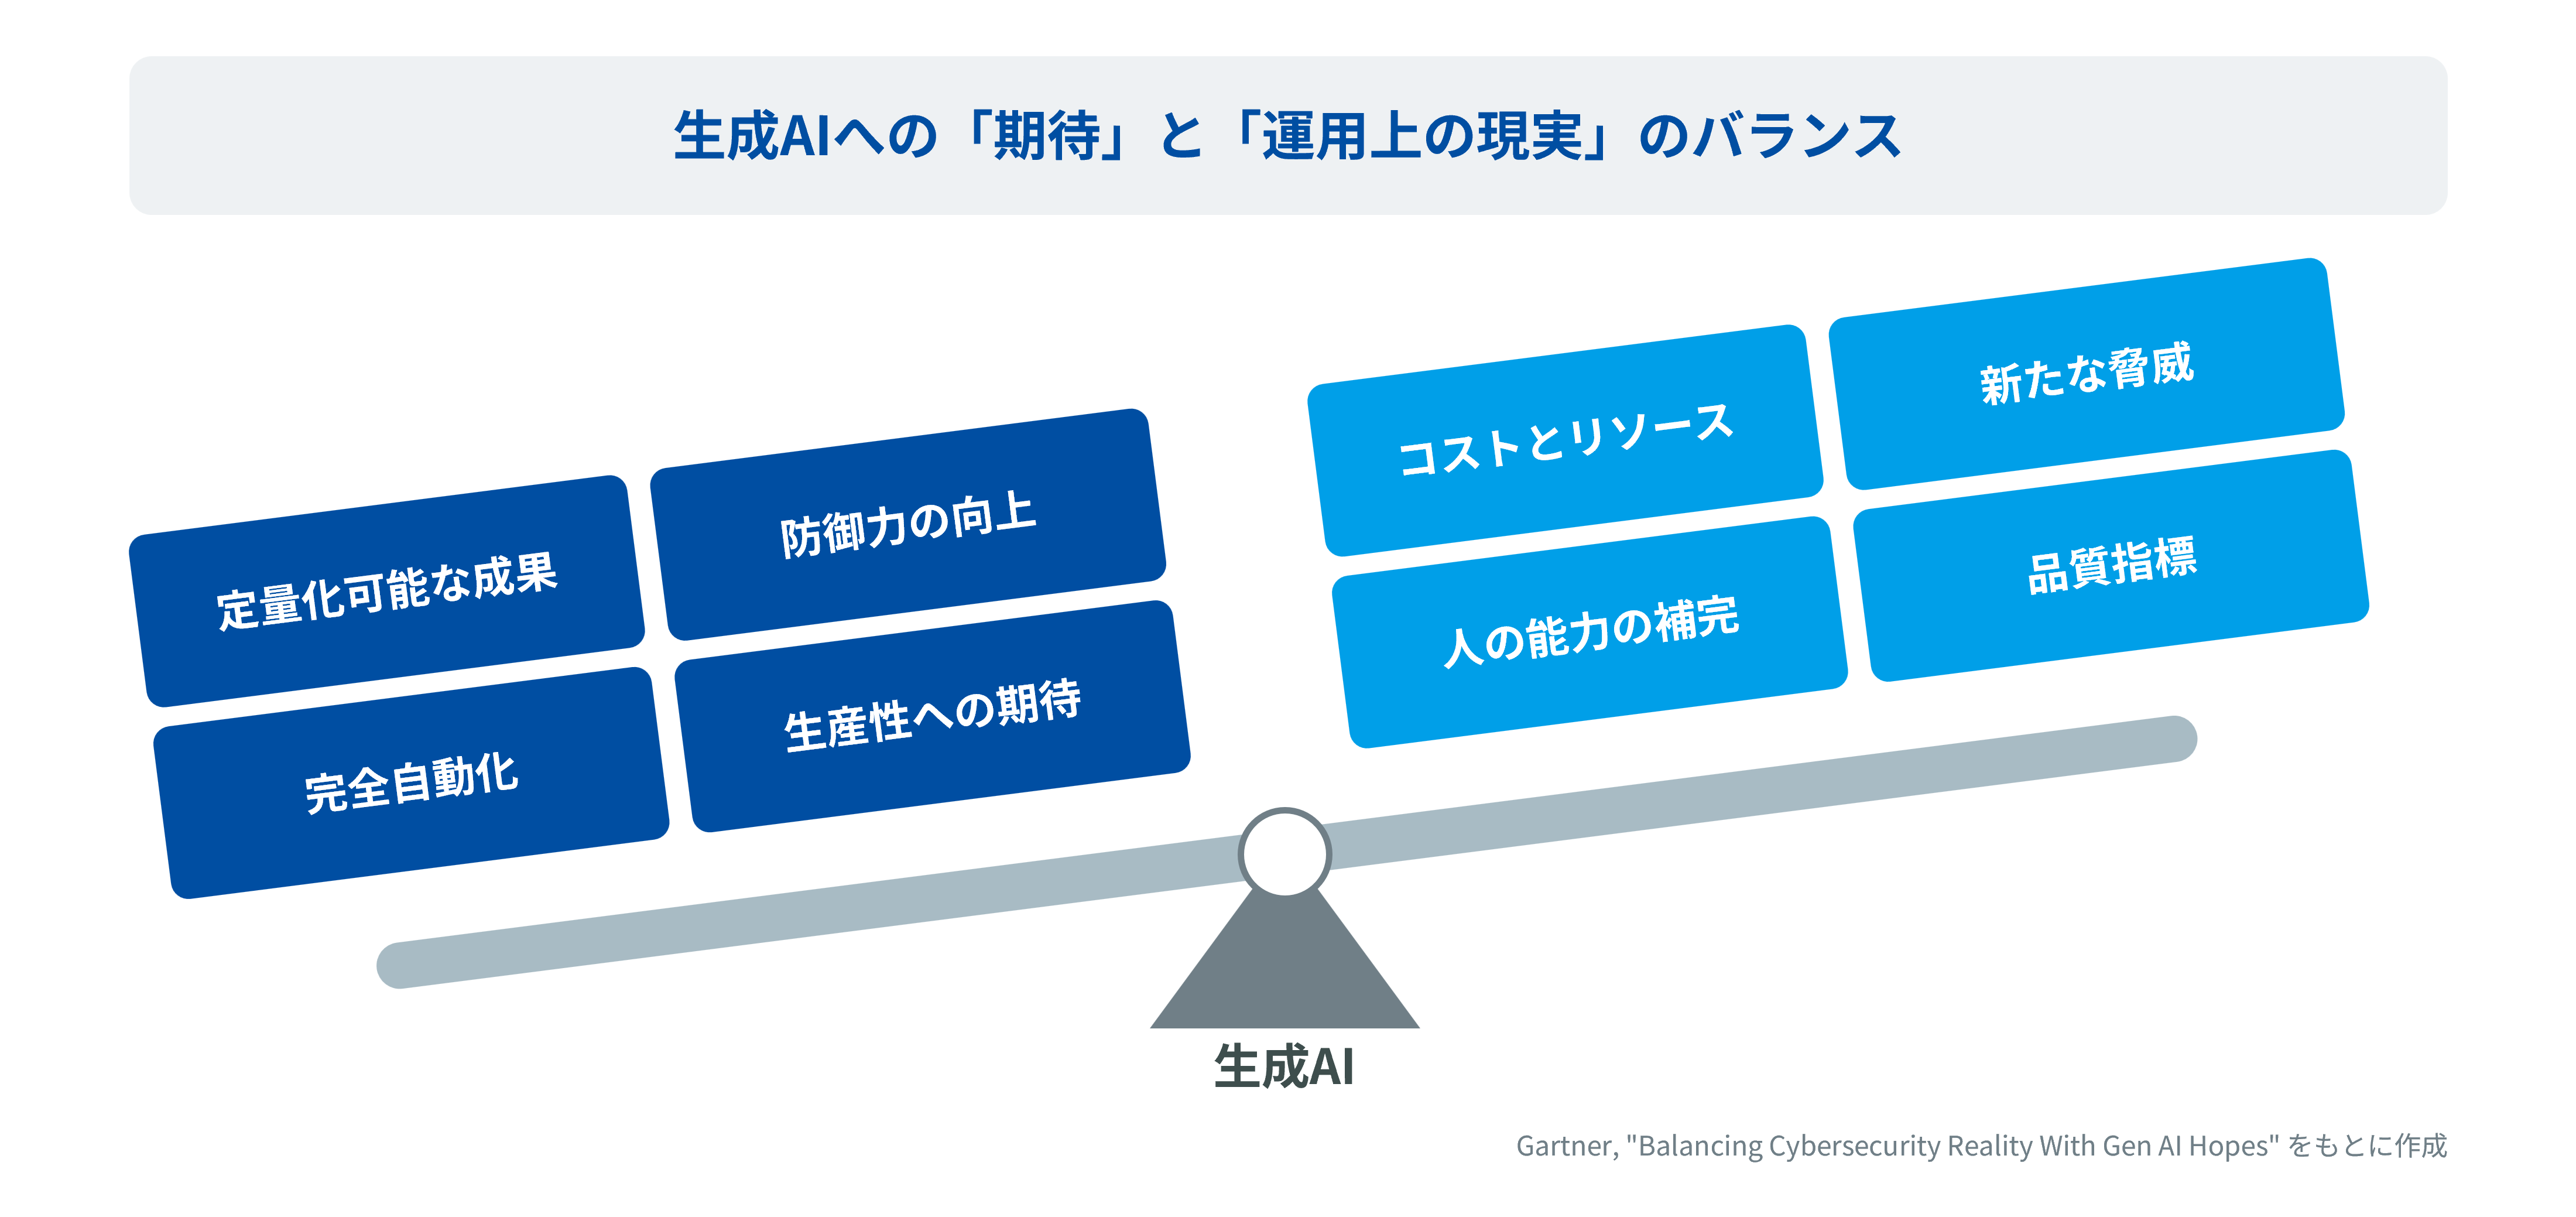
図2. Gartnerは、サイバーセキュリティにおける生成AIを、自動化や防御力向上といった期待される成果と、
コスト、リソース、人の能力を補完する役割、品質指標といった運用上の現実とのバランスとして示している。
出典:Gartner「Balancing Cybersecurity Reality With Gen AI Hopes」
既存のSOCベンダーはAIをどう取り入れているか
既存のセキュリティベンダーは、SIEM、XDR、SOAR、エンドポイント、アイデンティティ、クラウド、脅威インテリジェンスの各プラットフォームにAIを組み込み始めています。既存ベンダーの強みは、すでに蓄積されたテレメトリ、ワークフロー、顧客基盤、各種連携、対応機能を活用できる点にあります。
ベンダー | 現在の方向性 | 公表されている主な機能例 |
|---|---|---|
Microsoft | Security Copilotと職務別エージェント | 反復作業の自動化、セキュリティ/ITワークフロー、エージェントID、権限管理、スケジュールまたはイベントを起点とした実行(Microsoft Learn「Microsoft Security Copilot agents overview」) |
Google Cloud | Google Security OperationsのGeminiと専門エージェント | 自然言語による調査、要約、推奨対応、検知ルール/プレイブック作成、脅威ハンティング、検知エンジニアリング、外部コンテキストの活用、自動トリアージ/調査(Google Cloud「Google Security Operations」、Google Cloud「Next ’26: Redefining security for the AI era with Google Cloud and Wiz」) |
CrowdStrike | Charlotte AIとエージェント型SOCワークフロー | エージェント支援型の調査、カスタムセキュリティエージェントの作成、目標と動作の制御、Falconプラットフォーム全体へのAI統合(CrowdStrike「Charlotte AI: Agentic Analyst for Cybersecurity」) |
Palo Alto Networks | Cortexのエージェント型SOCとAgentiX | 複数ステップの計画、調査、脅威ハンティング、プレイブック/スクリプトの実行、統制されたエージェントワークフロー(Palo Alto Networks「The SOC Is Now Agentic: Introducing the Next Evolution of Cortex」) |
SentinelOne | Purple AI | 自然言語による調査、証拠収集、攻撃タイムライン、判定、アナリストの確認を介した修復(SentinelOne「Purple AI: Agentic AI Security Analyst」) |
Exabeam | Exabeam Nova | 脅威の優先順位付け、証拠収集、分析、調査レポートの作成、役割に応じた要約や助言を行うマルチエージェントシステム(Exabeam「Exabeam Launches the First Fully Integrated, Multi-Agent AI for Security Operations」) |
こうした動きから、製品が次のように段階的に変化していることが分かります。
- コパイロット段階: アナリストが質問するまでAIは待機する。
- エージェント段階: AIが作業を開始・継続し、ツールを呼び出して証拠を収集する。
- 統制されたアクション段階: 定められた権限とポリシーの範囲内で、AIが承認済みの操作を実行する。
すべてのベンダーが同じ段階にあるわけではなく、プレビュー提供中の機能もあります。また、上表は各ベンダーが公表している内容を整理したものであり、実運用での効果を保証するものではありません。導入を検討する際は、自社環境で機能と効果を検証する必要があります。
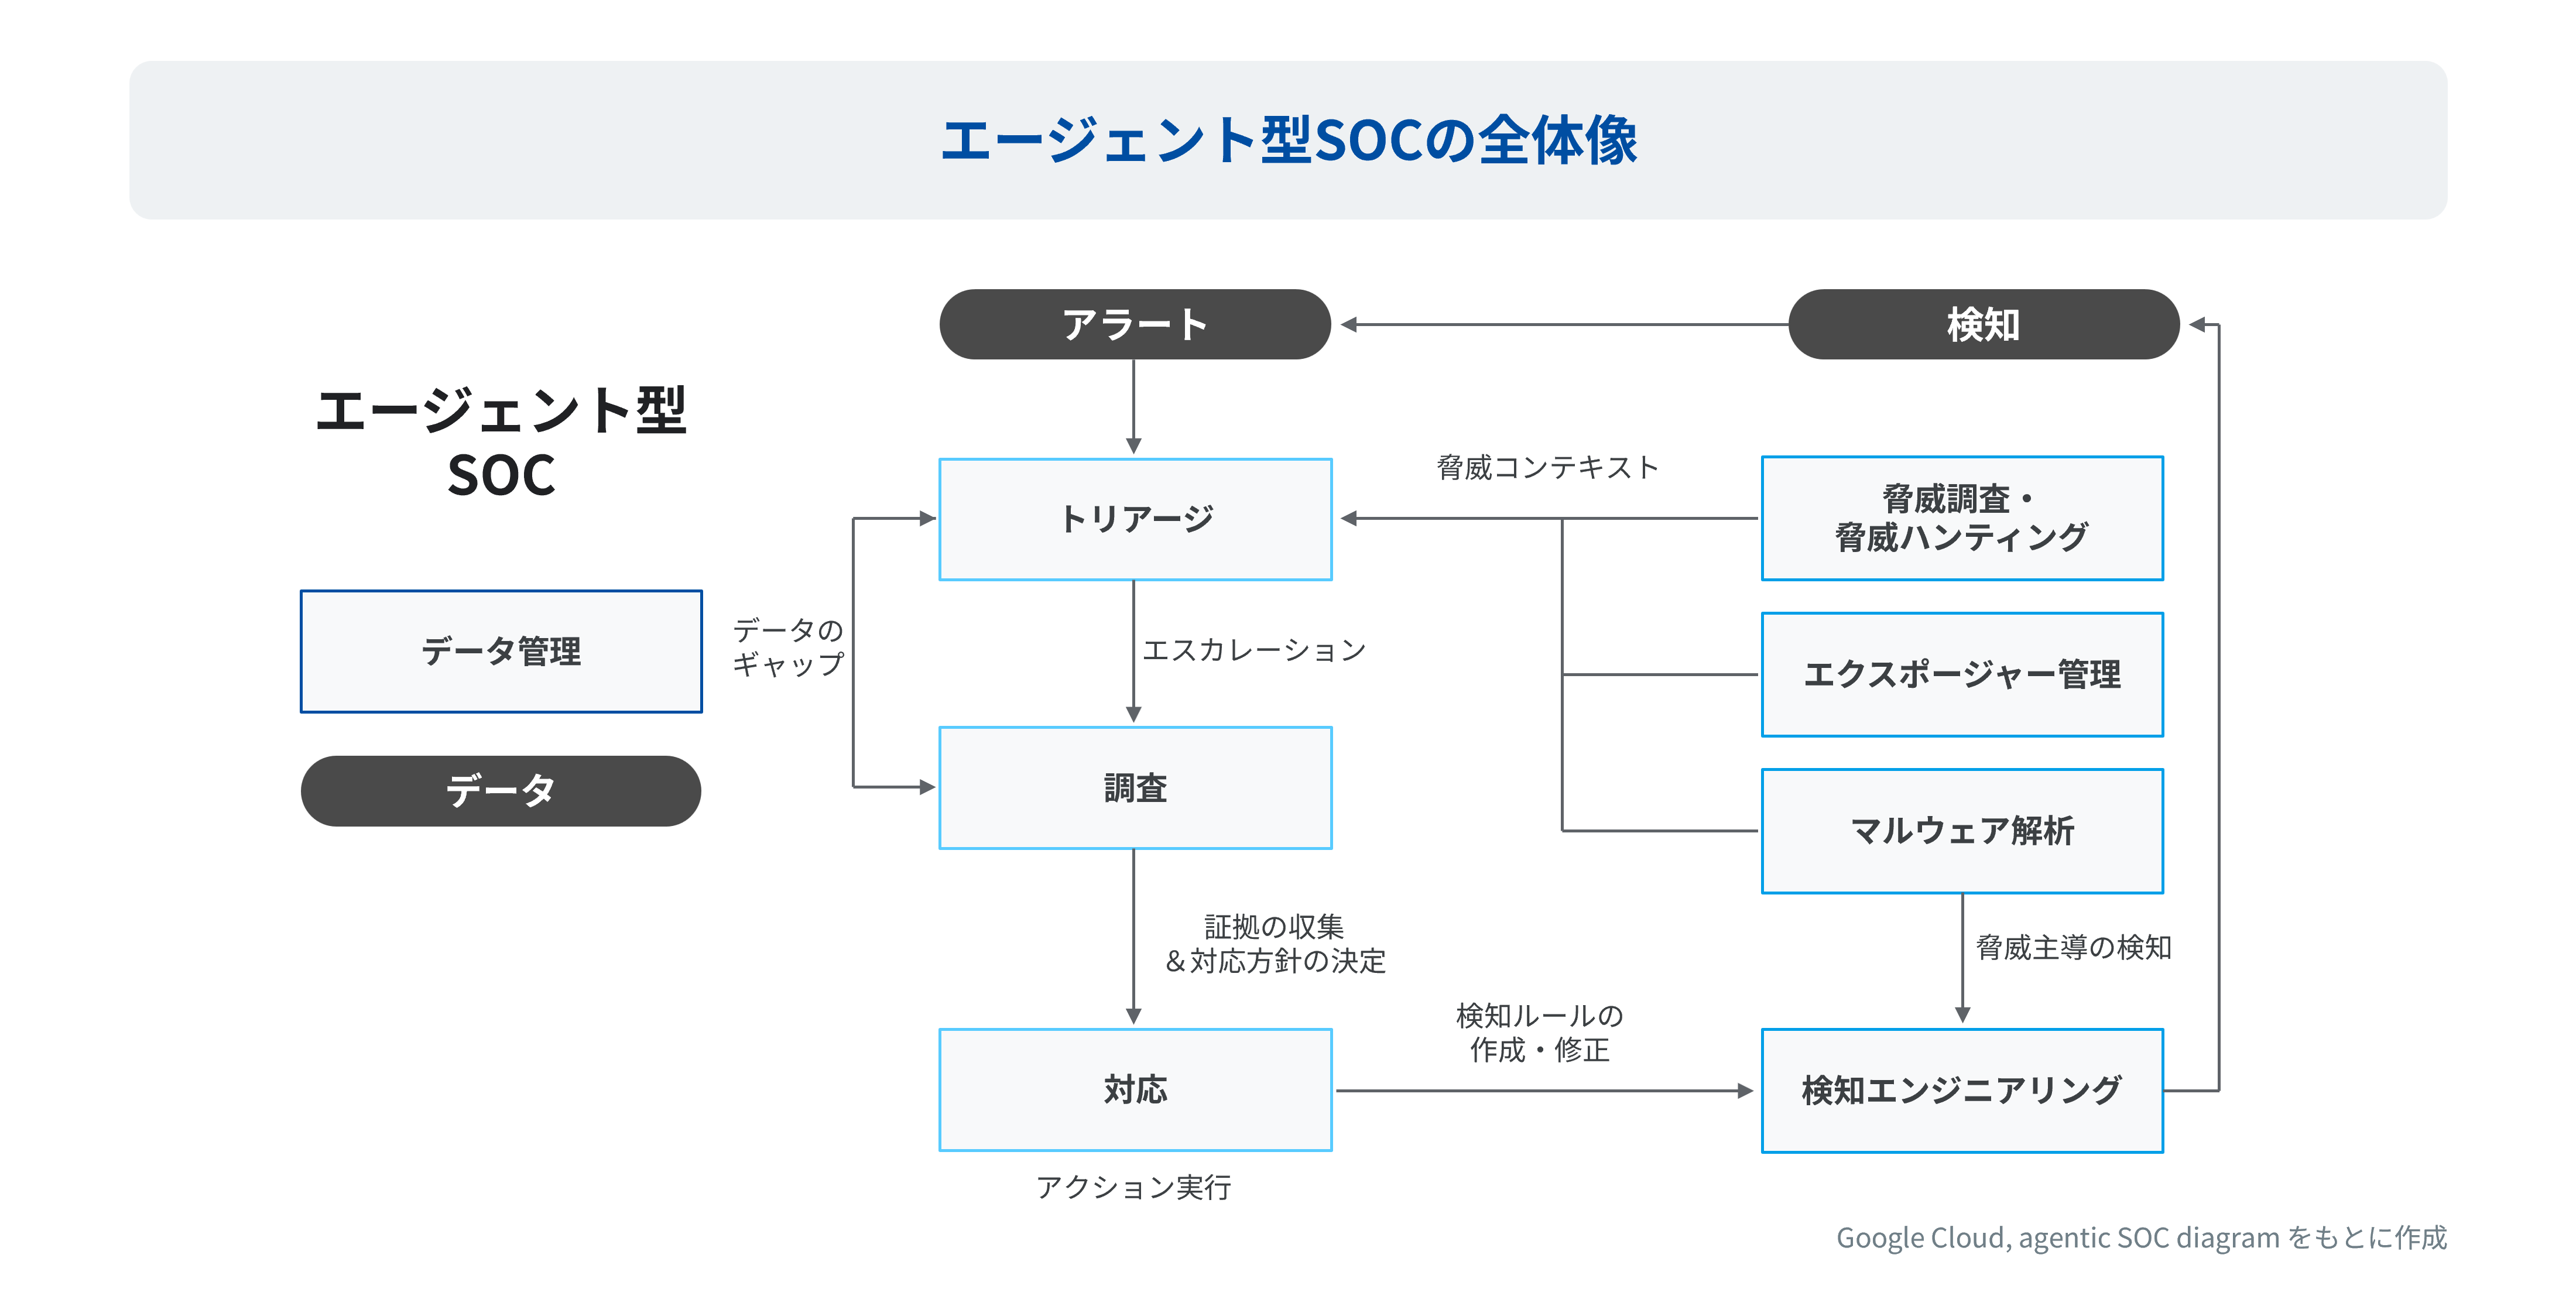
図3. Google Cloudが示すエージェント型SOCの構想では、データ管理、トリアージ、調査、対応、脅威調査、脅威ハンティング、
マルウェア分析、エクスポージャー管理、検知エンジニアリングにまたがってエージェントを連携させながら、人間のアナリストを運用モデルに残している。
出典:Google Cloud「The dawn of agentic AI in security operations at RSAC 2025」
AIネイティブなSOC企業の登場
新たに登場している企業の中には、当初からAIエージェントを中心にセキュリティ運用製品を設計している企業があります。「AIネイティブ」は規制や標準で定義された分類ではありませんが、AIによる調査やオーケストレーションを中核的な運用モデルとするプラットフォームを区別するうえでは有用な呼び方です。
企業 | 公表されているアプローチ |
|---|---|
Simbian | SOC、脅威ハンティング、ペネトレーションテスト、ネットワークセキュリティの各エージェントを支える共有のContext LakeとReasoning Engine(Simbian「Self-Improving SecOps」) |
Dropzone AI | 既存のセキュリティスタックを全面的に置き換えることなく、SIEM、EDR、アイデンティティ、クラウド、メール、脅威インテリジェンスの各ツールと連携してアラートを調査するAI SOCアナリスト(Dropzone AI「Agentic SOC: AI Agents for Alert Triage and Threat Hunting」) |
Prophet Security | AIによる調査計画の作成、複数ソースからの証拠収集、説明可能な推論、判定、修復ガイダンス、フィードバックによる改善(Prophet Security「Prophet AI SOC Analyst」) |
Radiant Security | AIトリアージ/リサーチエージェント、証拠とひも付いた推論、監査証跡、ケース管理、対応操作、ログ管理(Radiant Security「Radiant AI SOC Platform」) |
Torq | 調査、推論、ワークフロー作成、対応を担う専門エージェントを連携させるオーケストレーター「Socrates」(Torq「Torq Socrates: Agentic AI in the SOC」) |
KuppingerColeの2026年の調査計画とベンダーカバレッジでは、「Emerging AI Security Operations Center」が独立した市場領域として扱われています。そこからは、アナリストの役割が、手作業によるデータ収集から、AIをチームメンバーとして監督する業務へと移っていく可能性が読み取れます(KuppingerCole Analysts「Research Compass Cybersecurity 2026」)。
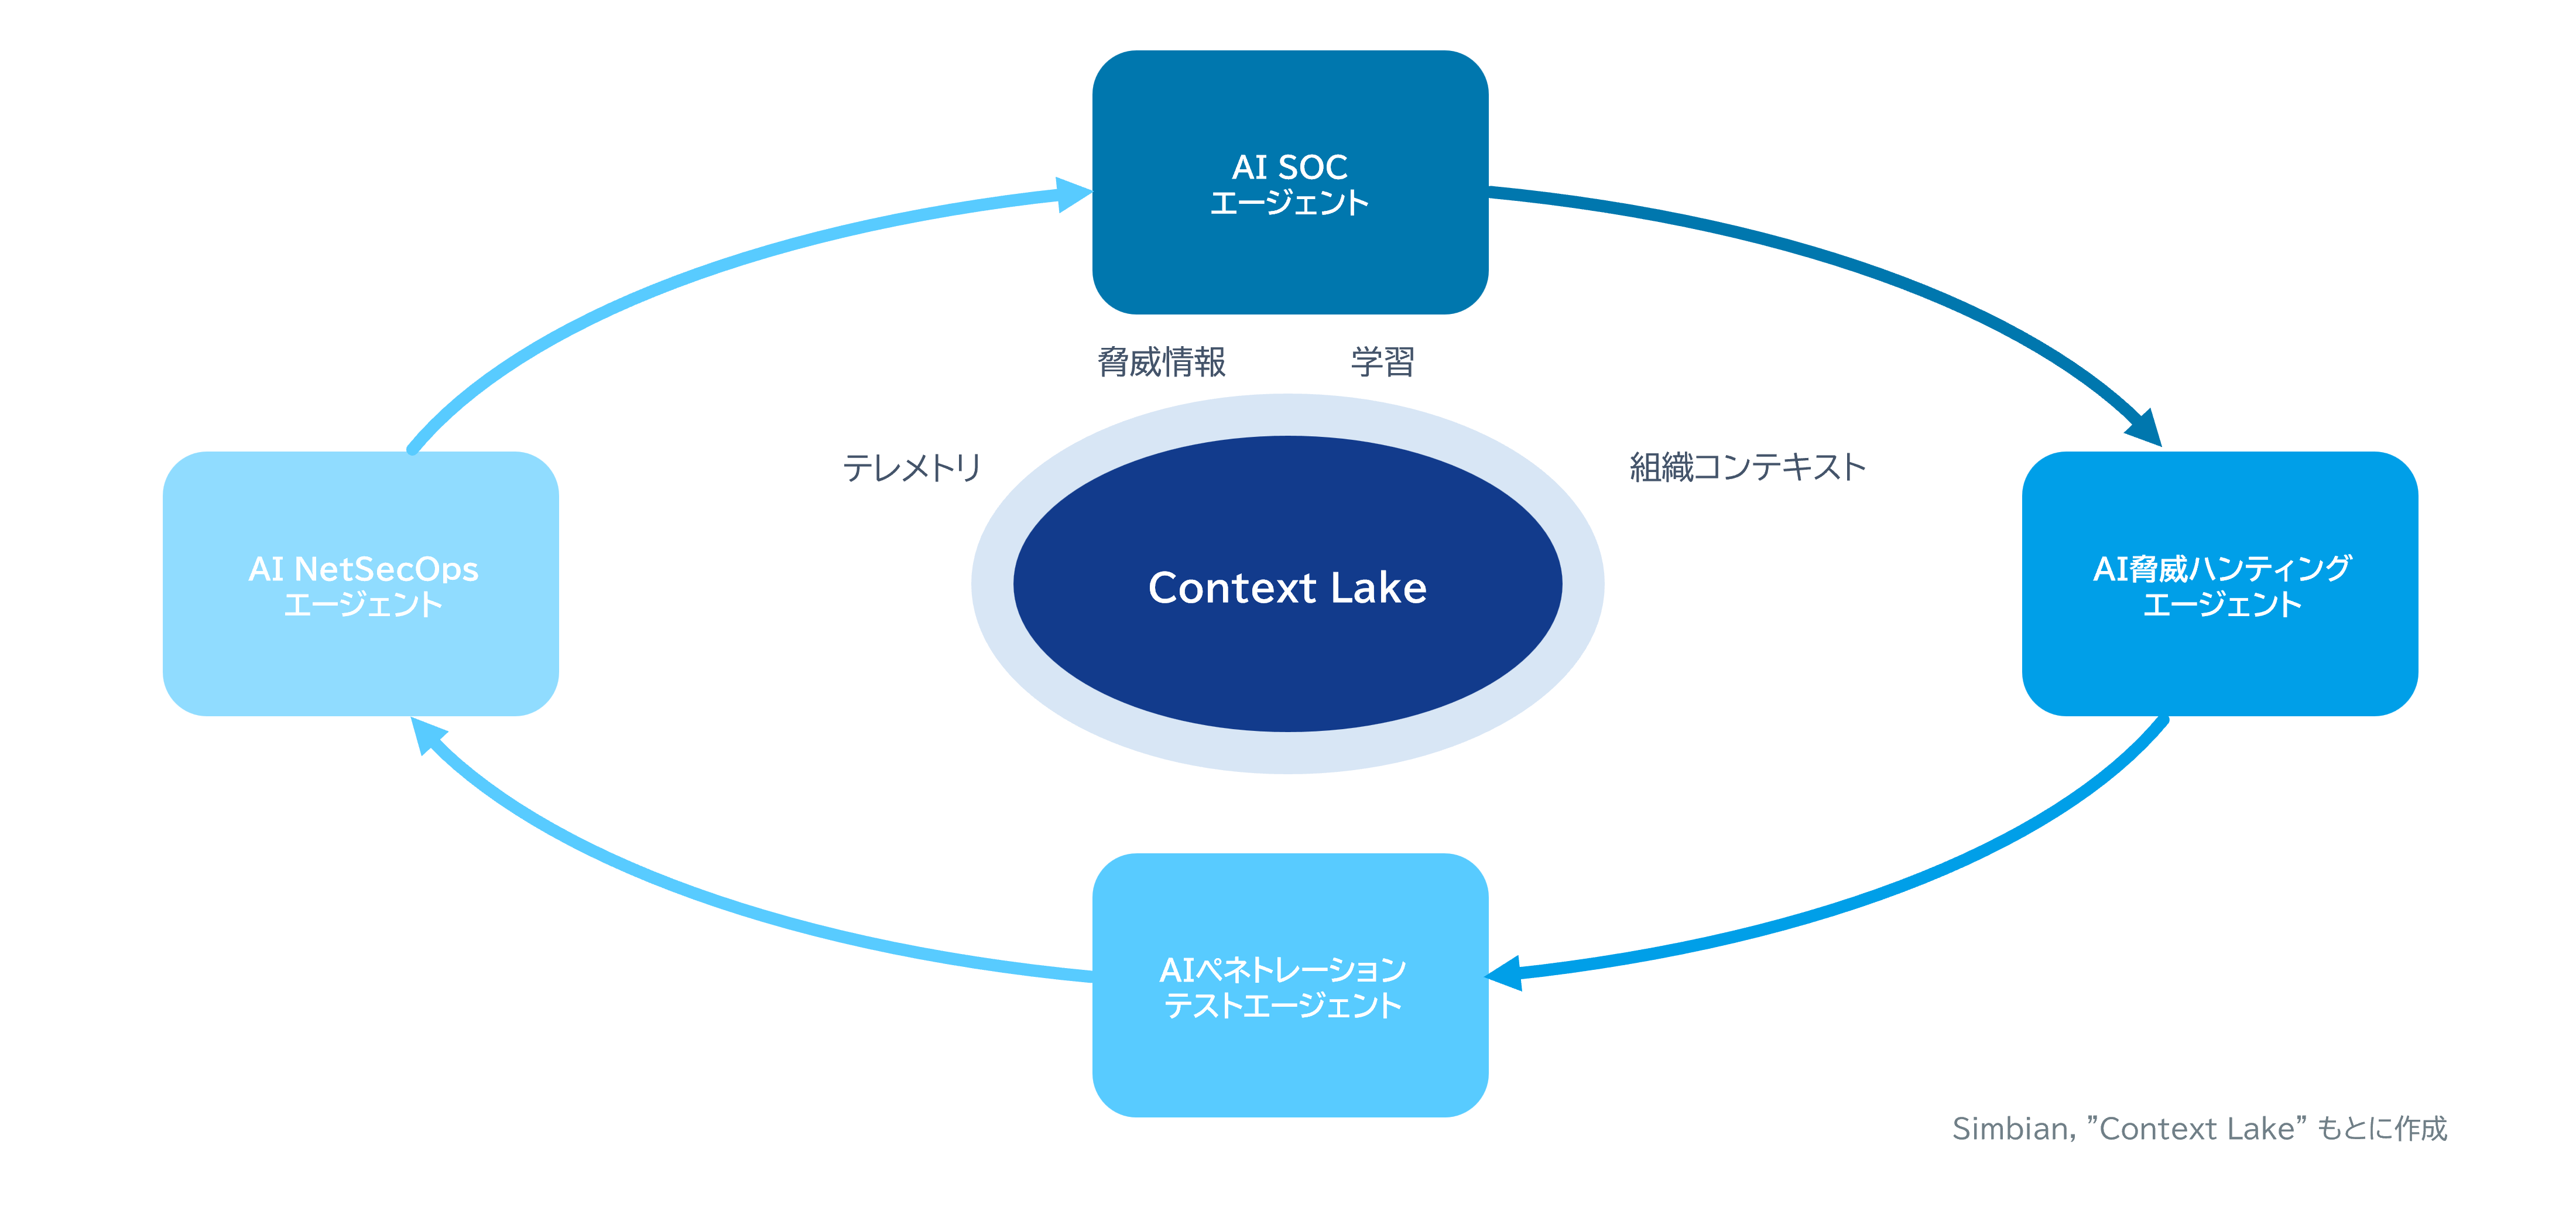
図4. Simbianの公式Context Lake図では、AI SOC、Threat Hunt、Pentest、NetSecOpsの4つの専門エージェントが
共通のインテリジェンス層を利用している。
出展:Simbian「AI for Cybersecurity: Complete SecOps Automation with AI Agents」
既存ベンダーとAIネイティブ企業の違いは、単純な「古い企業対新しい企業」ではありません。違いは、アーキテクチャの重心にあります。既存ベンダーは、成熟したセキュリティプラットフォームにエージェントを追加する傾向があります。一方、AIネイティブ企業はエージェントを起点とし、そこから顧客の既存環境へ連携を広げる傾向があります。
AI SOC導入の3段階
業界で統一された3段階モデルが存在するわけではありません。以下は、現在の製品機能と導入傾向をもとに整理した実践的なモデルです。
フェーズ1:AIによる情報補強
AIが、アナリストによる情報の理解を速める段階です。代表的な機能は次のとおりです。
- アラートの要約
- 脅威インテリジェンスによる情報補強
- 自然言語によるクエリ
- クエリの生成
- 調査手順の提案
- 検知ルールの提案
- ケース記録やレポートの下書き
作業を開始し、出力を確認し、判断を下し、対応を実行するのはアナリストです。AIの主な役割が読み取り、要約、提案に限られるため、この段階は運用リスクが最も低いと言えます。
フェーズ2:人とAIの協働
AIが調査の重要な部分を実行し、アナリストがそれを監督する段階です。協働型エージェントは、次のような作業を行います。
- アラートを受け取る
- 調査計画を立てる
- 承認されたツールやデータソースにクエリを実行する
- ユーザー、デバイス、IPアドレス、ドメイン、ファイルの情報を補強する
- 時系列を作成する
- 仮説を証拠と照らし合わせて検証する
- 判定と信頼度を提示する
- 次に取るべき対応を提案する
- 証拠の流れ全体をアナリストに提示する
この段階では、透明性が欠かせません。アナリストは、アクセスしたデータ、実行したクエリ、収集した証拠、置いた前提、信頼度、推奨操作を確認できる必要があります。
フェーズ3:統制された自動化
明確に定められた範囲内で、AIが承認済みの対応操作を実行する段階です。たとえば、次のような作業が考えられます。
- 誤検知と確認されたアラートをクローズする
- ケースを作成または更新する
- メールを隔離する
- セッションを失効させる
- エンドポイントを隔離する
- ドメインやIPアドレスをブロックする
- 侵害されたアカウントを無効化する
- フォレンジック証拠を収集する
- 事前定義された対応ワークフローを起動する
この段階は、無制限な自律化を意味するものではありません。影響の大きい操作には、最小権限のアイデンティティ、承認ゲート、ポリシーチェック、監査ログ、操作の可逆性、エスカレーションルール、テスト、緊急停止の仕組みが必要です。
まずは、リスクが低く、件数が多く、元に戻せる作業から自動化するのが現実的です。影響の大きい判断については、自社環境でシステムの信頼性を示す十分な証拠が得られるまで、人による承認を残すべきです。
AI SOCを構成する中核要素
AI SOCは、単に大規模言語モデルをSIEMに接続したものではありません。複数の層が連携して初めて機能します。
セキュリティデータ / コンテキスト層
この層は、調査に必要な証拠を提供します。対象には次のようなデータが含まれます。
- SIEMイベント
- エンドポイントテレメトリ
- アイデンティティ/認証データ
- ネットワークアクティビティ
- クラウド監査ログ
- メールセキュリティデータ
- 脆弱性情報
- 資産インベントリ
- 脅威インテリジェンス
- 過去のインシデントやケース
- 業務上の所有者と重要度
セキュリティデータレイクに情報を集約するプラットフォームもあれば、APIやフェデレーテッド検索を通じて元のデータソースを参照するプラットフォームもあります。方式にかかわらず、信頼でき、最新で、正規化され、権限に基づいて管理されたコンテキストが必要です。
クエリ / 推論エンジン
クエリエンジンは、セキュリティデータから証拠を取得します。自然言語の質問をKQL、SPL、YARA-Lなど、各プラットフォーム固有のクエリ言語に変換する場合もあります。安全なクエリ層には、生成されたクエリの検証、アイデンティティとロールに基づくアクセス制御、不正なデータ開示の防止、コストと実行上限の管理、検索内容の記録が求められます。
推論層は、次に何を調べるべきかを判断します。ツールを選び、仮説を立て、証拠を比較し、追加データが必要かどうかを決めます。ここでエージェントは、単なる要約から一歩先へ進みます。アラートの説明だけでなく、複数ステップの計画を作成し、状況に応じてその計画を変更できます。
専門特化型AIエージェント
代表的な役割は次のとおりです。
SOCエージェント
アラートのトリアージと調査、コンテキスト収集、証拠の記録、重大度の設定、対応策の提案を行います。
脅威ハンティングエージェント
現在および過去のテレメトリを横断して仮説を検証し、アラートとして検知されなかった活動を探します。
検知エンジニアリングエージェント
検知範囲の不足を特定し、検知ロジックの提案、テスト、調整を行います。
脅威インテリジェンスエージェント
攻撃者、脆弱性、インフラ、マルウェア、攻撃キャンペーンに関する情報を収集・要約します。
ペネトレーションテストエージェント
許可された範囲でテストを実施し、実証された攻撃経路を記録します。ペネトレーションテストは通常、日々のSOC業務とは別に行われますが、その結果は検知、優先順位付け、ハンティングの強化に役立ちます。
オーケストレーション/アクション層
この層は、AIの判断をツールや対応ワークフローにつなぎます。API、従来型のSOARプレイブック、スクリプト、専門エージェントなどを利用します。
実行手順が明確な場合は、決定論的な自動化が引き続き有効です。一方、実行中に得られた証拠によって調査経路が変わる場合は、エージェント型の推論が役立ちます。成熟した実装では、両者を組み合わせる形が主流になると考えられます。
ガバナンス / アイデンティティ / 監査層
AIエージェントは、特権を持つデジタルワーカーとして管理する必要があります。各エージェントには次の要素が必要です。
- 明確に定義されたアイデンティティと所有者
- 文書化された目的
- 最小権限
- 承認済みのデータソースとツール
- 操作上限と承認ルール
- 完全なログと証拠の記録
- 精度、ドリフト、不正利用の監視
- 明確な停止・ロールバック手順
こうした統制がなければ、AIシステムそのものが新たなセキュリティリスクや運用リスクになりかねません。
これからのSOCはどう変わるか
各ベンダーが示す現在のロードマップからは、いくつかの変化が見えてきます。
- コパイロットから能動的なエージェントへ第一世代の生成AI製品は、人がプロンプトを入力するまで待機していました。新しいエージェントは、アラートやイベントを起点に動作し、計画を立て、ツールを呼び出し、調査の一部を完了できるようになっています。
- 単一のアシスタントから専門エージェントのチームへトリアージ、調査、ハンティング、検知エンジニアリング、脅威インテリジェンス、オーケストレーション、対応に特化した個別のエージェントが登場しています。オーケストレーターは、これらに作業を割り振り、結果を統合します。
- アラート管理から調査管理へ従来のSOCは、アラートを中心に運用されています。これに対してAI SOC製品が目指しているのは、人が改めて情報を組み立てなければならない通知を増やすことではなく、証拠に裏付けられた一連の調査結果を提供することです。
- 固定プレイブックから適応型ワークフローへ従来型のSOARは、事前に定義された分岐に従って処理を進めます。AIエージェントは、新しい証拠が見つかった時点で次の手順を変更できます。今後は、予測可能な処理や慎重さを要する操作には決定論的なワークフローを使い、複雑な調査には適応型の推論を使うハイブリッドモデルが中心になると考えられます。
- 人が実行する運用から人が監督する運用へ戦略、ガバナンス、例外処理、インシデント指揮、業務コンテキスト、説明責任には、今後も人間のアナリストが不可欠です。一方で、その役割はAIの推論をレビューし、検知を改善し、エージェントの権限を管理し、通常とは異なる脅威を調査し、影響の大きい判断を担う方向へ移っていく可能性があります。
Googleは、現時点で目指す方向を「人をループ内に残す半自律型」と説明する一方、長期的にはより自律性の高い防御へ進む可能性にも言及しています(Google Cloud「Cloud CISO Perspectives: How Google approaches critical security topics, from fundamentals to AI」)。この区別は重要です。業界は自動化を拡大する方向へ進んでいますが、安全に導入するには、人を突然排除するのではなく、段階的に権限を付与する必要があります。
AI SOCは完成形ではなく進むべき方向である
企業はAI SOCの導入にどう向き合うべきか
AI SOCは、デモの印象ではなく、実際の証拠に基づいて評価すべきです。概念実証(PoC)では、自社のアラート、ツール、データ、ポリシー、運用手順を使用する必要があります。評価指標としては、次のような項目が考えられます。
- 調査精度
- 誤検知率と見逃し率
- 最初の有用な発見までの時間
- 判定までの時間
- 調査できたアラートの割合
- 証拠の網羅性
- アナリストによる修正や判断の上書き
- 連携範囲
- 対応操作の安全性
- 監査可能性
- 調査1件当たりのコスト
- アナリストの業務負荷の変化
異常時の動作も検証する必要があります。
- 必要なテレメトリが不足している場合、どう動作するか
- 不確実な状態と「問題なし」という判定を区別できるか
- 各結論の根拠となる証拠を示せるか
- ログ、チケット、メール、Webページに含まれる悪意のあるコンテンツによって操作されないか
- 付与された権限を越えて動作しないか
- 実行した操作を元に戻せるか
- 判断過程全体を監査できるか
まとめ
問うべきなのは、「AIはSOCを置き換えられるか」ではありません。より重要な問いは次のとおりです。
AIに任せても信頼性、透明性、安全性を確保できるセキュリティ業務は何か。そして、どの判断を人に残すべきか。
多くの汎用技術と同様に、AIも導入直後から最大の価値を生むとは限りません。導入初期には、技術を理解し、ワークフローを再設計し、データを改善し、従業員を教育し、適切な統制を整える過程で負担が増えることがあります。研究では、この現象を「生産性のJカーブ」と呼び、技術を活用するための補完的な投資を行った後に効果が現れると説明しています(Erik Brynjolfsson, Daniel Rock, and Chad Syverson「The Productivity J-Curve: How Intangibles Complement General Purpose Technologies」)。
アナリストが活用するためのAI
SOCにおけるAIの重要な効果の一つは、アナリストが発揮できる能力の下限と上限を同時に引き上げることかもしれません。経験の浅いアナリストは、AIを使って調査を組み立て、クエリを生成し、証拠を要約し、不慣れな概念をより速く学べます。経験豊富なアナリストは、同じ技術を使って調査規模を拡大し、人ならではの業務コンテキストや判断が必要な複雑な意思決定に、より多くの時間を割くことができます。
他分野の研究も、この見方を後押ししています。5,179人のカスタマーサポート担当者を対象とした研究では、生成AIによって平均生産性が14%向上し、初心者やスキルの低い担当者では34%向上しました(Erik Brynjolfsson, Danielle Li, and Lindsey R. Raymond「Generative AI at Work」)。セキュリティ分野の調査も同様の方向性を示しています。Microsoftは、無作為化比較試験において、Security Copilotを使用した経験豊富なセキュリティ担当者が、対象タスクを22%速く、7%高い精度で完了したと報告しています(Microsoft「Microsoft Copilot for Security Is Generally Available on April 1, 2024, With New Capabilities」)。またSplunkが2,000人以上のセキュリティ担当者を対象に行った調査では、59%がAIによってSOCの効率が「ある程度」または「大幅に」向上したと回答しました(Splunk「State of Security 2025」)。ただし、これらの結果は、すべてのSOCで同等の効果が得られることを保証するものではありません。AIが異なる経験レベルのアナリストを支援し得ることを示す材料として捉えるべきです。
現在の生成AI / エージェント型セキュリティツールは、まだ発展の途上にあり、ツールは今後も改善していくでしょう。しかし、技術の進歩だけでセキュリティが強化されるわけではありません。成果を左右するのは、信頼できるデータ、慎重な連携設計、統制された権限、従業員教育、AIが示す結論の根拠を検証できるアナリストです。
企業は、SOC全体を一度に自動化する必要はありません。アラートの要約、クエリ生成、コンテキスト収集、調査記録の作成、次の手順の提案といった、範囲が明確でリスクの低い用途から始めることができます。そのうえで、精度、短縮できた時間、アナリストによる修正、運用リスクを測定し、システムにより大きな権限を与えるかを判断します。
AI SOCは、一つの製品でも、固定された最終形でもありません。AIによる情報補強から、人とAIの協働、そして統制された自動化へと進む方向性です。自律化そのものを目的にするべきでなく、現在のアナリストがより良い仕事をできるように支援しながら、将来に向けて、より速く、安全で、能力の高いSOCを段階的に構築することが重要です。