なぜ今、自治体のセキュリティ対策が「義務」なのか ― 背景とガイドラインの全体像 | 自治体向けセキュリティ対策シリーズ①
地方公共団体のサイバーセキュリティ対策は、地方自治法の改正により、望ましい取組から法律上の責務へと位置づけが変わりつつあります。本稿では、対策の強化が求められる背景と、その拠り所となる総務省ガイドラインの全体像を客観的に整理し、シリーズ全体の見取り図を示します。
目次[非表示]
深刻化するサイバー攻撃
近年、地方公共団体を取り巻くサイバー攻撃は、量と質の両面で深刻化しています。総務省「地方公共団体におけるサイバーセキュリティ対策について」によれば、攻撃に関連する通信の観測数はこの10年間で大きく増加し、その規模はおよそ10倍に達したとされています。攻撃は一部の大規模組織だけを狙うものではなく、規模の大小を問わず、あらゆる組織が対象になり得る状況となっています。
手口も変化しています。データを暗号化し、その復旧と引き換えに金銭を要求するランサムウェア型の攻撃や、システム内部に長期間潜伏して機微情報を窃取する潜伏型の攻撃など、従来の入口対策だけでは検知や防御が難しいものが増えています。攻撃者は防御の弱い箇所を継続的に探索しており、正面からの侵入が難しい場合には、業務委託先や取引のある事業者、外部サービスを経由して侵入を試みることもあります。こうした供給網(サプライチェーン)を経由する攻撃は、自団体の対策だけでは防ぎきれない点に特徴があります。
自治体は、住民基本台帳、税、社会保障などに関わる機微性の高い個人情報を大量に取り扱っています。ひとたび情報漏えいやシステム停止が発生すれば、住民サービスの停止や行政への信頼の低下に直結しかねません。攻撃者の視点に立てば、自治体は価値の高い情報を保有する標的であり、対策の必要性は団体の規模によって変わるものではありません。むしろ、対策に充てられる人員や予算が限られがちな中小規模の団体こそ、限られた資源をどこに投じるかという判断が問われることになります。
攻撃の影響は、情報の漏えいにとどまりません。システムが停止すれば、住民票の発行や税の処理といった日常的な業務が滞り、住民生活に直接の支障が及びます。復旧には時間と費用を要し、その間の業務継続をどう確保するかという課題も生じます。攻撃は「情報の問題」であると同時に「業務継続の問題」でもあるという認識が、対策を検討するうえでの前提となります。
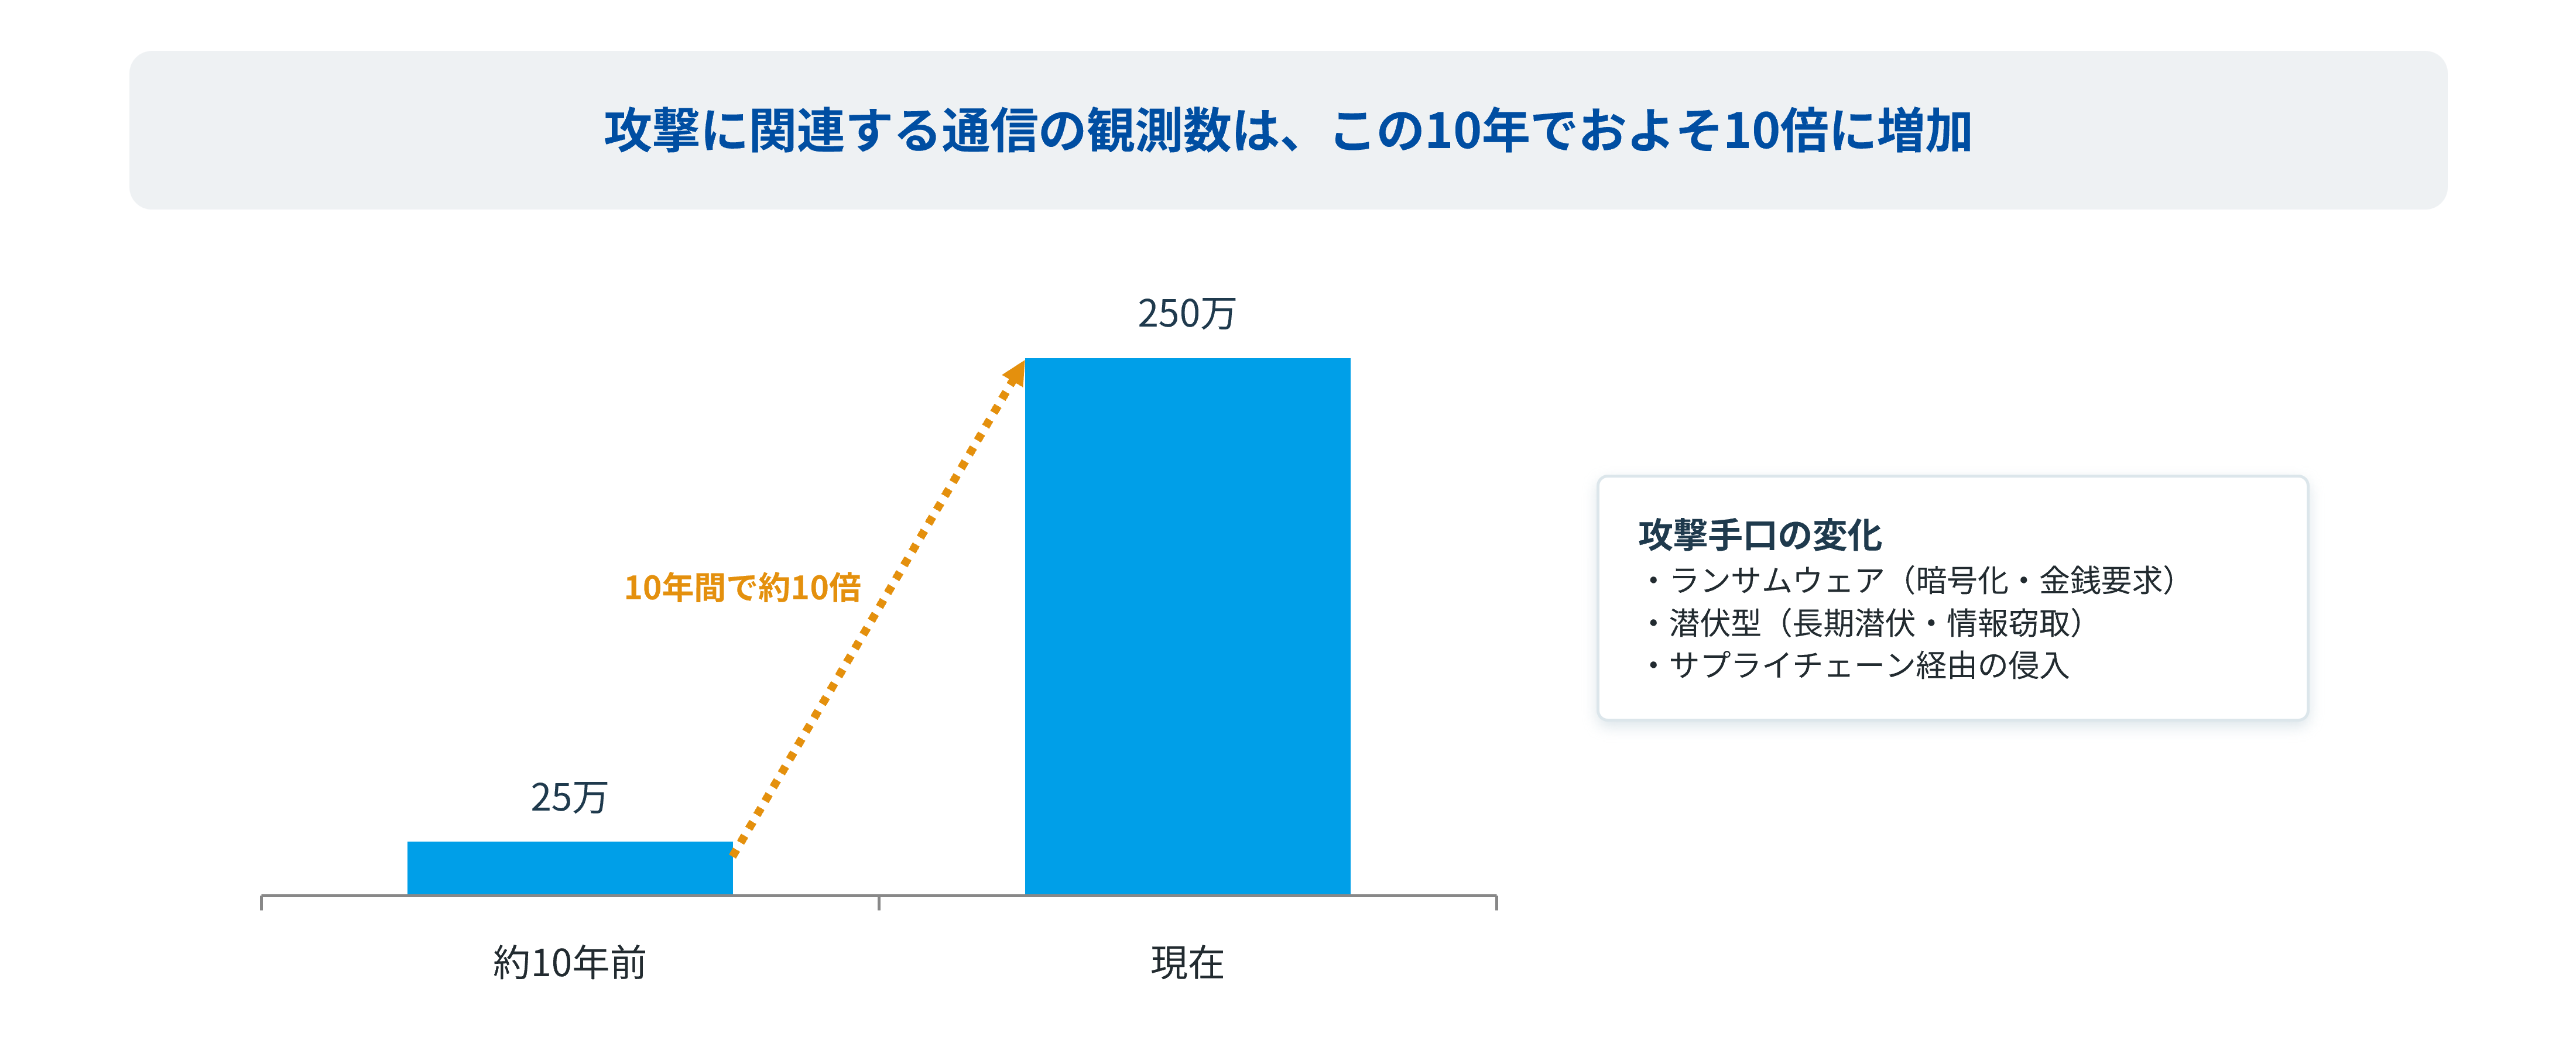
図1. サイバー攻撃関連通信の増加
出典:総務省「地方公共団体におけるサイバーセキュリティ対策について」
制度面の転換点 ― 対策の「義務化」
こうした状況を背景に、制度面でも大きな転換が起きています。改正された地方自治法では、地方公共団体が情報システムを利用するにあたり、サイバーセキュリティの確保、個人情報の保護その他の当該情報システムの適正な利用を図るために必要な措置を講じなければならない旨が規定されました。あわせて、これらに関する方針の策定と、方針に基づく施策の実施が求められることとなり、令和8年4月1日から施行されています。
これは、従来「望ましい取組」として推奨されてきた対策の多くが、法律上の責務として明確に位置づけられたことを意味します。また、総務大臣が対策に関する指針を示すこととされており、国と地方が歩調を合わせて対策の水準を引き上げる枠組みが整いつつあります。個々の団体が手探りで水準を決めるのではなく、国が示す基準を共通の物差しとして、全体の底上げを図る方向へと進んでいます。
担当者の立場から見れば、「何をどこまで行うか」を自団体の裁量のみで判断する段階から、国が示す基準に照らして体系的に整備し、その実施状況を対外的に説明できるようにする段階へと移行したといえます。方針の策定にあたっては、現状を正確に把握したうえで、自団体の実態に即した内容へと落とし込む作業が必要になります。義務化は、対策を形式的に整えることを求めるものではなく、実効性のある取組を継続することを前提としている点に留意したいところです。
義務化は、罰則によって対策を強制することを主眼とするものではなく、対策を組織の当然の責務として定着させることに意義があります。方針を策定し、公表し、実施状況を説明できる状態にしておくことは、住民に対する説明責任を果たすうえでも重要です。対策の巧拙が、行政の信頼に直結する時代になったといえます。
拠り所となる二つの文書とガイドラインの全体像
対策を具体化するうえで拠り所となるのが、総務省が示す二つの文書です。いずれも、常に最新版を参照することが前提となります。
- 「地方公共団体におけるサイバーセキュリティ対策について」 (総務省)
対策の全体的な方向性や国による支援策を示したもので、施策の方向を把握することができます。
前述の支援策を実際の運用に落とし込むための文書であり、情報セキュリティポリシーの構成や具体的な対策の考え方を確認できます。ガイドラインでは、情報セキュリティポリシーを「基本方針」「対策基準」「実施手順」の三つの階層で整理しています。これにより、組織全体の考え方から現場の運用までを一貫して結びつけ、方針の見直しを具体的な手順へ反映しやすくなります。
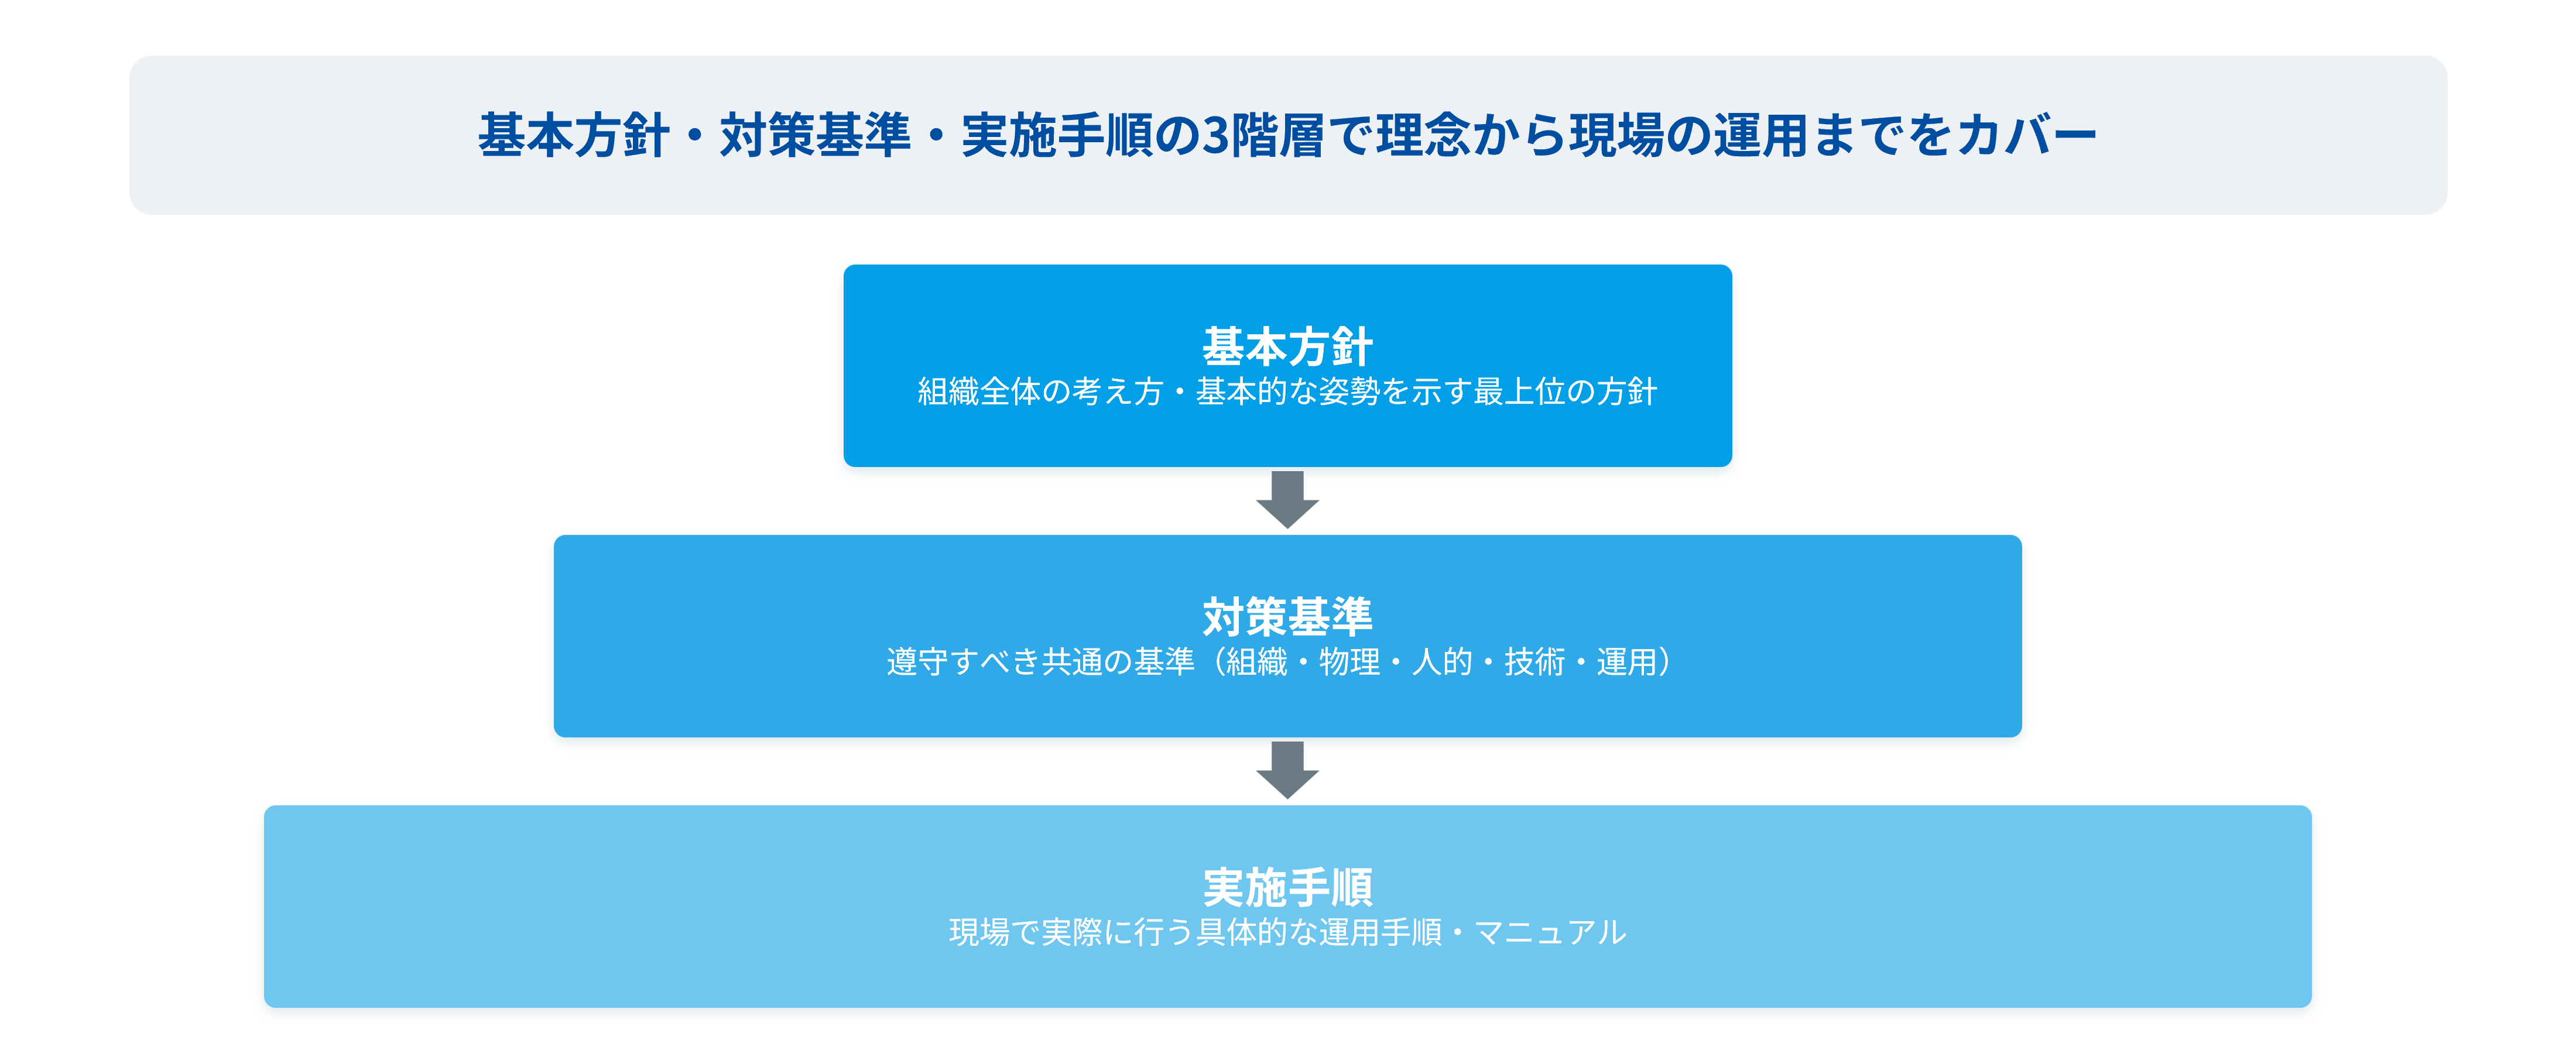
図2. 情報セキュリティポリシーの3階層
技術面の中核となるのが「三層の対策」です。自治体の情報システムを、マイナンバーを扱う「マイナンバー利用事務系」、行政専用ネットワークに接続する「LGWAN接続系」、外部と通信する「インターネット接続系」の三つに分離し、それぞれの特性に応じた防御を施します。領域を分けることで、万一いずれかに侵入された場合でも、被害が他へ連鎖することを抑える狙いがあります。取り扱う情報の重要性が高い領域ほど、外部との接点を絞り、厳格に管理する考え方です。
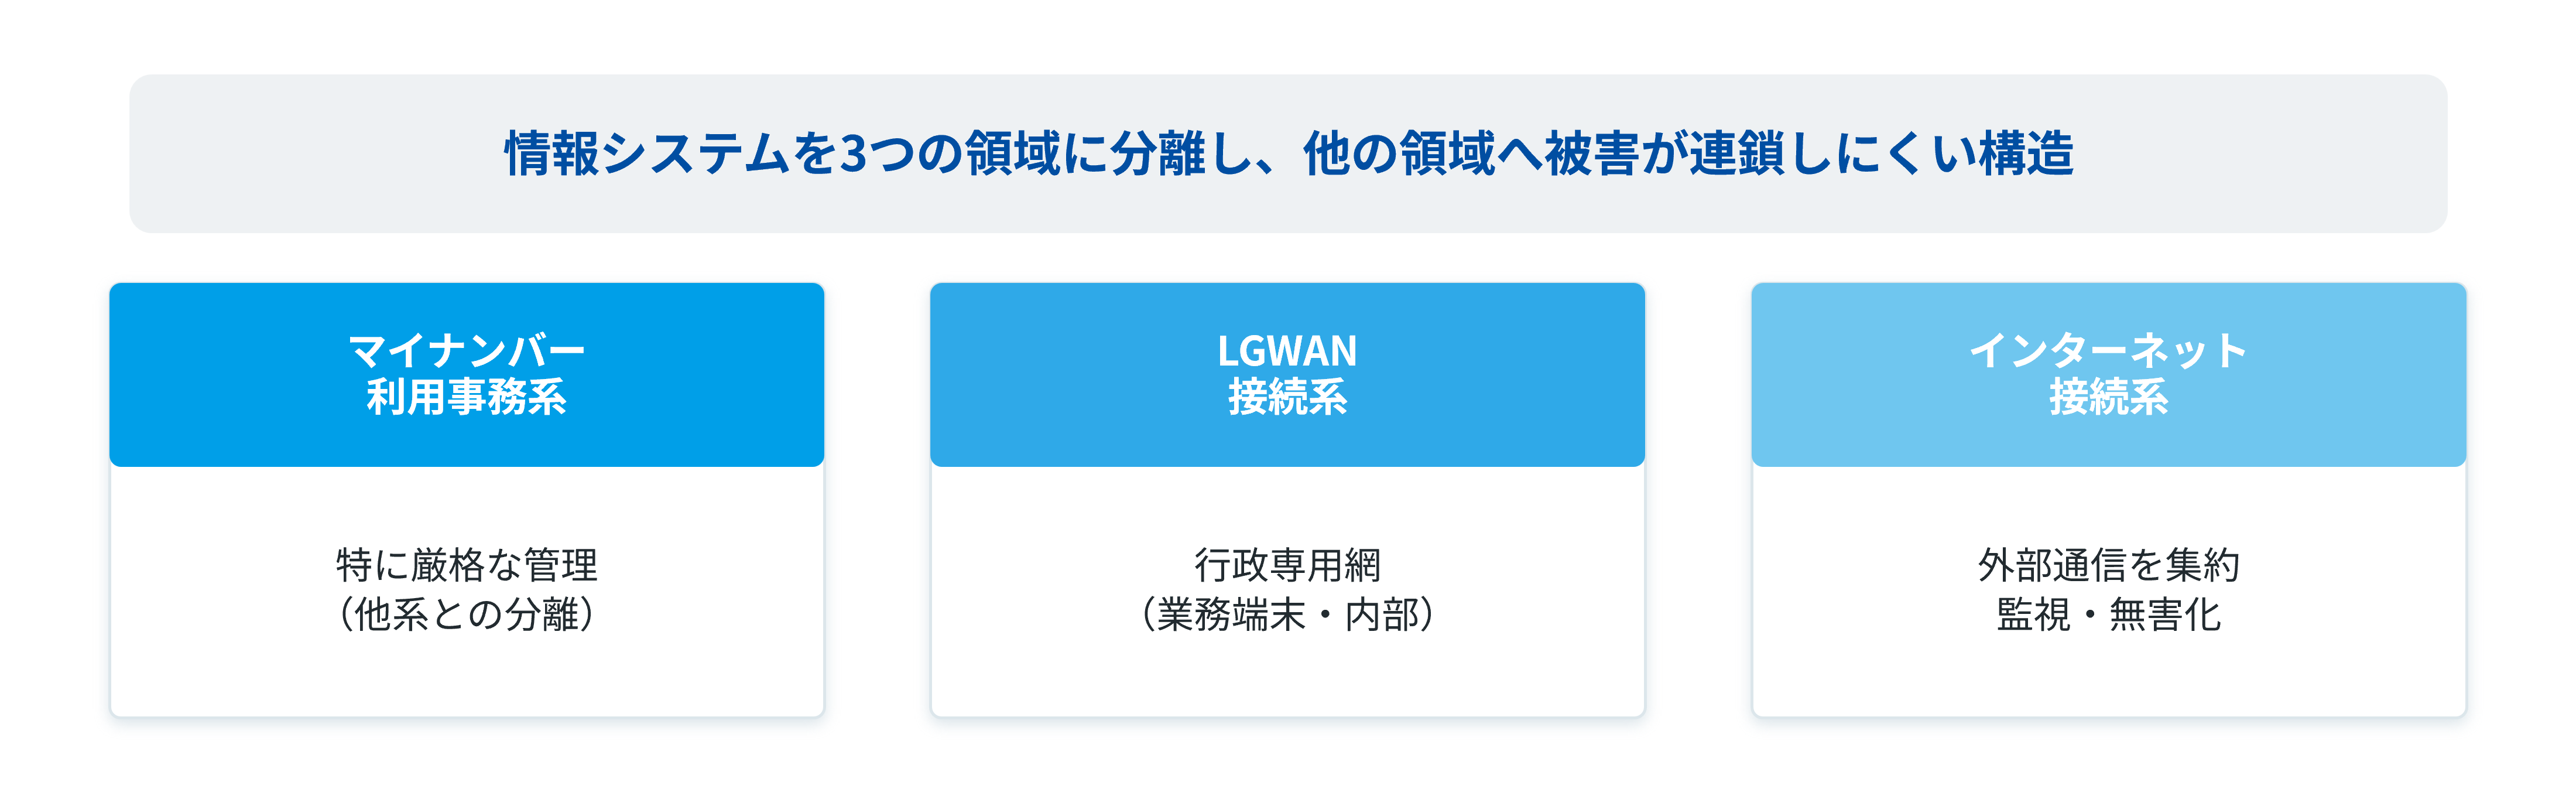
図3.三層の対策
そして、これらの対策を継続的に改善するための枠組みをガイドラインの中ではPDCAサイクルで表現しています。方針や対策を定める計画(Plan)、日々の運用(Do)、監査や自己点検による評価(Check)、評価結果に基づく見直し(Action)を繰り返すことで、変化し続ける脅威に対応します。セキュリティ対策は一度整備すれば完了するものではなく、この循環を回し続けることが前提となります。ガイドラインが対策を「体制」と「プロセス」の両面から示しているのも、継続的な運用を重視しているためです。
本シリーズの構成
本シリーズでは、このPDCAの流れに沿って、自治体が取り組むべき対策を全5回で整理します。
- 第1回 全体像(今回): 総務省ガイドラインの全体像整理
- 第2回 計画(Plan): 現状を把握する「リスクアセスメントと脆弱性診断・ASM」を取り上げる
- 第3回 実行(Do): 製品の導入と運用支援
- 第4回 評価(Check): 監査・自己点検とレポーティング
- 第5回 改善(Action): ポリシー見直しと対策の最適化・次のサイクルの計画
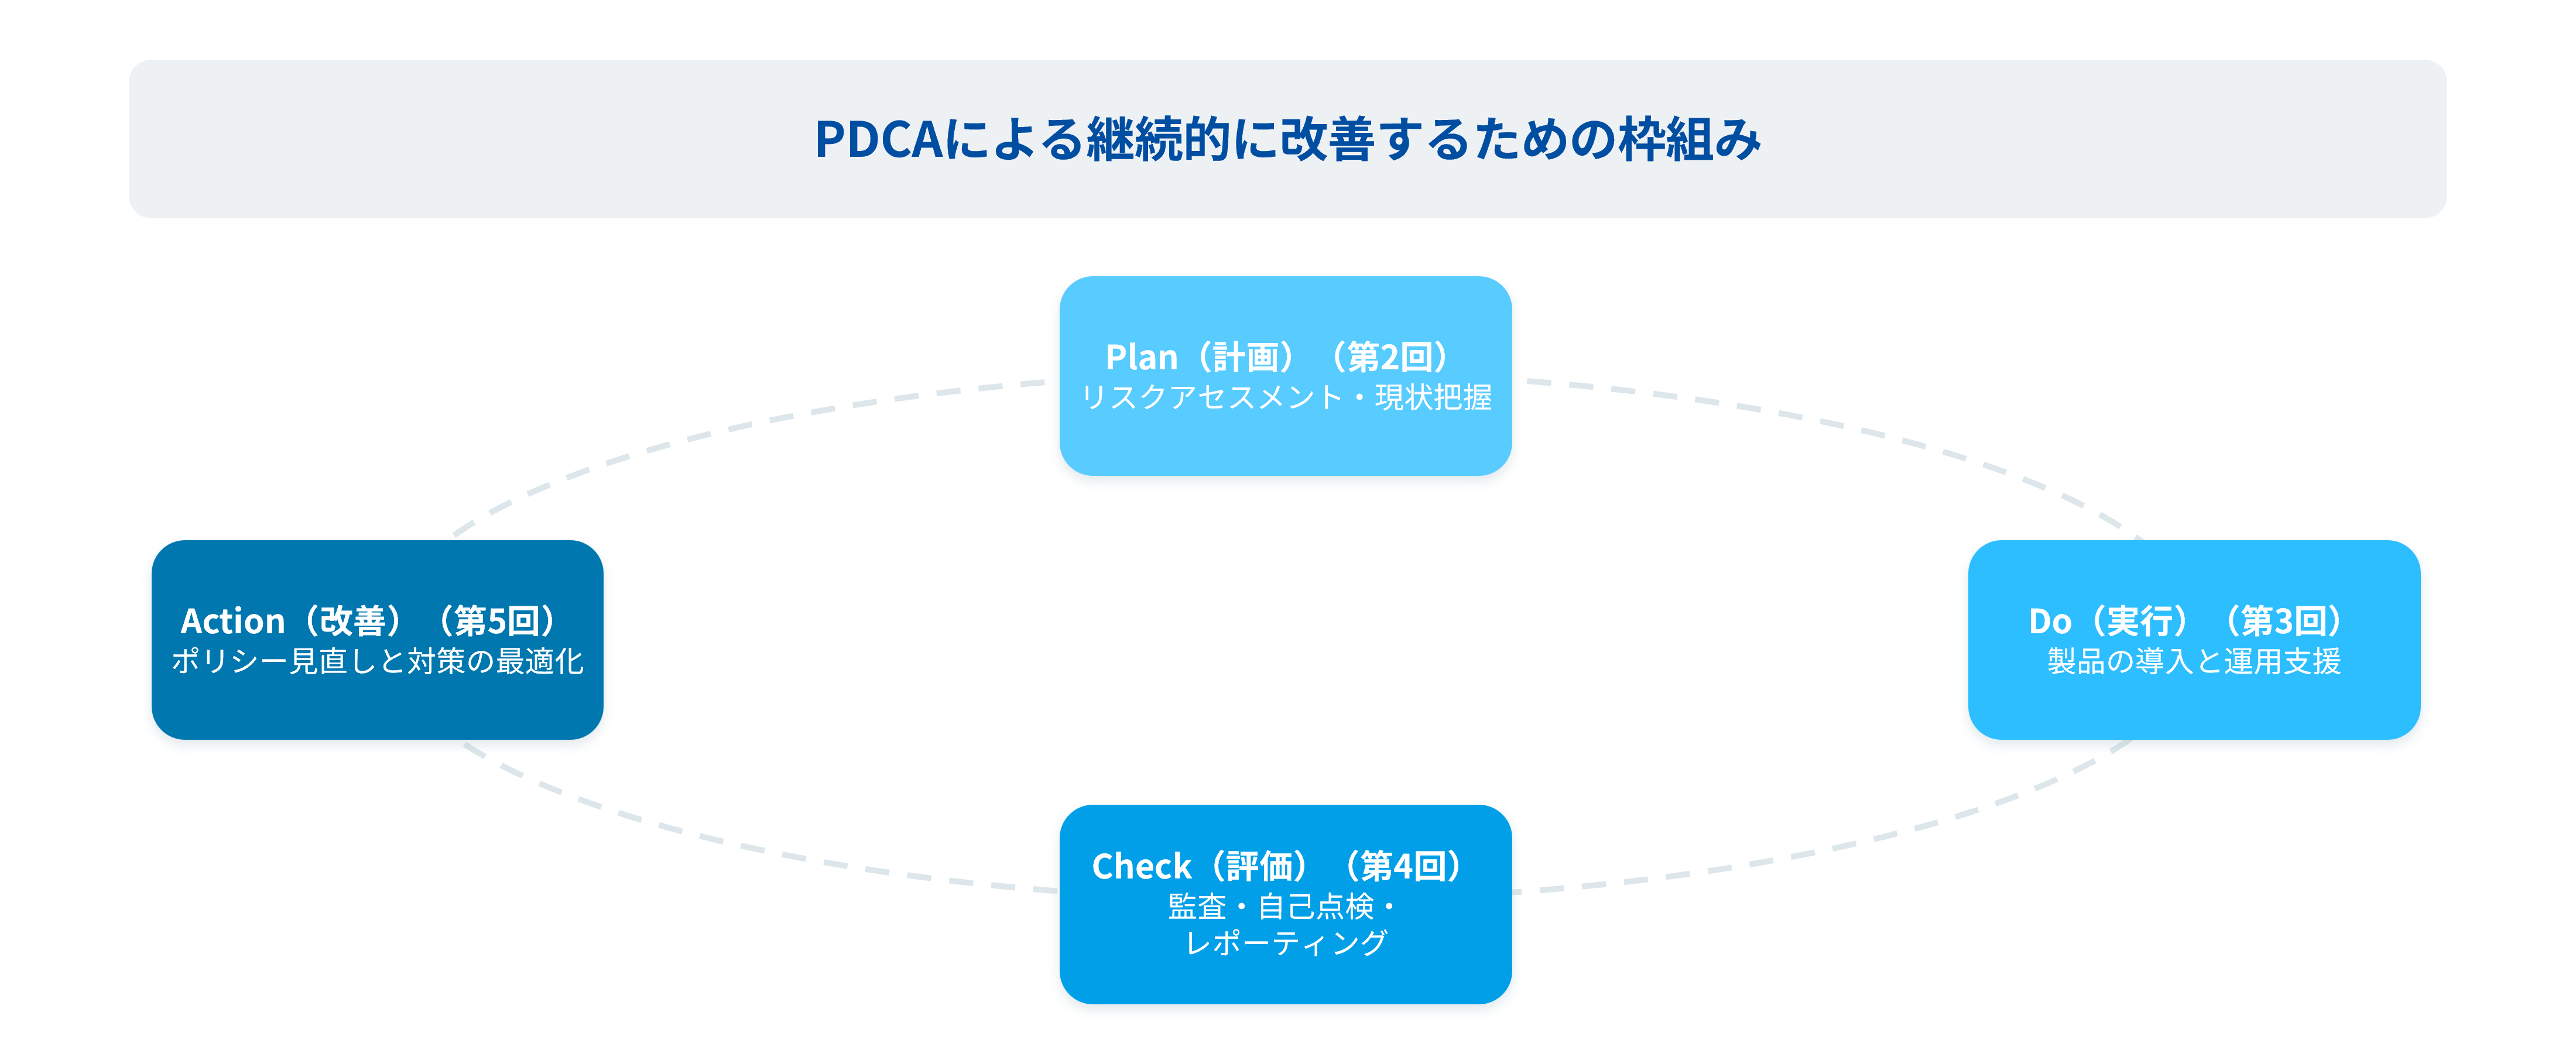
図4. PDCAサイクルと本シリーズの構成
いずれの回も、特定の製品やサービスの優劣を論じるのではなく、ガイドラインが求める考え方を整理し、自団体で検討する際の観点を示すことを目的としています。対策は、他団体の事例をそのまま模倣すれば足りるものではなく、自団体の情報資産やリスクの構造に即して組み立てる必要があります。そのためにも、まずは自団体の現状がガイドラインの求める水準に対してどの位置にあるかを確認することが、すべての出発点となります。
また、対策は自治体だけで完結するものではありません。総務省は、相談窓口の設置や、重大なインシデントに対応する専門家チームの派遣、実践的な演習や研修といった支援の枠組みを整えつつあります。自団体の取組と、こうした国や都道府県による支援とを組み合わせることで、限られた体制を補うことができます。どのような支援が利用できるかを平時から把握しておくことも、対策の一部といえます。
本稿で確認したのは、対策強化が求められる背景と、拠り所となるガイドラインの骨格です。重要なのは、これらを個別の知識として持つことではなく、自団体の現状に照らして「どこができていて、どこが不足しているか」を把握することです。その把握こそが、次回以降で扱う具体的な取組の出発点となります。
自団体でのチェックポイント
- 自団体の基本方針・対策基準・実施手順は、最新のガイドライン改定の内容を反映していますか。
- 三層の対策は、現在の業務やシステム構成に合った形で維持・運用されていますか。
- 改正地方自治法の施行(令和8年4月)に向けた方針策定の準備は進んでいますか。
次回予告
次回は、対策の第一歩となる「現状把握」に焦点を当て、リスクアセスメントと脆弱性診断・ASMの考え方を整理します。