ゼロトラストの要となる PAM ─ Keeper Security が切り拓く特権アクセス管理
パスワードの共有や使い回しは、多くの組織に今も残るリスクです。パスワードマネージャーはこの課題を解決してきましたが、その先には特権アクセス管理(PAM)という、より本質的な防御策があります。本記事では、PAMの基礎とゼロトラストにおける役割を整理したうえで、パスワード管理のパイオニアであるKeeper SecurityがPAM市場でどのように評価されているかを紹介します。
はじめに
現代のサイバーセキュリティにおいて、アイデンティティ(ID)は最大の攻撃経路になりました。ゼロトラスト・アーキテクチャの普及によって、その傾向はいっそう鮮明になっています。今日では、ネットワーク、VPN、各種ツール、仮想マシンにいたるまで、ほぼすべてのリソースが「アイデンティティ」を介してアクセスされます。企業がハイブリッド環境やクラウドファースト環境へ移行するにつれ、この依存度はさらに高まっていくでしょう。
かつて、アイデンティティの保護はパスワードにほぼ全面的に依存していました。しかし、その限界は早い段階で明らかになり、ID 管理の周囲に複数の防御層が導入されていきます。企業は強固なパスワードポリシー、多要素認証(MFA)、シングルサインオン(SSO)を導入し、セキュリティとユーザー体験の両立を図りました。その後、リスクベース認証(アダプティブ認証)や、生体認証・セキュリティキーによるパスワードレス認証といった手法も加わり、リスクはさらに低減されています。
このように ID プロバイダーは着実に進化してきました。それでもなお、改善の余地は大きく残されています。
アイデンティティ保護の現在地
パスワードから MFA、SSO、そしてパスワードマネージャーへ。アイデンティティ保護がどこまで進み、どこに限界が残っているのかを整理します。
課題:アイデンティティは依然として最も脆い環
ID / アクセス管理(IAM)の進化にもかかわらず、アイデンティティはサイバーセキュリティにおける最も脆弱な環であり続けています。クラウドファースト / ハイブリッド環境への移行に伴い、アイデンティティに紐づく攻撃対象領域(アタックサーフェス)は急速に拡大しました。攻撃者は特権アカウント、サービス ID、認証情報を狙い撃ちにしており、その結果、特権アクセス管理(PAM:Privileged Access Management)はゼロトラスト戦略の中核要素として位置づけられるようになっています。
パスワードマネージャーの台頭
強固なパスワードポリシー、MFA、SSO、アダプティブ認証と、ID 制御の層が重なるにつれ、認証情報の管理は急激に複雑化しました。管理者もエンドユーザーも、数百に及ぶシステムのログイン、コンプライアンス監査、認証情報のローテーションに追われ、「セキュリティ疲れ(security fatigue)」に直面するようになります。
この管理負荷の増大を背景に登場したのが、パスワードマネージャーです。強力な暗号化を維持しながら認証情報を安全に保管・整理し、自動入力するこれらのツールは、パスワードの使い回しを減らし、ポリシー遵守を徹底し、認証体験を簡素化する手段として、現代の ID セキュリティ基盤に欠かせない存在となりました。
やがて、エンタープライズ向けのパスワードマネージャーは単なる保管庫(Valut)の域を超えていきます。安全なパスワード共有、監査証跡、ダークウェブ監視、ID プロバイダー(IdP)連携によるフェデレーテッドアクセスといった機能が加わりました。GigaOm の「2025 Radar for Enterprise Password Management」では、Keeper が 4 年連続で Overall Leader / Outperformer に選出されています(Keeper Security)。Keeper Security は、ゼロ知識(Zero-Knowledge)暗号化、スケーラビリティ、エンタープライズ IAM/PAM エコシステムとのシームレスな統合という組み合わせで際立った評価を得ました。
ゼロトラスト戦略が成熟するにつれ、パスワードマネージャーはもはや単独のツールではなく、パスワード衛生(password hygiene)と本格的な PAM とを橋渡しする、特権 ID 保護戦略の基盤コンポーネントとして捉えられるようになっています。
EPM プラットフォームとしての Keeper Security
Keeper Security は 2011年、個人と企業のパスワード保護をシンプルかつ強固にするというミッションを掲げて創業しました。当初はコンシューマー向けパスワードマネージャーとして出発しましたが、直感的なデザイン、強力な暗号化、そして「Keeper 自身もユーザーデータにアクセスできない」というゼロ知識セキュリティへのこだわりによって、早くから高い評価を獲得します。
脅威の進化に合わせ、Keeper は単なるパスワード保管から、エンタープライズグレードのプラットフォームへと領域を広げました。ダークウェブ監視、セキュアファイルストレージ、侵害検知、きめ細かなアクセス制御を伴うパスワード共有といった機能を順次追加。さらに IdP 連携と MFA を統合することで、単体のパスワードボールトから包括的なエンタープライズパスワード管理(EPM:Enterprise Password Management)ソリューションへと変貌を遂げます。
使いやすさ、セキュリティ、スケーラビリティを重視するこの姿勢により、Keeper はパスワード管理分野で最も信頼されるブランドの一つとなり、世界中で数百万のユーザーと組織に利用されています。認証情報管理、暗号化、アクセスガバナンスで培った実績が、次のステージである PAM への自然な進出を支える土台となりました。
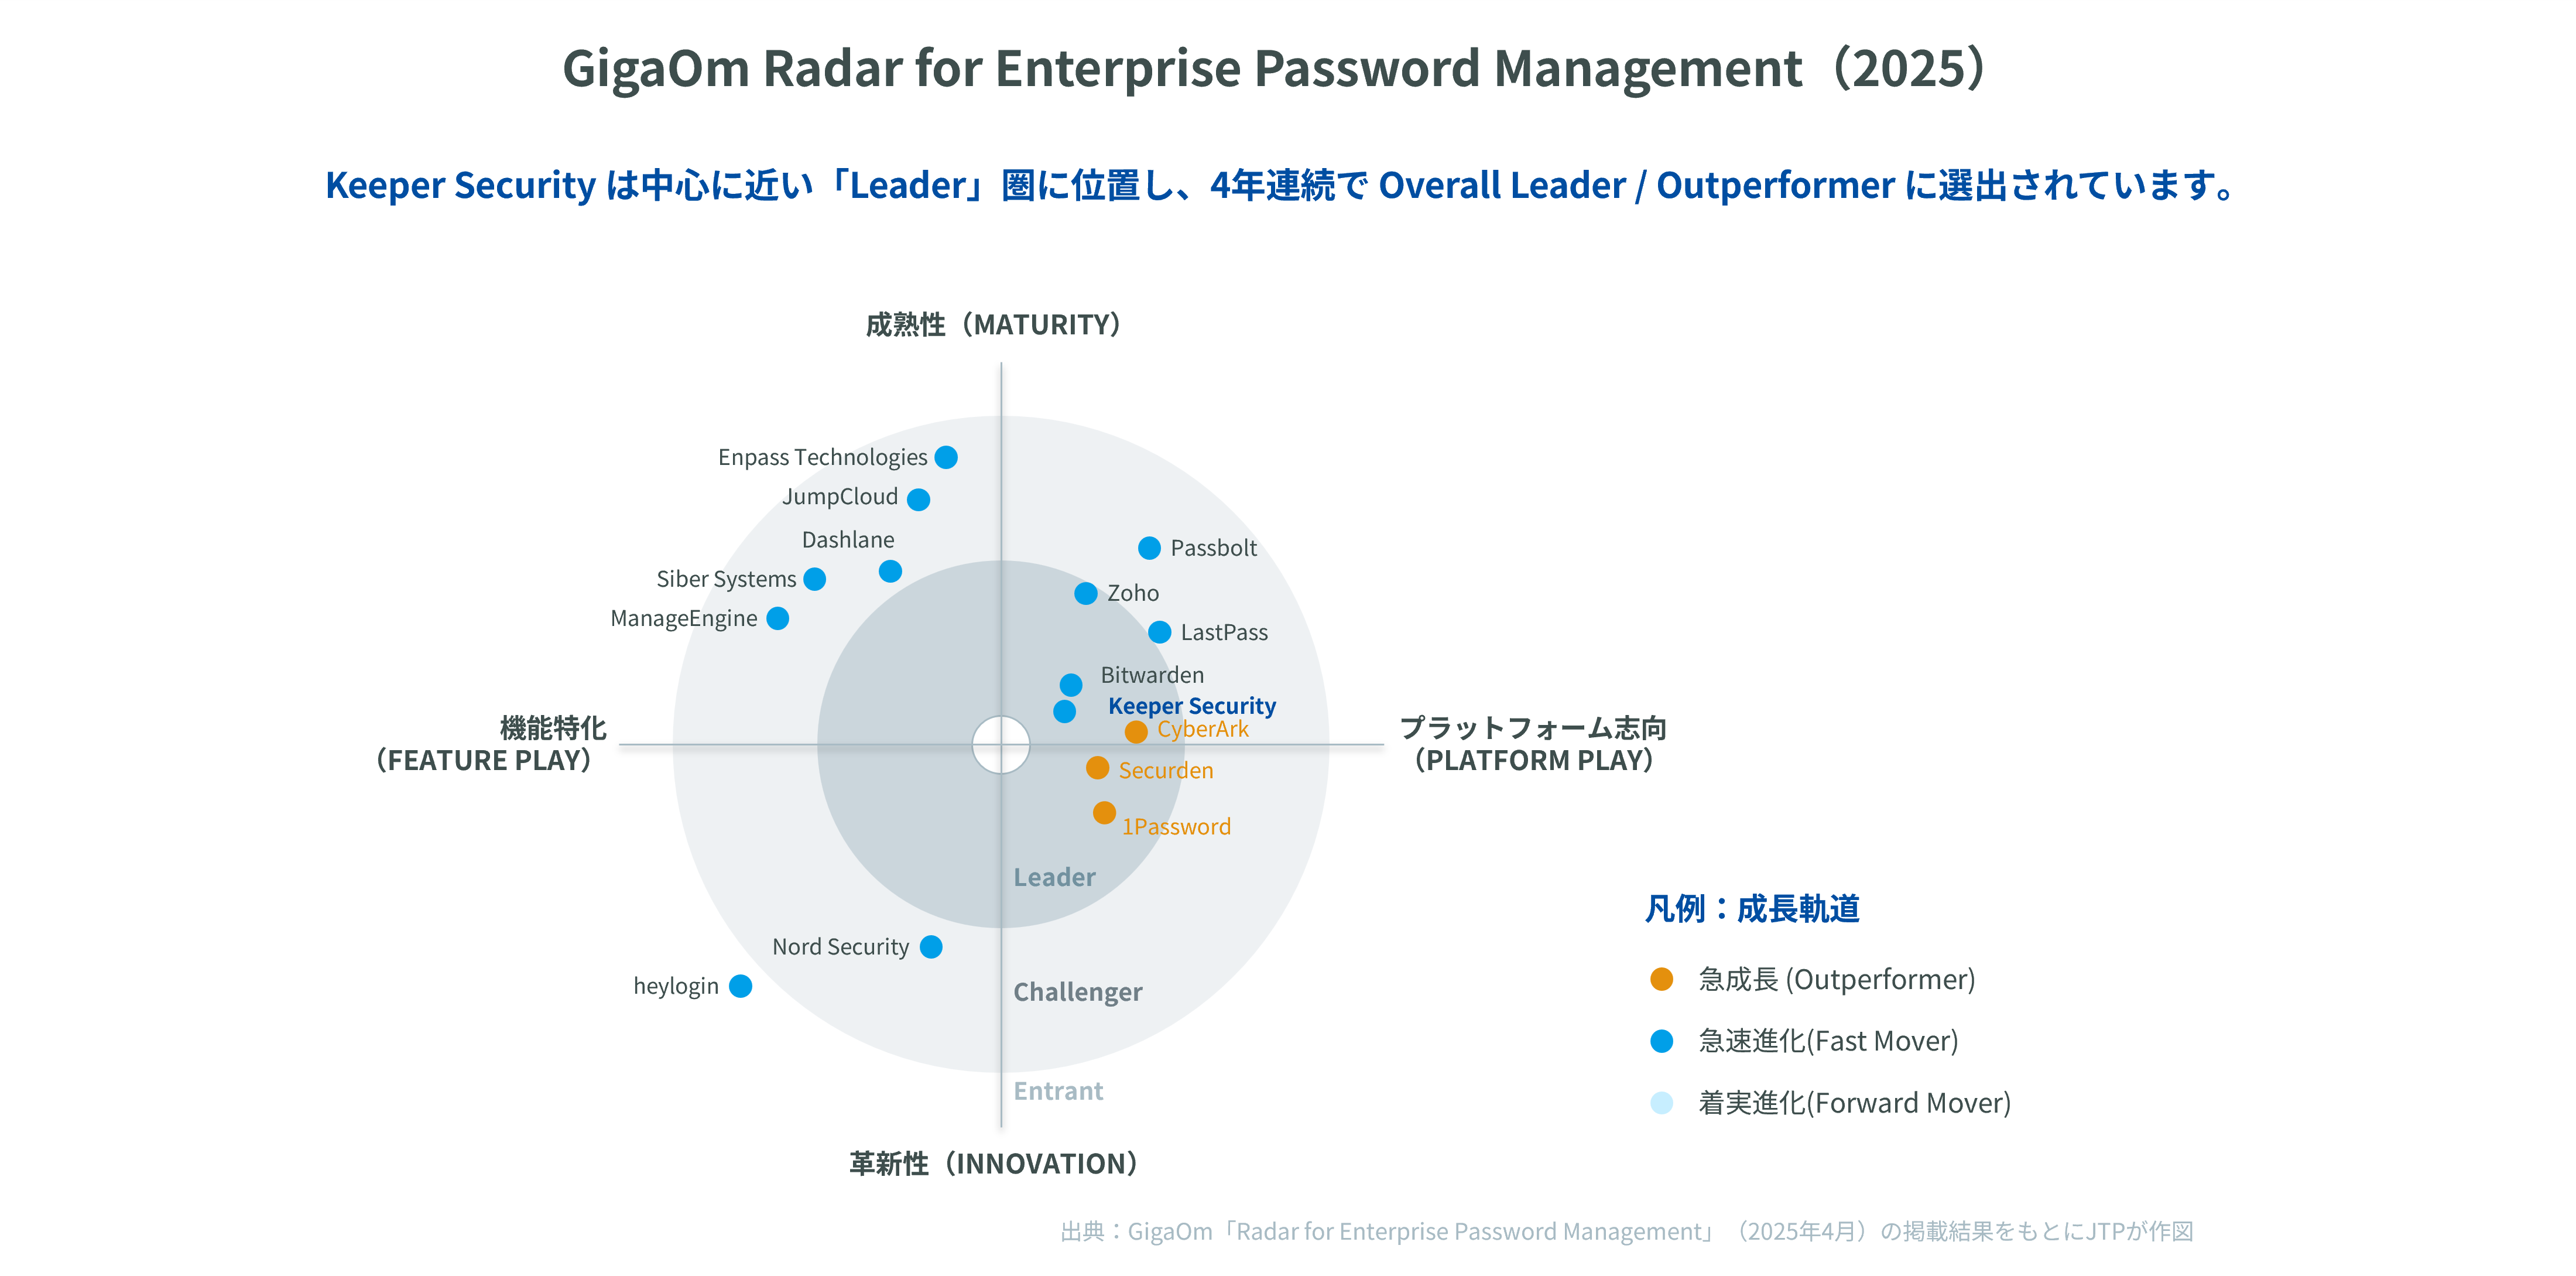
図 1:GigaOm Radar for Enterprise Password Management(2025 年 4 月)
出典:GigaOm Report Names Keeper Security an Outperformerをもとに作成
特権アクセス管理(PAM) とは何か
ここからは、パスワードマネージャーの先にある特権アクセス管理(PAM)について、定義・役割・適用範囲の順に見ていきます。
Gartner によるPAMの定義と 5 つのカテゴリ
Gartner は特権アクセス管理(PAM)を、「システムやアプリケーションの管理・構成に用いられるアカウント、認証情報、コマンドを管理・保護することで、高いレベルの技術的アクセスを提供するツール」と定義しています。PAM ツールはソフトウェア、SaaS、ハードウェアアプライアンスとして提供され、人(システム管理者など)とマシン(システムやアプリケーション)の双方の特権アクセスを管理します(What is Privileged Access Management? Definition | Gartner)。
Gartner は PAM ツールを次の 5 つのカテゴリに分類しています。
カテゴリ | 略称の意味 | 主な役割 |
|---|---|---|
PASM | Privileged Account and Session Management | 特権アカウントとセッションの管理 |
PEDM | Privilege Elevation and Delegation Management | 権限昇格と委譲の管理 |
Secrets Management | — | アプリケーション認証情報や API キーなどのシークレット管理 |
CIEM | Cloud Infrastructure Entitlement Management | クラウド基盤の権限管理 |
RPAM | Remote PAM | リモート環境における特権アクセス管理 |
PAM はアイデンティティの課題をどう解決するのか
PAM は、まさにこの課題に取り組むために設計された仕組みです。組織のセキュリティ態勢を左右しかねない強い権限を持つ特権 ID を、保護・管理・監視することに焦点を当てます。適切なソリューションを導入すれば、「適切な人が、適切なリソースに、適切なレベルで、必要な期間だけアクセスする」状態を確実にできます。
多くの組織では、パスワードの共有、Excel ファイルなど安全でない場所への認証情報の保管、同一パスワードの使い回し、手作業によるパスワード管理といった問題が、深刻なリスクを生んでいます。PAM はこれらに正面から対処します。特権認証情報を安全に保管・管理し、パスワードローテーションを自動化することで、そもそもユーザーがパスワードを知る必要も、共有する必要もなくすのです。
現代の PAM プラットフォームは、単純なパスワードボールトをはるかに超えています。最小権限の原則の強制、セッション監視、認証情報のローテーション、きめ細かなアクセス制御を備え、強力な認証と継続的な検証と組み合わせることで、ゼロトラスト実装の要となります。
PAM の実践例としてわかりやすいのが、時間制限付きアクセスです。これは監査・セッション録画を伴う Just-In-Time(JIT)アクセスとして実装されることが多い機能です。たとえばシステム管理者が保守作業のために昇格権限を必要とする場合、PAM は「60 分間だけ」といった限定された時間枠でアクセスを付与します。時間が経過すればアクセスは自動的に失効し、そのセッション中の操作はすべて記録され、監査可能な状態で残ります。これにより、特権アクセスは必要なときにだけ存在することになり、悪用のリスクを最小限に抑えられます。
PAM を ID ガバナンス、多要素認証、継続的モニタリングと組み合わせれば、認証情報の悪用、内部不正、権限昇格攻撃のリスクを大幅に削減でき、セキュリティエコシステム全体の強化につながります。
ネットワーク上の位置や役職を理由にした「例外」は認められません。管理者ログイン、シークレットの取り出し、root セッションのいずれもが検証され、時間を区切られ、監査されます。この徹底によって攻撃者に与える機会の窓は劇的に狭まり、万一認証情報が漏えいしても被害範囲(ブラストラディウス)を封じ込められます。
モダン PAM が守る範囲
現代の PAM ソリューションは、今日のハイブリッド/クラウドファースト環境に対応するため、その適用範囲を大きく広げています。オンプレミスのサーバー、SaaS アプリケーション、パブリッククラウド基盤、DevOps パイプラインなどをまたいで特権アクセスを保護し、単一のプラットフォームで統制します。
たとえばリモートの管理者セッションには、アダプティブ MFA と継続的なリスクベース検証を適用し、BYOD や在宅ネットワーク経由のアクセスに伴う脆弱性を緩和します。また、アプリケーション認証情報や API キーのためのシークレット管理を統合する製品も増えており、多くの組織で人間のユーザー数をはるかに上回るマシン ID(サービスアカウント、CI/CD トークン、クラウドロールなど)にも対応しています。
特権アクセスをリアルタイムに仲介し、すべての操作を監査することで、PAM は現代 IT の「アイデンティティの混沌」に秩序と安全をもたらします。「アイデンティティこそが中核的な攻撃対象領域」となった時代において、PAM は ID 起点の侵害リスクを最小化する決定的な武器になるのです。
市場の動きもこの方向性を裏づけています。たとえば Okta は 2025 年に Axiom Security を買収し、JIT PAM とクラウド基盤アクセスの強化を進めています(ITPro)。
パスワードマネージャーと PAM の融合
セキュリティ成熟度が高まるにつれ、EPM と PAM の境界線は曖昧になり続けています。ユーザー認証情報の管理と特権アクセスの保護は、同じ「アイデンティティの連続体」の一部である——そう認識する組織が増えているのです。パスワードマネージャーが認証情報の保護と整理という土台を築き、PAM が「その認証情報をどう使うのか、誰がアクセスできるのか、どのような条件下でか」を統制することで、その土台を拡張します。
実際、最新のパスワード管理プラットフォームは、PAM の機能をアーキテクチャに直接組み込み始めています。セッション管理、Just-In-Time アクセスのプロビジョニング、権限昇格の制御、リアルタイムの操作監視——いずれもかつては本格的な PAM 製品の専売特許でした。これらを取り込むことで、従来のボールトはゼロトラスト原則に沿ったアクセス制御システムへと姿を変えます。
この融合は、あらゆる規模の組織に恩恵をもたらします。中堅・中小企業にとっては、複数のばらばらなシステムを導入することなく、エンタープライズグレードの PAM 機能へ低コストで踏み出す入口になります。大企業にとっては、認証情報ガバナンスの統合を意味します。通常のユーザーログインから、リスクの高い管理者セッション、API キー、DevOps シークレットまでを、単一のプラットフォームで管理できるようになるのです。
2025 年版 Gartner Magic Quadrant for PAM
市場全体の見取り図として、Gartner の Magic Quadrant を手がかりに 2025 年の PAM 市場を読み解きます。
評価の枠組みと図の読み方
Gartner は 2018 年から PAM の Magic Quadrant を発行しており、2025 年版で 8 年連続の市場分析となります。この間、同レポートは PAM ソリューションを評価し、市場の変化を追跡するうえで最も信頼される指標の一つとなりました。
Gartner は毎年、各ベンダーを「ビジョンの完全性(Completeness of Vision)」と「実行能力(Ability to Execute)」の 2 軸で評価し、リーダー(Leaders)、チャレンジャー(Challengers)、ビジョナリー(Visionaries)、ニッチプレイヤー(Niche Players)の 4 象限に配置します。
この一枚の図は、各 PAM ベンダーの製品能力、革新性、市場でのプレゼンスを比較して把握するのに役立ちます。すべての組織に最適な単一のソリューションは存在しませんが、Magic Quadrant は、信頼性が高く実績のある技術に PAM 戦略を整合させたいセキュリティ / IT リーダーにとって、有用な参照点となります。
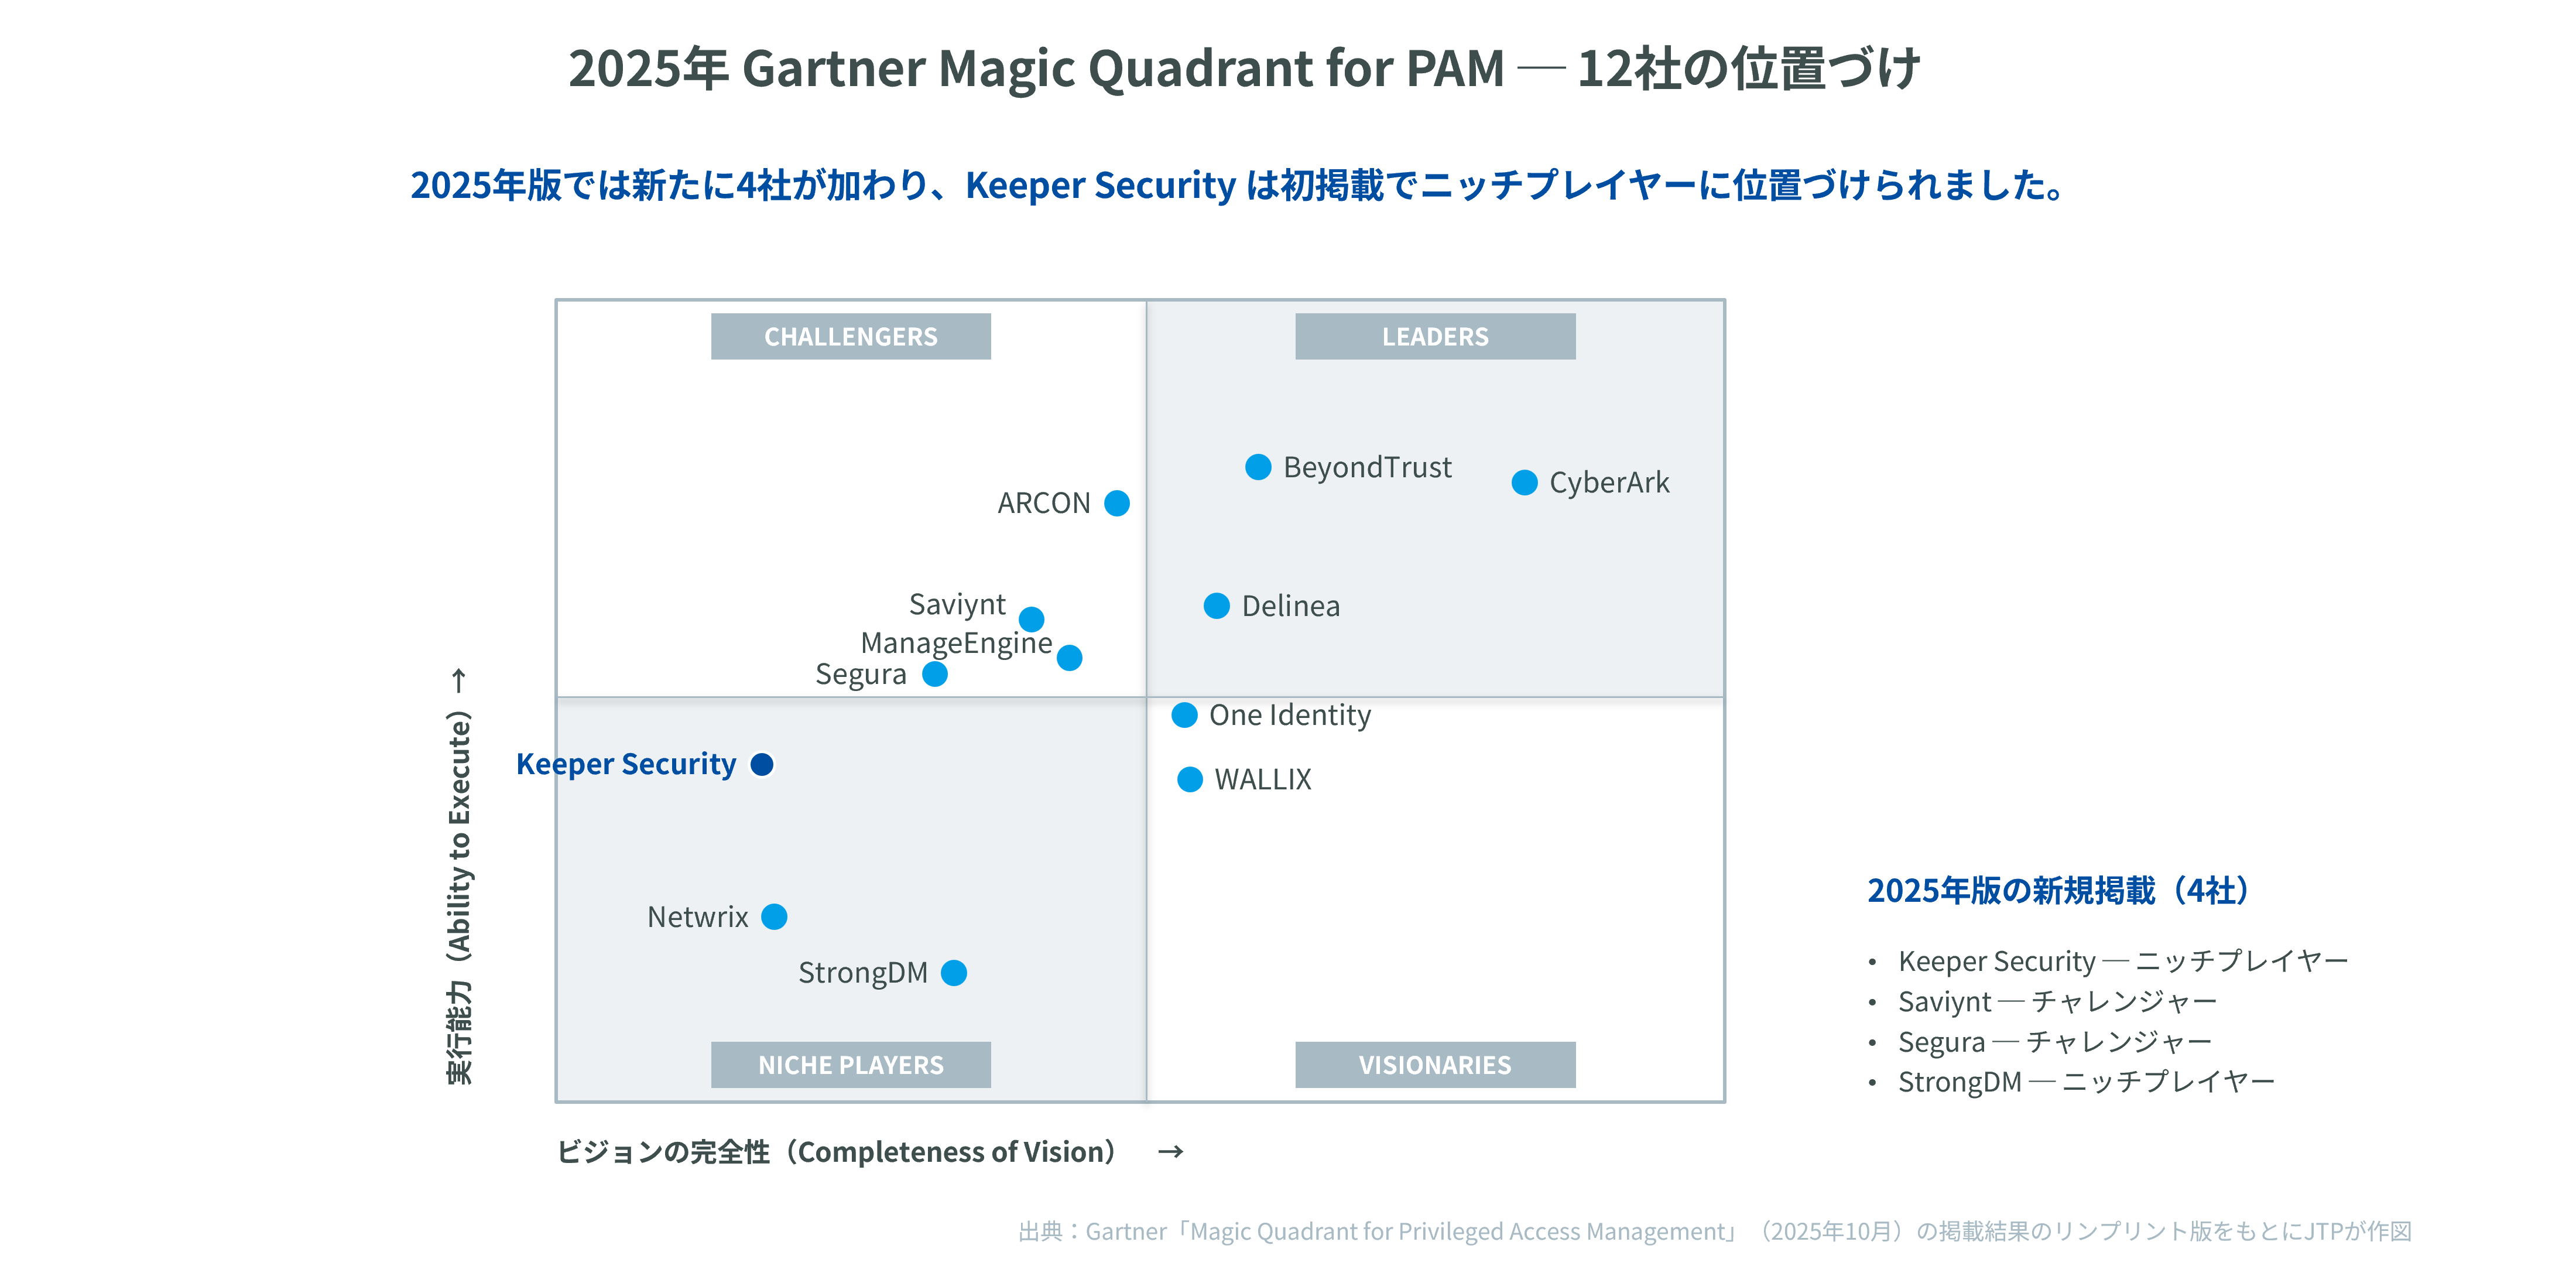
図 2:Gartner Magic Quadrant for Privileged Access Management(2025 年 10 月)
出典:Gartner「Magic Quadrant for Privileged Access Management」(2025 年 10 月)をもとに作成(リプリント版)
2025 年版での追加と除外
2025 年版の新規掲載は、Keeper Security、Saviynt(チャレンジャー)、Segura(チャレンジャー)、StrongDM(初掲載)の 4 社です(Keeper Security、PR Newswire)。一方、Broadcom(Symantec)は Gartner の Customer Interest Indicator(CII)の基準を満たさなかったため、2025 年版では Honorable Mention(次点)としての記載にとどまりました。
こうした入れ替わりは、PAM 市場のダイナミズムを物語っています。既存ベンダーは存在感を保つために進化を続けなければならず、新規参入企業はクラウドネイティブ、AI 活用、ゼロトラストといったアプローチで境界を押し広げているのです。
新規参入した 4 社
2025 年版の Gartner Magic Quadrant for PAM に新たに加わった 4 社は、市場のイノベーションと拡大を映し出しています。
- Keeper Security
パスワード / シークレットのボールト管理、リモートセッションの分離、AI による脅威検知を組み合わせた、クラウドネイティブなゼロトラスト PAM プラットフォーム。 - Saviynt
ID セキュリティを統合的に提供するベンダー。社内・社外・非人間 ID に対する強力なガバナンスを武器とする PAM を展開し、2025 年版ではチャレンジャーに位置づけられました。
- Segura
グローバルに展開する PAM 専業ベンダー。迅速な導入と特権アクセスのライフサイクル全体の管理を提供し、2025 年版でチャレンジャーとして評価されています。
- StrongDM
インフラおよびクラウドネイティブ環境に特化したモダンなアクセスプラットフォーム。ユーザーレビューでの評価が高く、2025 年版で初めて掲載されました(Gartner Peer Insights)。
なお Keeper は、主要な PAM ベンダーと同様に SOC 2 Type 2 に準拠しており、コンプライアンスとセキュリティ態勢の堅牢さを裏づけています。パスワード管理のパイオニアが本格的な PAM プロバイダーへと進化を遂げた事例として、Keeper はとりわけ興味深い新規参入企業だといえるでしょう。
PAM プラットフォームとしての Keeper Security
Keeper は 2023 年に KeeperPAM を投入し、EPM から本格的な PAM へと事業領域を拡大しました(Keeper Security、Security Solutions Media)。そしてわずか 2 年後の 2025 年 10 月 13 日、2025 年版 Gartner Magic Quadrant for PAM に選出されます(Keeper Security、PR Newswire)。これは同社の迅速なイノベーション、実行力、そしてサイバーセキュリティ業界における影響力の高まりを示す、大きなマイルストーンです。
10 年以上にわたるパスワード管理の経験を土台に、Keeper はプラットフォームをシークレット管理、特権セッション管理、リモートブラウザ分離(RBI)へと拡張してきました。これにより、特権認証情報・セッション・接続を、統合されたクラウドネイティブ環境の中で管理・保護できるようになっています。
2025 年版の MQ において、Keeper はニッチプレイヤーに位置づけられました。とはいえ、その急成長の軌跡、革新的な機能群、そしてゼロトラストとゼロ知識の原則へのコミットメントは、近い将来 PAM 市場のリーダーへと駆け上がる有力候補であることを示唆しています。
まとめと今後の展望
2 つのレポートに共通するメッセージは、次の 3 点に集約できます。
1. アイデンティティ起点のセキュリティは定着する
「アイデンティティが新しい境界線である」という転換は、もはや後戻りしません。Gartner・GigaOm いずれのレポートも、特権 ID の統制がゼロトラストプログラムに不可欠な、基本的セキュリティ要件になったと強調しています。
2. PAM は不可欠な要素である
特権アクセスを一貫して管理することは大きな挑戦です。現代の PAM ツールはこの課題に応え、多様なインフラをまたいで最小権限、MFA、セッション監査を強制する「単一の管理画面」を提供します。CI/CD でシークレットを取得する開発者、クラウドコンソールを操作する管理者、限定的なアクセスを必要とするサードパーティ——いずれのシナリオも、認証情報を露出させずに対応できます。ハイブリッドワーク環境では、その役割はいっそう重要です。アダプティブ MFA と継続的モニタリングにより、リモートの特権セッションを保護します。
3. イノベーションの焦点は AI とマシン ID へ
今後、PAM ソリューションには、新たな脅威に追随するためのさらなる自動化とインテリジェンスの実装が進むと見込まれます。
Gartner の Magic Quadrant を参照するにせよ、GigaOm の Radar を参照するにせよ、示される方向性は同じです。すなわち、PAM への投資を強化し、新しい技術を積極的に取り込み、管理されていない特権アカウントを一つも残さないこと。そうすることで、複雑なハイブリッド環境を自信をもって進んでいけるはずです。