AEV(敵対的エクスポージャー検証)とは ― 「守れているはず」を証拠で確かめる、セキュリティ検証の新常識
新しい攻撃手法が報じられるたびに、経営層から「うちは本当に守られているのか」と問われる。セキュリティ製品は一通りそろえたが、それが正しく設定され、期待どおりに機能していることを示す材料がない――。こうした悩みを抱えるセキュリティリーダーは少なくありません。
この問いに「推測」ではなく「証拠」で答えるためのアプローチとして注目されているのが、AEV(Adversarial Exposure Validation:敵対的エクスポージャー検証)です。本記事では、AEV の定義と仕組み、BAS(侵害・攻撃シミュレーション)からの市場の変遷、規制やフレームワークとの関係、そして組織の成熟度に応じた段階的な導入の進め方を解説します。
目次[非表示]
- 1.なぜ今、AEV が必要なのか
- 2.AEV とは
- 3.AEV の仕組み
- 4.BAS から AEV へ:市場の変遷
- 5.市場と導入の動向
- 5.1.AEV を後押しする規制の動き
- 6.サイバーセキュリティフレームワークとの整合
- 7.AEV の段階的な導入:3 つの成熟度フェーズ
- 7.1.フェーズ 1:エクスポージャー検証なし(AEV 未導入)
- 7.2.フェーズ 2:定期的なエクスポージャー検証
- 7.2.1.フェーズ 2A:定期的な検証(自社運用)
- 7.2.2.フェーズ 2B:定期的な検証(MSSP による運用)
- 7.3.フェーズ 3:継続的なエクスポージャー検証(自社運用または MSSP による運用)
- 8.まとめ:今いる場所から、一歩ずつ前へ
- 8.1.関連サービス
なぜ今、AEV が必要なのか
セキュリティリーダーは、日々、次の 4 つの課題に繰り返し直面しています。
- 新たな攻撃手法が登場するたびに、「自社は本当に防御できているのか」を問われる
- 製品やセキュリティ対策を導入しても、その効果や設定の正しさを定量的に示せない
- 時間の経過とともに、設定のずれ(ドリフト)や誤設定、性能劣化が生じ、対策の実効性が下がっていく
- 急速に変化する脅威に対して、既存の防御がどの程度機能しているのかが見えない
年に一度のペネトレーションテストのような「ある時点」の評価だけでは、現代の脅威のスピードと複雑さに追いつけません。AEV は、静的な評価に頼るのではなく、継続的かつ証拠に基づくテストによってセキュリティ態勢を測定することで、こうしたギャップを埋めます。
AEV とは
Gartner は AEV を、「実際の攻撃が組織の環境内で成立し得るかどうかについて、継続的かつ自動的に証拠を提供する一連のテクノロジー」と定義しています(出典:Gartner「Market Guide for Adversarial Exposure Validation」)。
AEV は、CVSS スコアや設定状態からリスクを推定するのではなく、実際の攻撃者の振る舞いを模擬し、その結果を測定することで「本当に悪用できるのか(エクスプロイタビリティ)」を検証します。この「悪用可能性の実証」というアプローチにより、セキュリティ対策の有効性を、仮定ではなく実測データに基づいて確認できます。
理論上の脆弱性を一覧化する従来の脆弱性管理とは異なり、AEV が答えるのは、現場にとって最も重要な次の問いです。
「攻撃者は、"自社の環境" で、実際に防御を突破できるのか?」
AEV は、大きく次の 4 つを継続的に実行します。
- シナリオ実行
既知の攻撃者の戦術・技術・手順(TTP)に基づく、現実的な攻撃シナリオを実行する
- 測定
予防(防御)と検知の各対策が、そのシナリオを止められたか / 見逃したかを測定する
- 攻撃経路の検証
個々の条件を単体で見るのではなく、侵入から目的達成までのエンドツーエンドの攻撃経路を検証する
- リスク評価
検証結果を是正(リメディエーション)のワークフローに連携し、実際のリスクに基づいて優先順位を付ける
AEV は独立したテクノロジーのカテゴリであると同時に、近年のエクスポージャー管理(CTEM など)プログラムにおける重要な構成要素でもあります。
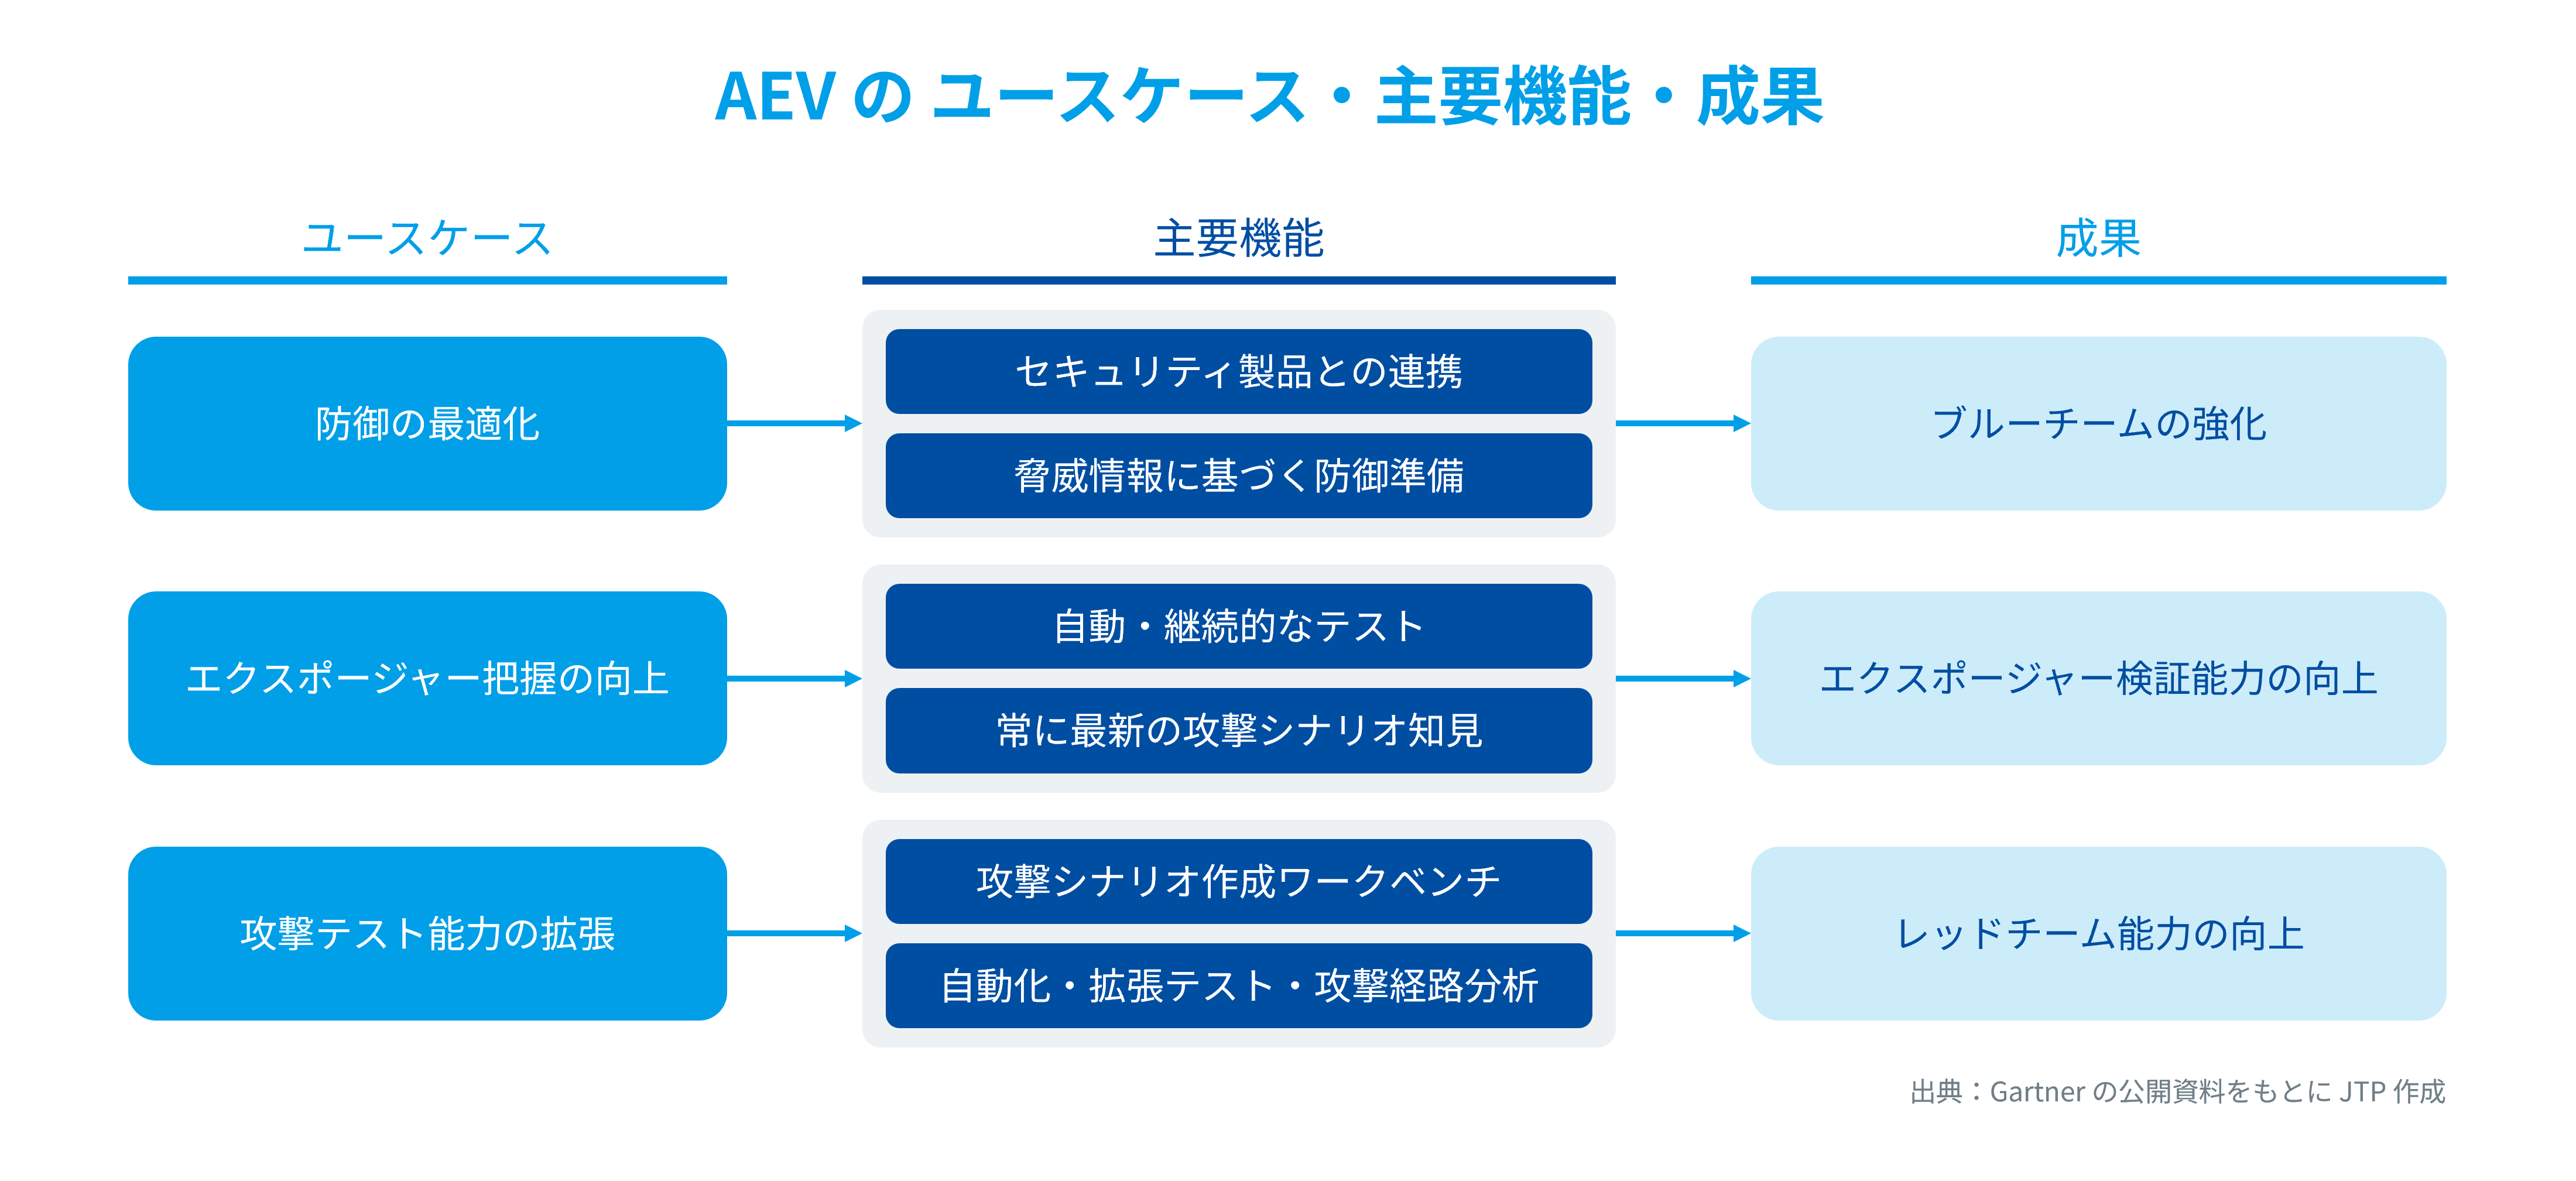
図 1:AEV の全体像 ― ユースケース・主要機能・成果
出典:Gartner の公開資料をもとに JTP 作成
AEV の仕組み
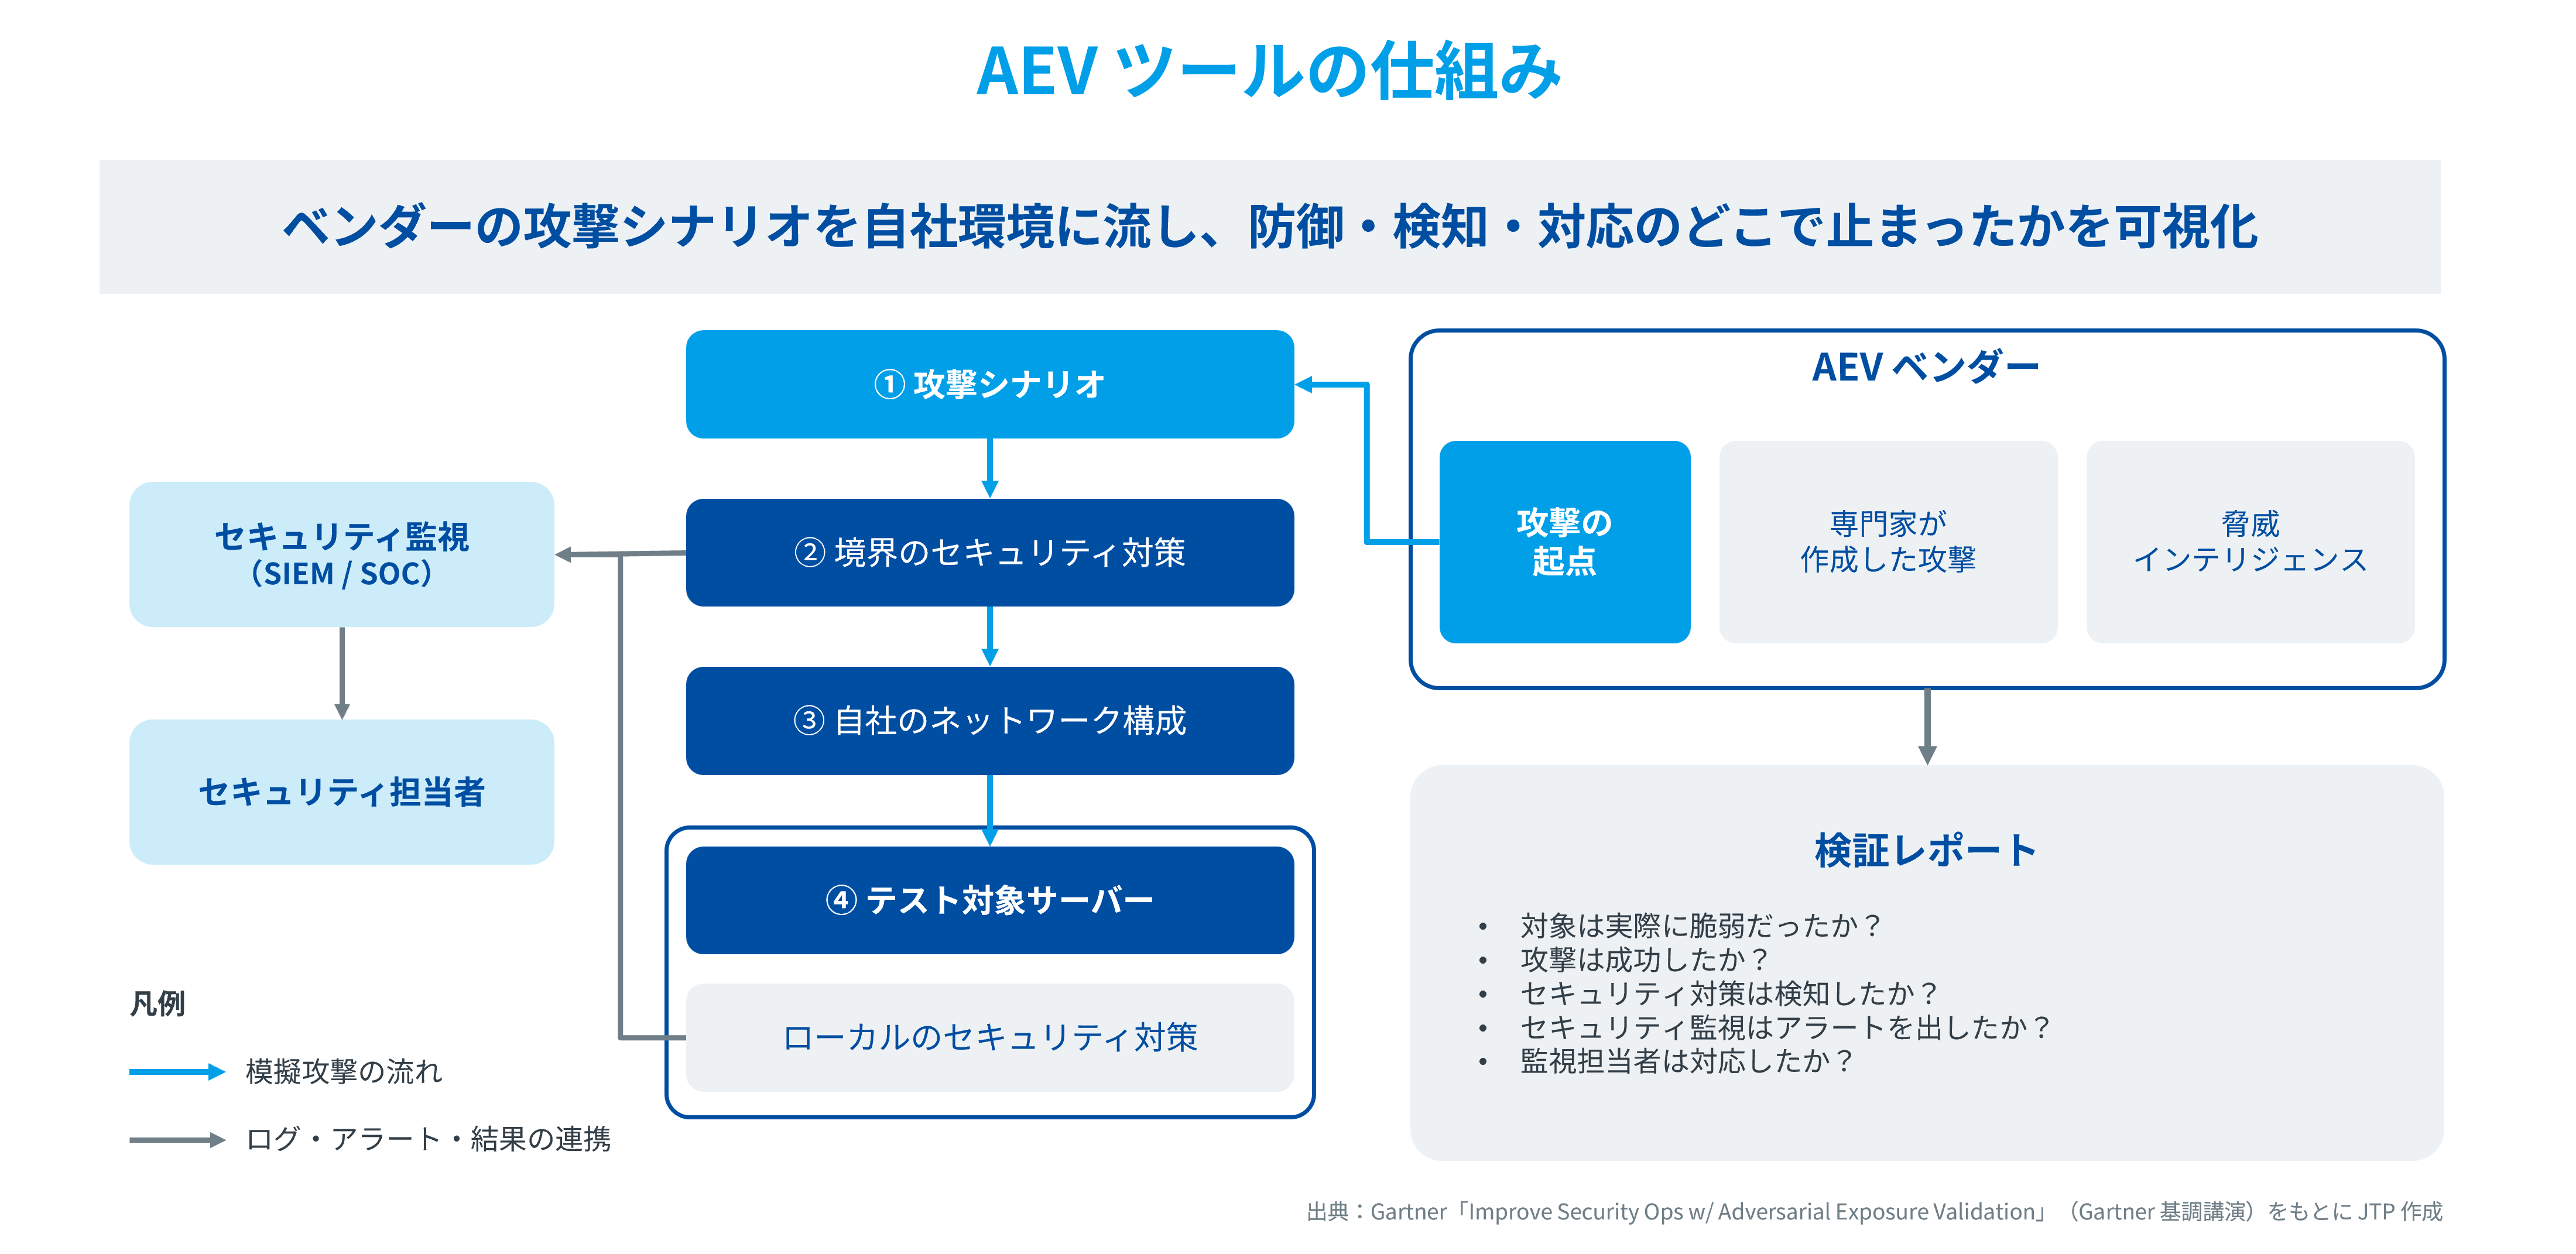
AEV では、まず組織が導入している各種セキュリティ対策で保護された端末やサーバーに、エージェントをインストールします。AEV ツールは、このエージェントが稼働するシステムに対して無害化された疑似的な攻撃ペイロードを送り込み、攻撃を模擬します。
攻撃の各段階では、「防御(Prevented)」と「検知(Detected)」の 2 つの観点で結果を評価します。
- セキュリティ対策によって攻撃がブロックされた場合は、「防御された攻撃」と判定します。
- ブロックされなかった場合は、少なくとも SIEM にその活動が記録され、SOC チームが調査できる状態になっていたか(検知できたか)を確認します。
防御も検知もされなかった攻撃は、早急な対応が必要なセキュリティギャップであることを示します。
さらに AEV を使えば、攻撃への対応の優先順位もより精緻に付けられます。あらかじめ定められた深刻度スコアだけに頼るのではなく、自社環境に合わせた独自のリスクスコアを算出できるためです。このスコアには、たとえば次のような要素を組み込めます。
- 攻撃が防御されたか、検知されたか
- 実際に成立し得る攻撃経路が存在するか
- どの侵入手段(デリバリー手法)が成功し、どれが失敗したか
- 環境内で攻撃がどこまで進行したか
これにより、現実のリスクをより正確に把握でき、是正対応における意思決定の質を高められます。
BAS から AEV へ:市場の変遷
BAS(Breach and Attack Simulation:侵害・攻撃シミュレーション)は、インフラのセキュリティに対する体系的な攻撃テストを自動化する手段として、2017 年ごろに登場しました。その後 2021 年ごろから、自動ペネトレーションテストや自動レッドチーミングの機能が広がり、攻撃側の視点による検証はより深いものになっていきます。
各機能が融合し、顧客のニーズも「より広範なエクスポージャーの検証」へと移っていくなかで、Gartner は 2024 年、これらを統合した市場カテゴリとして AEV を正式に位置づけました(出典:Picus Security「What are Adversarial Exposure Validation Tools」)。これにより、それまで個別に扱われていた BAS と自動ペネトレーションテストは、AEV という 1 つのカテゴリにまとめられています。
AEV のテクノロジーは、簡易な攻撃シナリオから拡張性の高い攻撃シナリオまでを実行でき、その結果は次のような目的に活用できます。
- 理論上のエクスポージャーが「実際に悪用可能か」「悪用できないか」の判別
- セキュリティ対策の継続的なテスト
- 予防的なセキュリティ態勢の改善
- 検知・対応能力の強化
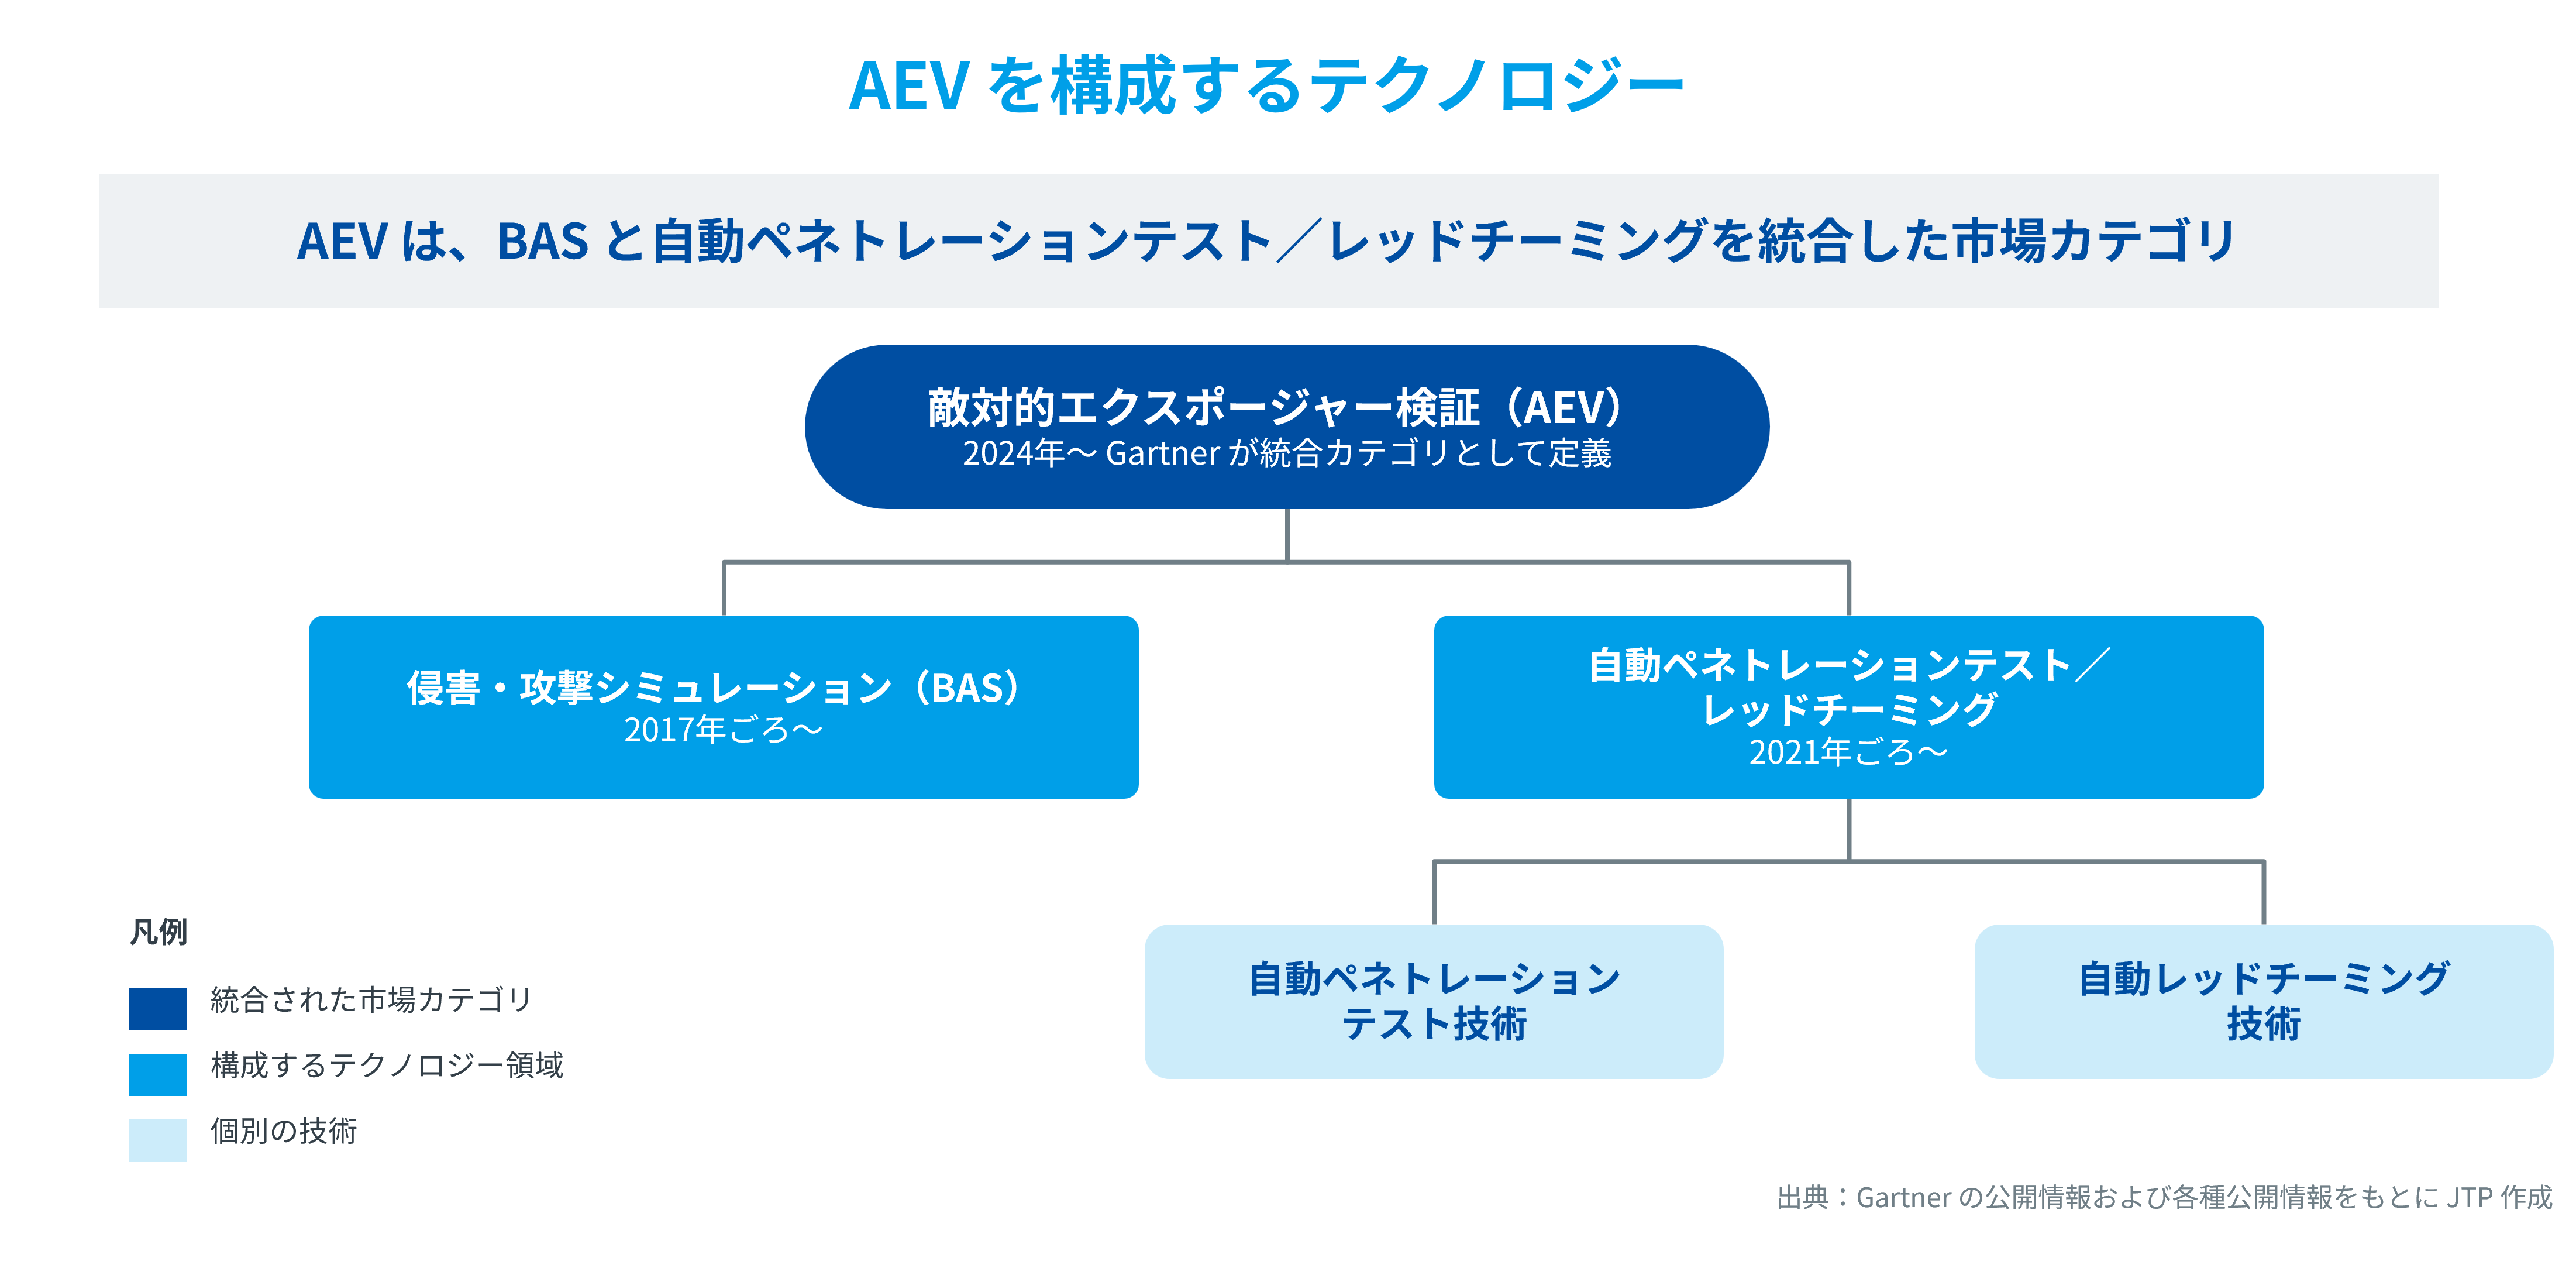
図 3:AEV を構成するテクノロジー
セキュリティリーダーにとっての戦略的メリット
CISO や経営層のリスクオーナーにとって、AEV は次のような価値をもたらします。
- 証拠に基づく優先順位付け
深刻度スコアだけでなく、「実際に悪用できるか」という検証結果に基づいて是正の優先順位を決められます。現実には悪用され得ないエクスポージャーへの対応に費やしていた工数を削減できます。
- セキュリティ対策の効果を測定可能に
模擬攻撃に対して各対策がどう振る舞ったかを、直接の証拠として得られます。防御・検知の有効性を、客観的な指標で把握できるようになります。
- 運用ノイズの削減
悪用できない脆弱性を除外することで、アラート疲れを軽減し、セキュリティ投資の効果(ROI)も説明しやすくなります。
- リスクの継続的な把握
デジタル環境は絶えず変化します。AEV を使えば、インフラや脅威の変化に合わせて、セキュリティ態勢の評価も更新し続けられます。
市場と導入の動向
Gartner によれば、2027 年までに組織の 40%が正式なエクスポージャー検証の取り組みを導入すると予測されています。その多くは、AEV のテクノロジーやマネージドサービスを活用して運用の成熟度を高めていくと見られます(出典:Gartner「Market Guide for Adversarial Exposure Validation」、Cymulate「Cymulate IS the Evolution to Adversarial Exposure Validation」)。
ベンダー各社も、継続的な攻撃シミュレーション、自動ペネトレーションテスト、統合された検証ワークフローを 1 つのプラットフォームにまとめ、大規模な企業環境にも展開できる製品を提供するようになっています。
AEV を後押しする規制の動き
世界の規制動向は、「事後対応」から「事前の検証とレジリエンス(回復力)」へとシフトしています。
- 日本:能動的サイバー防御関連法
日本では 2025 年 5 月に能動的サイバー防御に関する法律(サイバー対処能力強化法など)が成立し、2027 年までの全面施行が予定されています。この法律は、受け身のセキュリティから、事前のテストと検証を重視する姿勢への国家的な転換を示すものであり、特に重要インフラ事業者にとって大きな意味を持ちます(出典:内閣官房「サイバー安全保障に関する取組(能動的サイバー防御の実現に向けた検討など)」、 SafeBreach「Japan's New Active Cyber Defense Law: What It Means for Cyber Resilience and AEV」)。
- EU:DORA(デジタル・オペレーショナル・レジリエンス法)
2025 年 1 月に適用が開始された DORA は、EU 域内の金融機関に対し、レジリエンステストと継続的な運用上の検証を義務付けています(出典:Picus Security「Digital Operational Resiliency Act (DORA)」)。
- 香港:重要インフラ保護条例
2026 年 1 月に施行された同条例は、重要インフラに対するレジリエンス確保と保護措置の実施を義務として強化しています(出典:Cymulate「Hong Kong Protection of Critical Infrastructure Bill」)。
こうした規制の変化は、静的なコンプライアンス監査ではなく、継続的な検証が求められる時代になったことを示しています。
サイバーセキュリティフレームワークとの整合
AEV は、既存の継続的モニタリングのフレームワークとも高い親和性があります。
NIST SP 800-137A
情報セキュリティの継続的モニタリング(ISCM)について、異常の検知、資産の可視化、脆弱性と脅威の把握、そしてリスクに基づく意思決定のためのセキュリティ対策の有効性の継続的な評価を重視しています(出典:NIST SP 800-137A)。
NIST SP 800-53 Rev.5「CA-7(継続的モニタリング)」
CA-7 は、システム単位での継続的モニタリング戦略の実施を求める管理策です。継続的な管理策の評価、指標の監視、傾向分析、評価結果の相関分析、そしてリスクを動的に管理するための報告を求めています(出典:NIST SP 800-53 Rev.5)。
AEV は、セキュリティ対策の有効性を自動的かつ証拠に基づいて検証することで、これらの要求事項を実運用に落とし込む手段となります。
AEV の段階的な導入:3 つの成熟度フェーズ
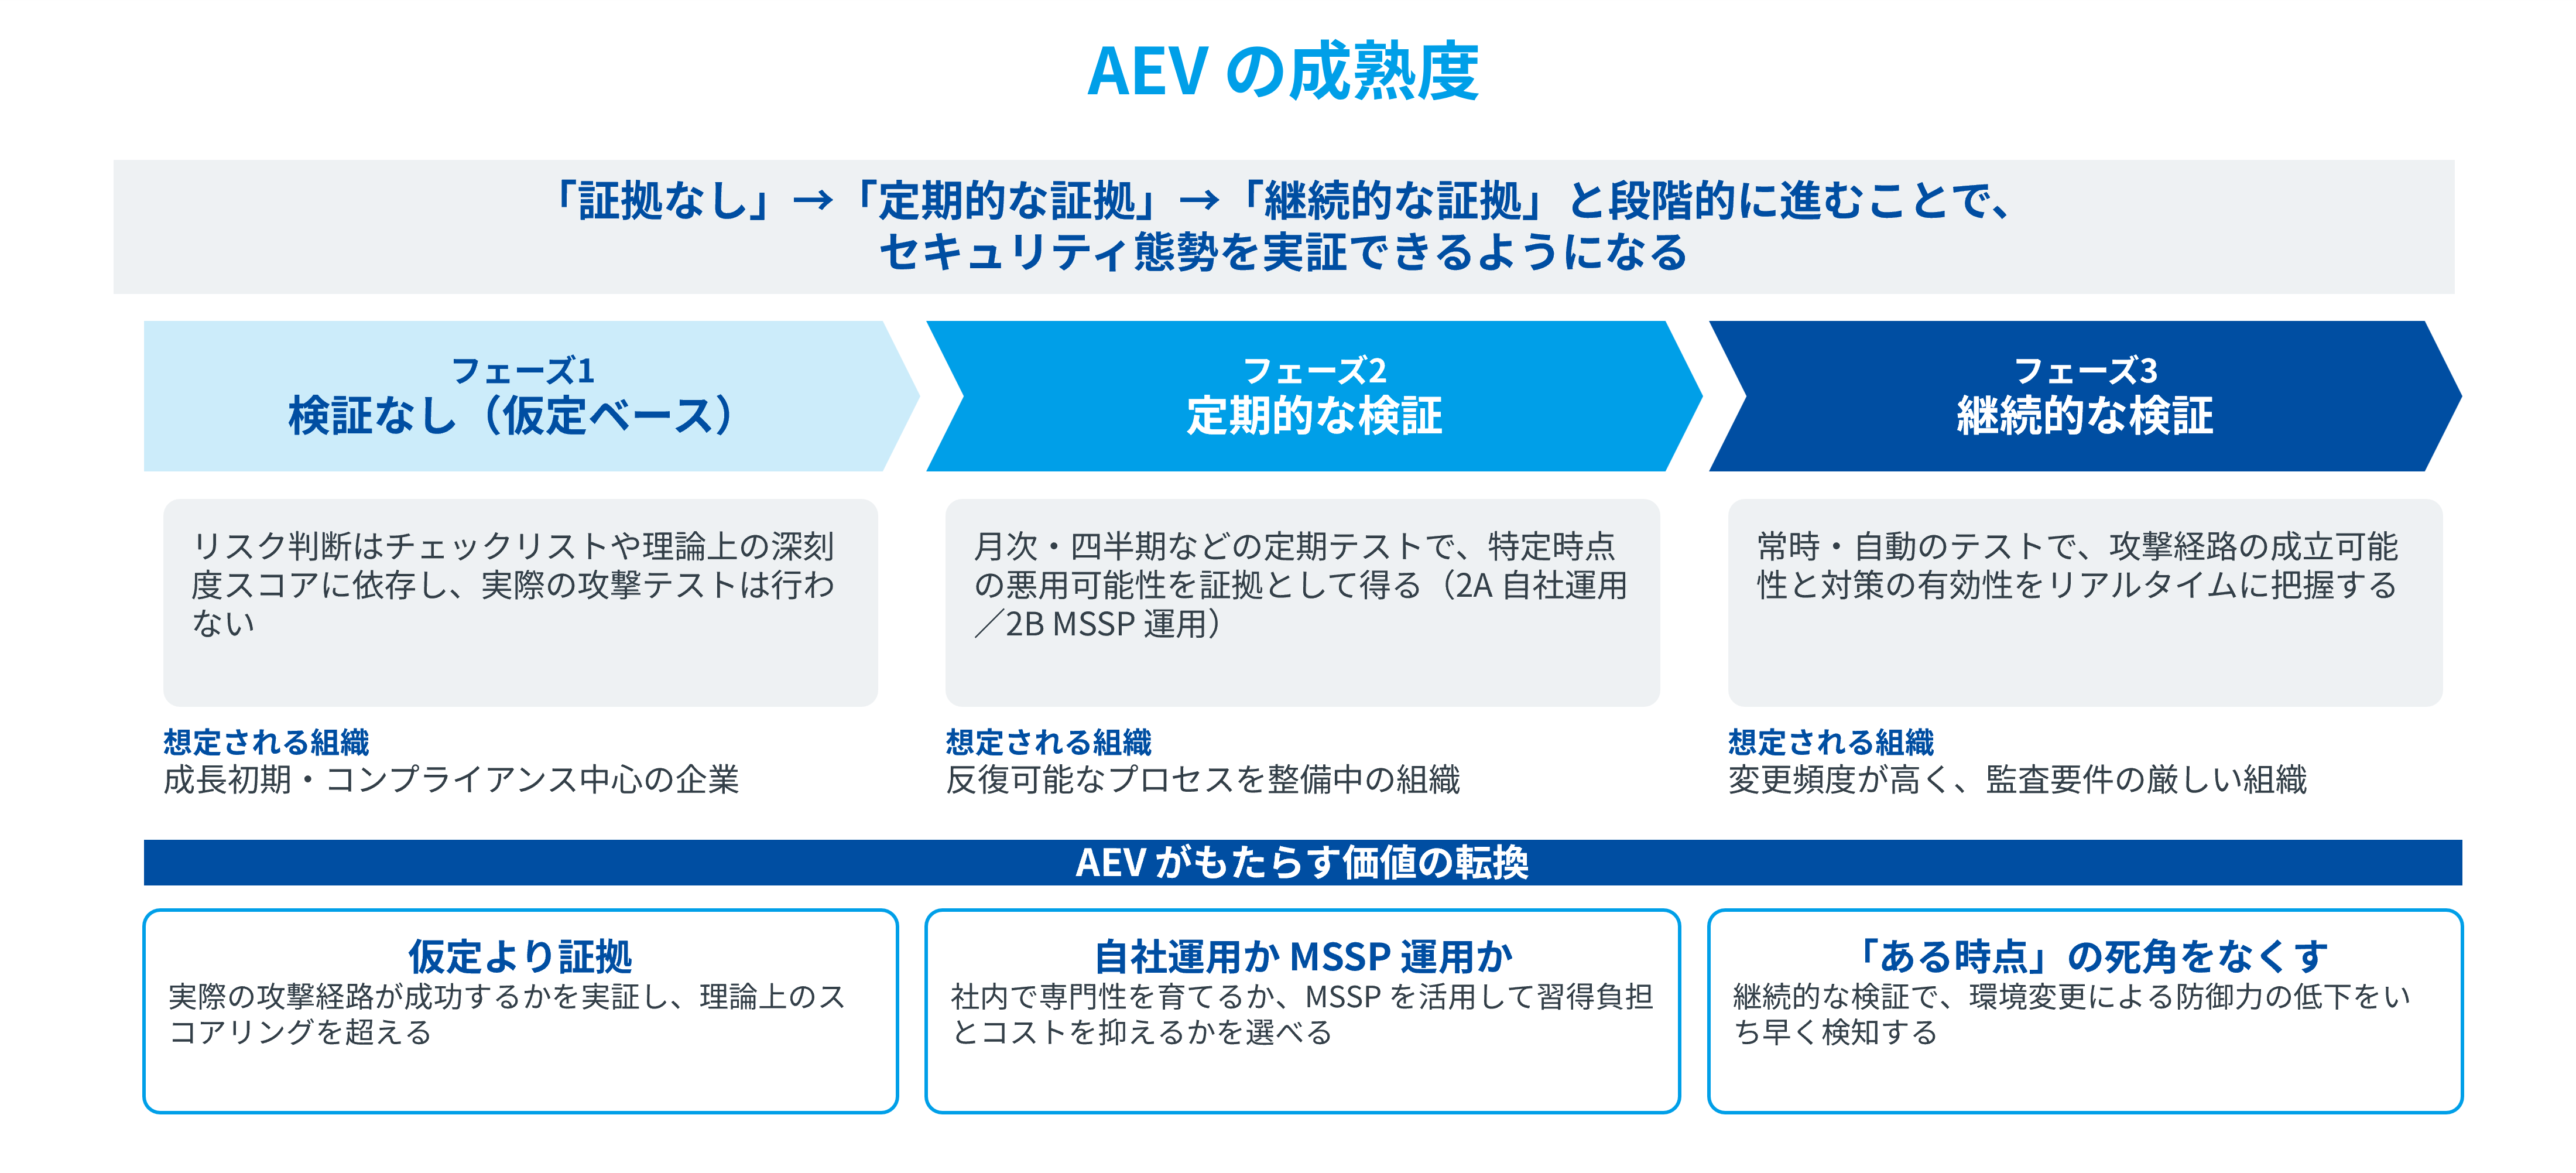
図 4:AEV の成熟度 ― 仮定から継続的な証拠へ
「AEV の導入フレームワーク」として広く標準化されたものはありません。しかし実際には、多くの組織がほかのセキュリティ対策と同じように、「証拠なし」→「定期的な証拠」→「継続的な証拠」という成熟度の段階を踏んで AEV を取り入れています。
AEV の最大の特徴は、理論上のスコアリングではなく、攻撃者に近い手法を用いて、エクスポージャーが "自社の環境で" 本当に悪用可能かどうかを証拠に基づいて検証できる点にあります。
フェーズ 1:エクスポージャー検証なし(AEV 未導入)
EDR、メールセキュリティ、WAF、CSPM、脆弱性スキャナー、ハードニング基準など、複数のセキュリティ対策を導入していても、その有効性を攻撃者に近いテストなどの証拠に基づく方法で検証していない状態です。リスクに関する判断は、主に仮定、ベストプラクティス、コンプライアンスのチェックリスト、深刻度スコアに基づいて行われています。
想定される組織: セキュリティ投資が最小限、またはコンプライアンス対応が中心の成長初期の企業
メリット
- エクスポージャー検証のための追加ツール費用がかからない
デメリット
- 実際の攻撃経路が自社環境で成功するかどうかについて、証拠に基づく知見が得られない
- セキュリティ態勢が改善しているのか劣化しているのかを示すことが難しい
フェーズ 2:定期的なエクスポージャー検証
月次、四半期ごと、大規模リリースの前、大きな変更の後など、スケジュールに沿って AEV による検証を実施する段階です。悪用可能性とセキュリティ対策の有効性について、特定の時点(ポイント・イン・タイム)での証拠が得られます。
フェーズ 2A:定期的な検証(自社運用)
期間限定ライセンスやパイロット、初期導入などの形で AEV ベンダーのプラットフォームを社内で利用し、合意した範囲(スコープ)に対して検証を実行します。そのうえで結果をトリアージし、実証された悪用可能性に基づいて、セキュリティ対策の調整や是正の優先順位付けを行います。
想定される組織: 社内にセキュリティチームがあり、エクスポージャー検証を自ら実行・管理したい組織
メリット
- 理論上のリスクではなく、自社環境に即した検証を通じて、強みと弱みをより正確に把握できる
- テストサイクルをまたいだ傾向(改善しているか、劣化しているか)を可視化できる
デメリット
- 初期の立ち上げが難しい場合がある(スコープ設定、安全対策、関係者との合意形成など)
- 結果を読み解き、是正やセキュリティ対策のチューニングにつなげるスキルが必要
- テストの実行、スコープ変更の管理、結果の分析に時間がかかり、ほかの業務と競合し得る
フェーズ 2B:定期的な検証(MSSP による運用)
検証の実行と分析を MSSP(マネージドセキュリティサービスプロバイダー)や専門事業者に委託する形態です。事業者が検証を実施し、テスト計画の策定を支援し、レポートや優先順位付けのアドバイスを提供します。
想定される組織: 定期的な検証を行いたいが、社内に専門知識やリソースが不足している組織
メリット
- ツールやテスト設計を習得する負担を軽減できる
- より体系的なテスト計画と運用が実現できる
- 結果を優先度付きの具体的なアクションに落とし込む支援を受けられる
デメリット
- 直接的な費用は自社運用より高くなることが多い(ただし、人員やその機会コストまで含めれば費用対効果が高い場合もある)
フェーズ 3:継続的なエクスポージャー検証(自社運用または MSSP による運用)
AEV がもたらす価値を確認できたら、次は検証を継続的、またはそれに近い頻度で実行する段階です(環境の変更をきっかけに自動で実行する形も含みます)。悪用可能性、セキュリティ対策の有効性、攻撃経路の成立可能性について、常に最新の証拠が得られるようになります。これにより、設定変更などによる防御力の低下(リグレッション)をいち早く検知でき、より動的な優先順位付けが可能になります。
想定される組織: 成熟したセキュリティプログラムを持つ組織、環境の変更頻度が高い組織、厳格な監査要件や正式なエクスポージャー管理の取り組みを持つ組織
メリット
- より多くのデータが得られ、フィードバックのサイクルが速くなる(「ある時点の評価」による死角を減らせる)
- 深刻度だけでなく、実証された悪用可能性に基づいて、優先順位を継続的に見直せる
- セキュリティギャップをほぼリアルタイムで可視化でき、対策の不具合や新たな攻撃経路が生じた時点で特定・対応できる
デメリット
- 適切な運用モデルがないと、コストが高くつく可能性がある(エンジニアの工数、システム連携、チューニング、専門家による監督など)
- 結果がノイズだらけにならないよう、規律あるスコープ管理と変更管理が求められる
まとめ:今いる場所から、一歩ずつ前へ
AEV は、セキュリティの捉え方そのものを変えるアプローチです。チェックリストやスキャン結果だけでは、安全であることは証明できません。重要なのは、弱点が自社の環境で実際に悪用され得るかどうかです。
セキュリティへの取り組みは、企業ごとに異なります。どの道筋をたどるかは、リスク許容度、事業上の優先事項、成熟度によって変わります。セキュリティリーダーに求められるのは、自社が AEV のどのフェーズにいるのかを把握し、次に踏み出すべき現実的な一歩を見極めることです。すべての組織が、すぐに継続的な検証に取り組める状態にあるわけではありませんが、まず始めることが大切です。「検証なし」から「定期的な検証」へ進むことも、「定期的な検証」から「継続的な検証」へ進むことも、いずれも確かな前進です。
アラートが多すぎる、脆弱性が多すぎる、対策の効果を示せない――。セキュリティの現場はこうした現実的な課題を抱えています。AEV は、理論上のリスクではなく「実際に悪用できるか」という証拠に焦点を当てることで、こうした状況に明確さをもたらします。