運用が要のセキュリティ対策 ― 自治体の製品導入と運用支援 | 自治体向けセキュリティ対策シリーズ③
本シリーズでは、総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン」(以下、ガイドライン)に沿って、自治体に求められるセキュリティ対策をPDCAサイクルの流れで整理しています(総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン」)。
第1回「なぜ今、自治体のセキュリティ対策が『義務』なのか」では、深刻化するサイバー攻撃と、令和8年4月1日に施行された改正地方自治法により、サイバーセキュリティを確保するための方針の策定と必要な措置の実施が義務付けられた背景、そしてガイドラインの全体像を確認しました。第2回「『守れているか』を測る」では、計画(Plan)の前提となる現状把握として、情報資産の分類とリスク分析、脆弱性診断・ペネトレーションテスト・ASM(Attack Surface Management)の使い分けを取り上げました。
計画した対策は、実行して初めて形になります。今回は、PDCAサイクルの実行(Do)にあたり、製品の選定から導入、自治体情報セキュリティクラウドによる集約的な防御、運用体制、有事への備えまでを客観的に整理します。
目次[非表示]
- 1.製品・サービスの選び方
- 1.1.対策要件に照らして評価する
- 1.2.委託先とクラウドの責任範囲を明確にする
- 1.3.長期運用と国の基盤整備を見据える
- 2.製品・仕組みを「回す」運用体制
- 2.1.運用の担い手と手順をあらかじめ定める
- 2.2.運用負荷を集約で抑える
- 3.有事への備え
- 3.1.緊急時対応計画とCSIRTを整える
- 3.2.国の支援策を把握しておく
- 3.3.平時の運用と部門横断の手順
- 3.3.1.<インシデント対応の流れ>(例)
- 4.運用を「評価」につなげる
- 4.1.運用の記録を評価の材料にする
- 4.2.自団体でのチェックポイント
- 4.3.次回予告
- 5.【コラム】自治体情報セキュリティクラウドによる集約的な防御
- 5.1.仕組み:都道府県単位で防御を集約する
- 5.2.効果と国の財政支援
- 5.3.次期セキュリティクラウドと今後の動向
- 5.4.市区町村が押さえておきたい役割分担
- 5.5.関連記事
- 5.6.関連サービス
製品・サービスの選び方
対策要件に照らして評価する
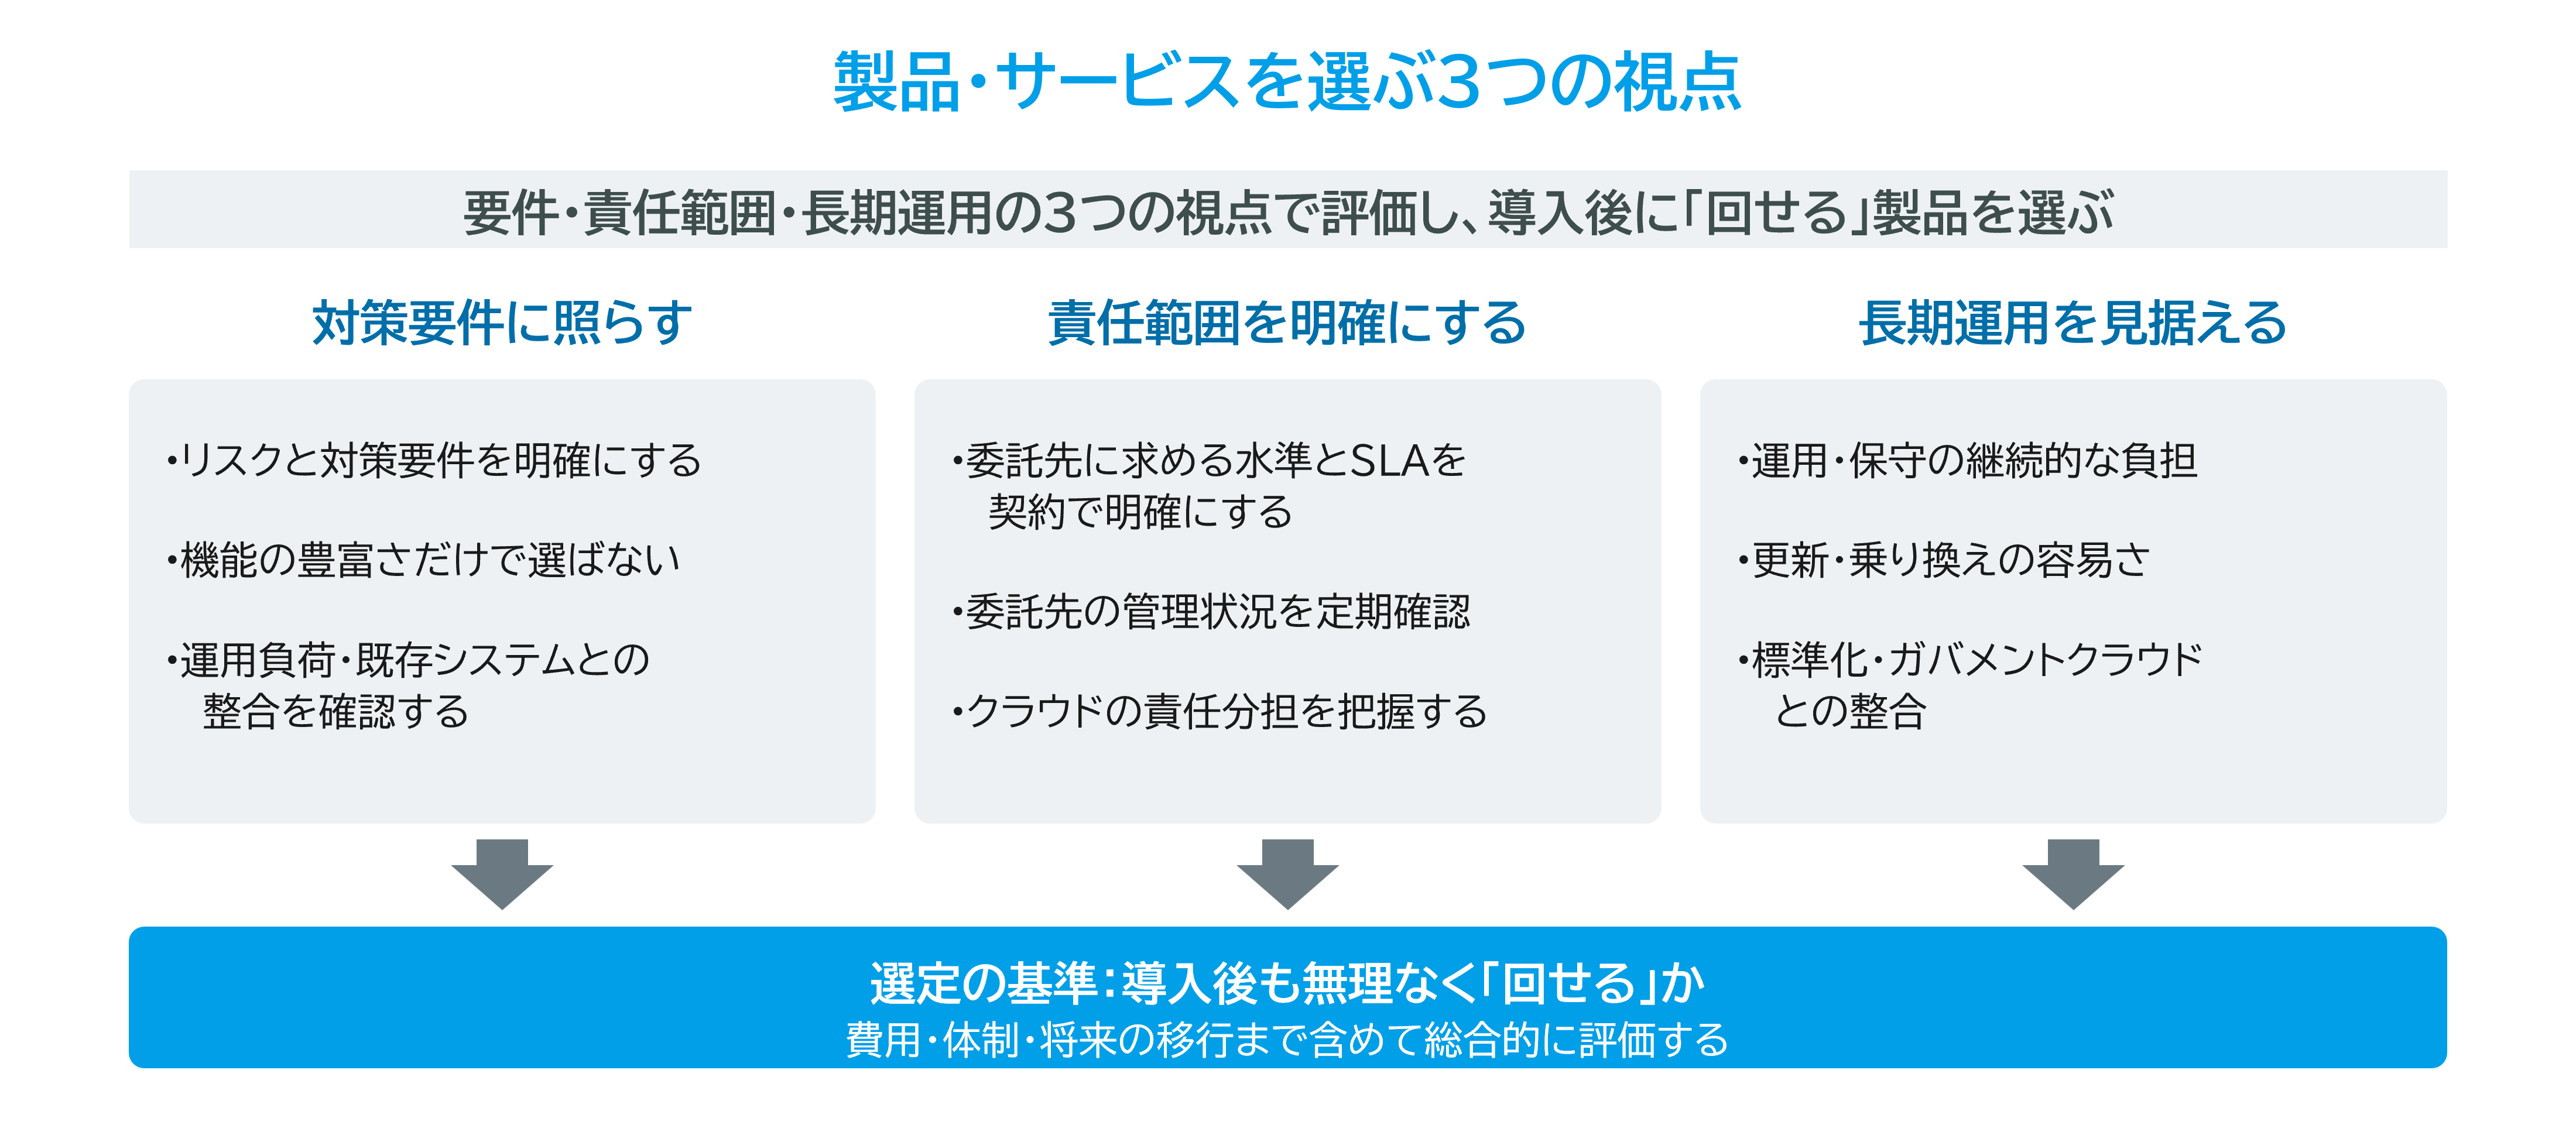
セキュリティ対策を具体化する段階では、必要な機能を備えた製品やサービスを選定することになります。選定にあたっては、自団体が対応すべきリスクや対策の要件を明確にしたうえで、それに合致するかを評価することが基本となります。機能の豊富さだけを基準にすると、使いこなせない機能に費用を投じたり、運用が回らなくなったりするおそれがあります。運用にかかる負荷や、既存のシステムとの整合性も、あわせて判断材料とすることが望ましいといえます。
委託先とクラウドの責任範囲を明確にする
多くの対策は、外部の事業者への委託や外部サービスの利用を伴います。ガイドラインは、委託先の選定や契約において、求めるセキュリティ水準を明確にし、その遵守を確認することを求めています。サービスレベル合意書(SLA:Service Level Agreement)や、委託先における管理状況の定期的な確認も重要です。委託したからといって、団体側の責任がなくなるわけではない点に留意が必要です。
クラウドサービスを利用する場合には、責任分担モデルの理解が欠かせません。IaaS・PaaS・SaaSといった提供形態によって、事業者と利用者が担う責任の範囲は異なります。利用者側が設定や運用の責任を負う部分を正しく把握しないと、対策の空白が生じるおそれがあります。ガイドラインが「第4編 地方公共団体におけるクラウド利用等に関する特則」を設けているのも、こうした責任範囲の明確化が重要だからです。
参考:総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン(令和8年3月版)」(第4編 地方公共団体におけるクラウド利用等に関する特則)
長期運用と国の基盤整備を見据える
選定は、導入して終わりではなく、その後の運用まで見据えて行うことが重要です。導入時の費用だけでなく、運用や保守に継続的にかかる負担、更新や乗り換えの容易さ、サポート体制なども含めて総合的に評価します。目先の条件だけで選ぶと、運用段階で想定外の負担が生じることがあります。長期的に無理なく使い続けられるかという視点が、選定の質を左右します。
また、製品やサービスは、地方公共団体情報システムの標準化やガバメントクラウドの活用といった、国全体で進む基盤の整備の動向も踏まえて検討することが望ましいといえます。個別最適に陥らず、こうした共通基盤との整合を意識することで、将来の移行や連携が円滑になります。自団体だけでなく、国や他団体との関係の中で選定を捉える視点が求められます。
製品・仕組みを「回す」運用体制
運用の担い手と手順をあらかじめ定める
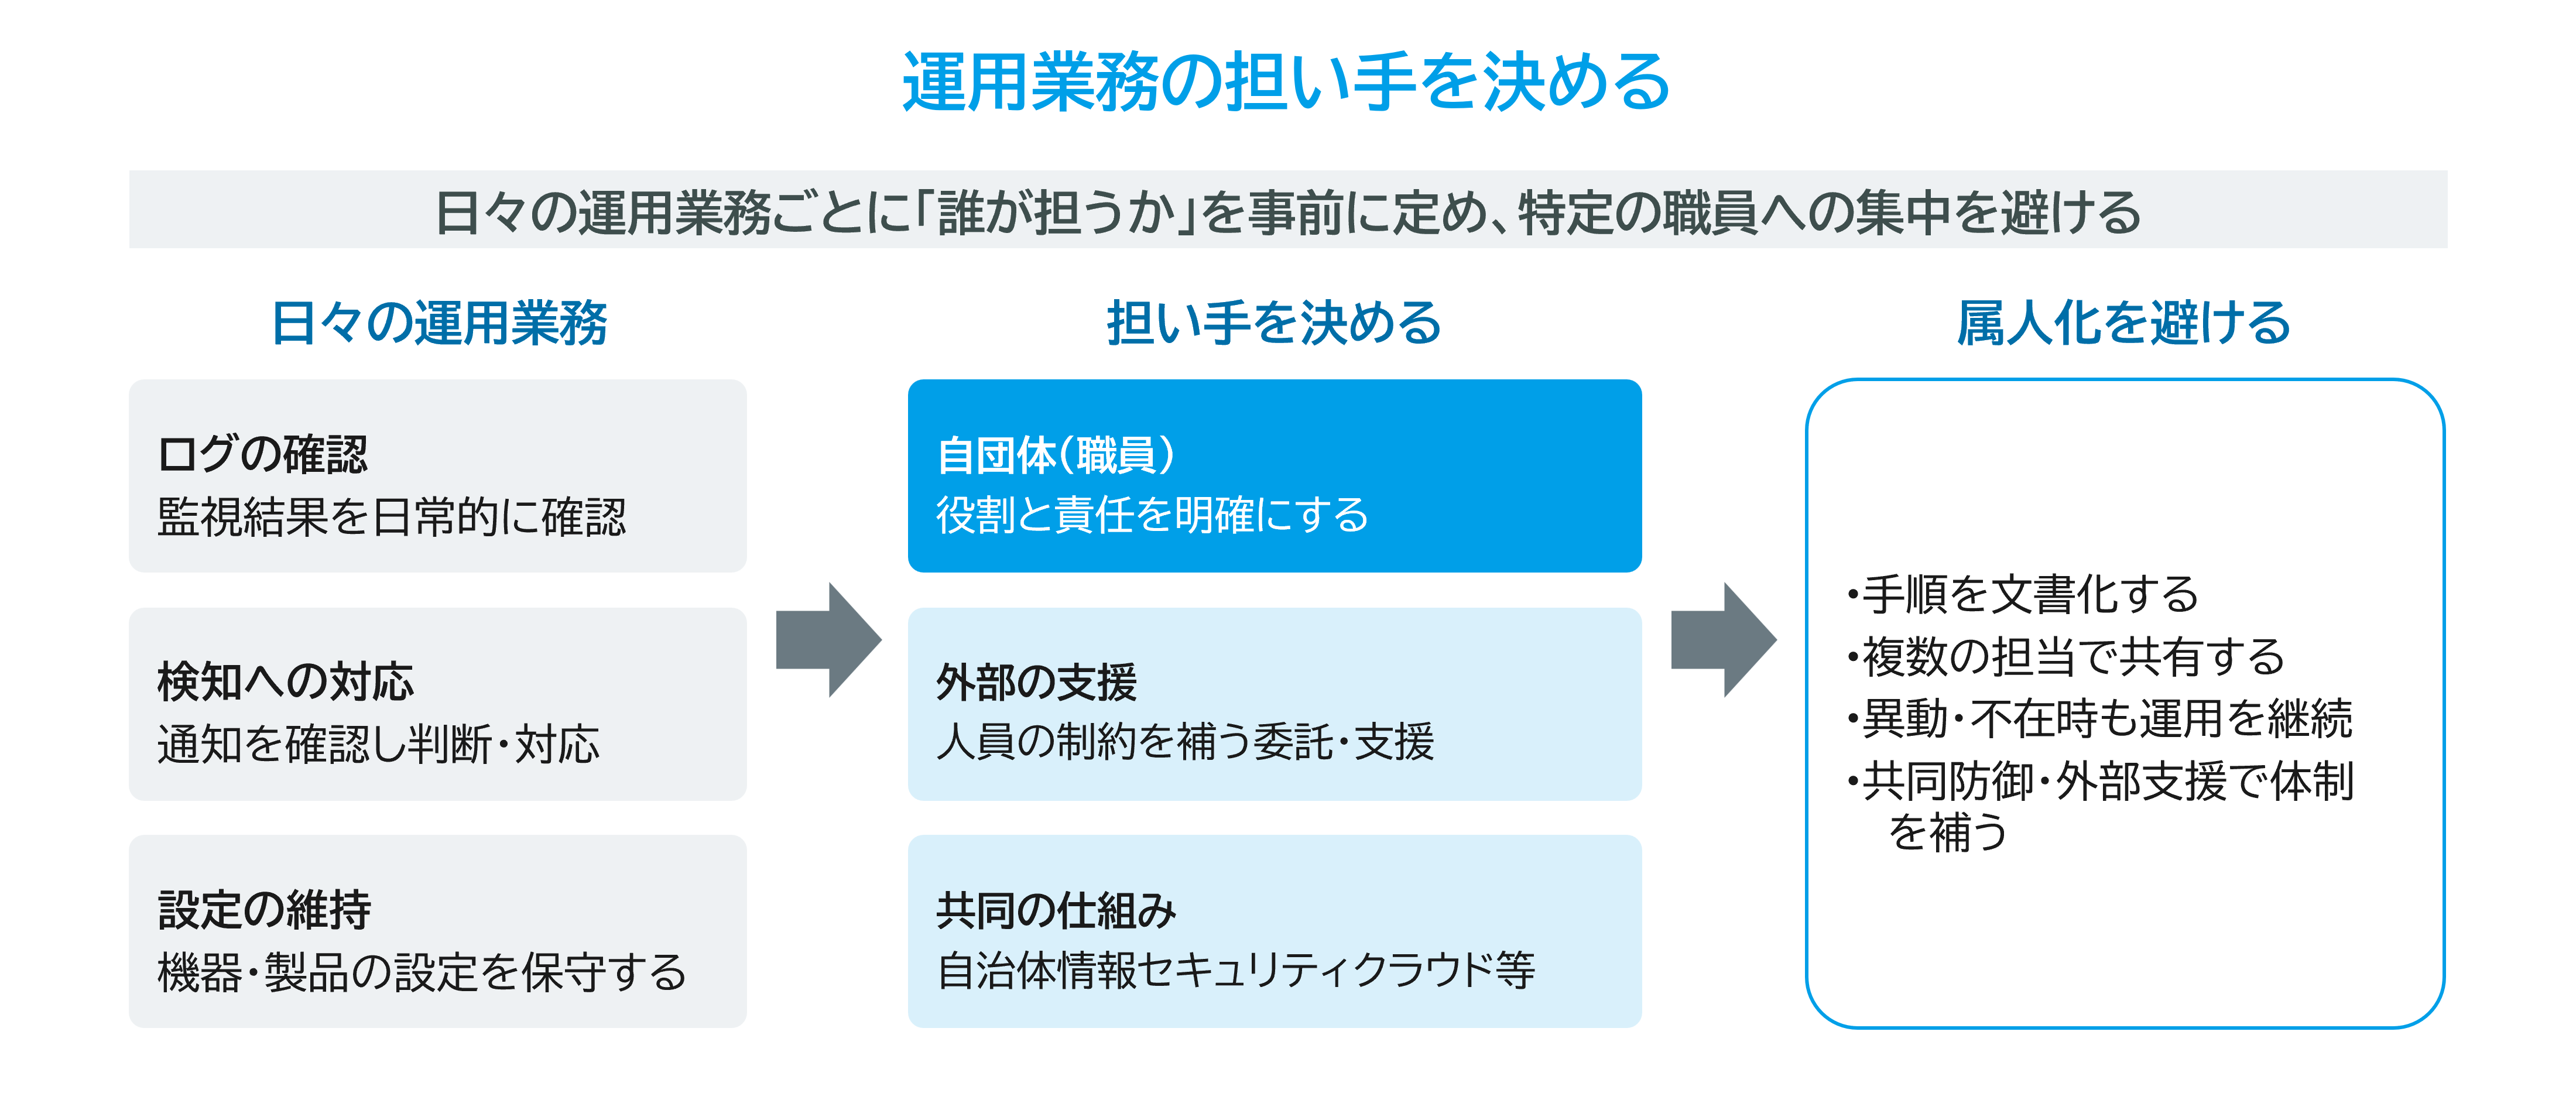
製品や仕組みは、導入した後の運用によって効果が左右されます。監視や検知の結果を確認し、必要な対応を行う体制がなければ、導入した機能は十分に活かされません。検知の通知が届いても、それを確認し判断する人がいなければ、対応は進みません。日々のログの確認、検知への対応、設定の維持といった運用業務を、誰がどのように担うかをあらかじめ定めておくことが重要です。人員に制約がある場合には、運用の一部を外部の支援に委ねることも選択肢となります。
運用体制を考えるうえでは、担当者への過度な集中を避けることも重要です。特定の職員に知識や作業が集中すると、その職員の異動や不在時に運用が滞るおそれがあります。手順を文書化し、複数の担当で共有できるようにしておくことが、安定した運用につながります。共同での防御や外部の支援を活用することも、体制の脆弱さを補う有効な手段です。
運用負荷を集約で抑える
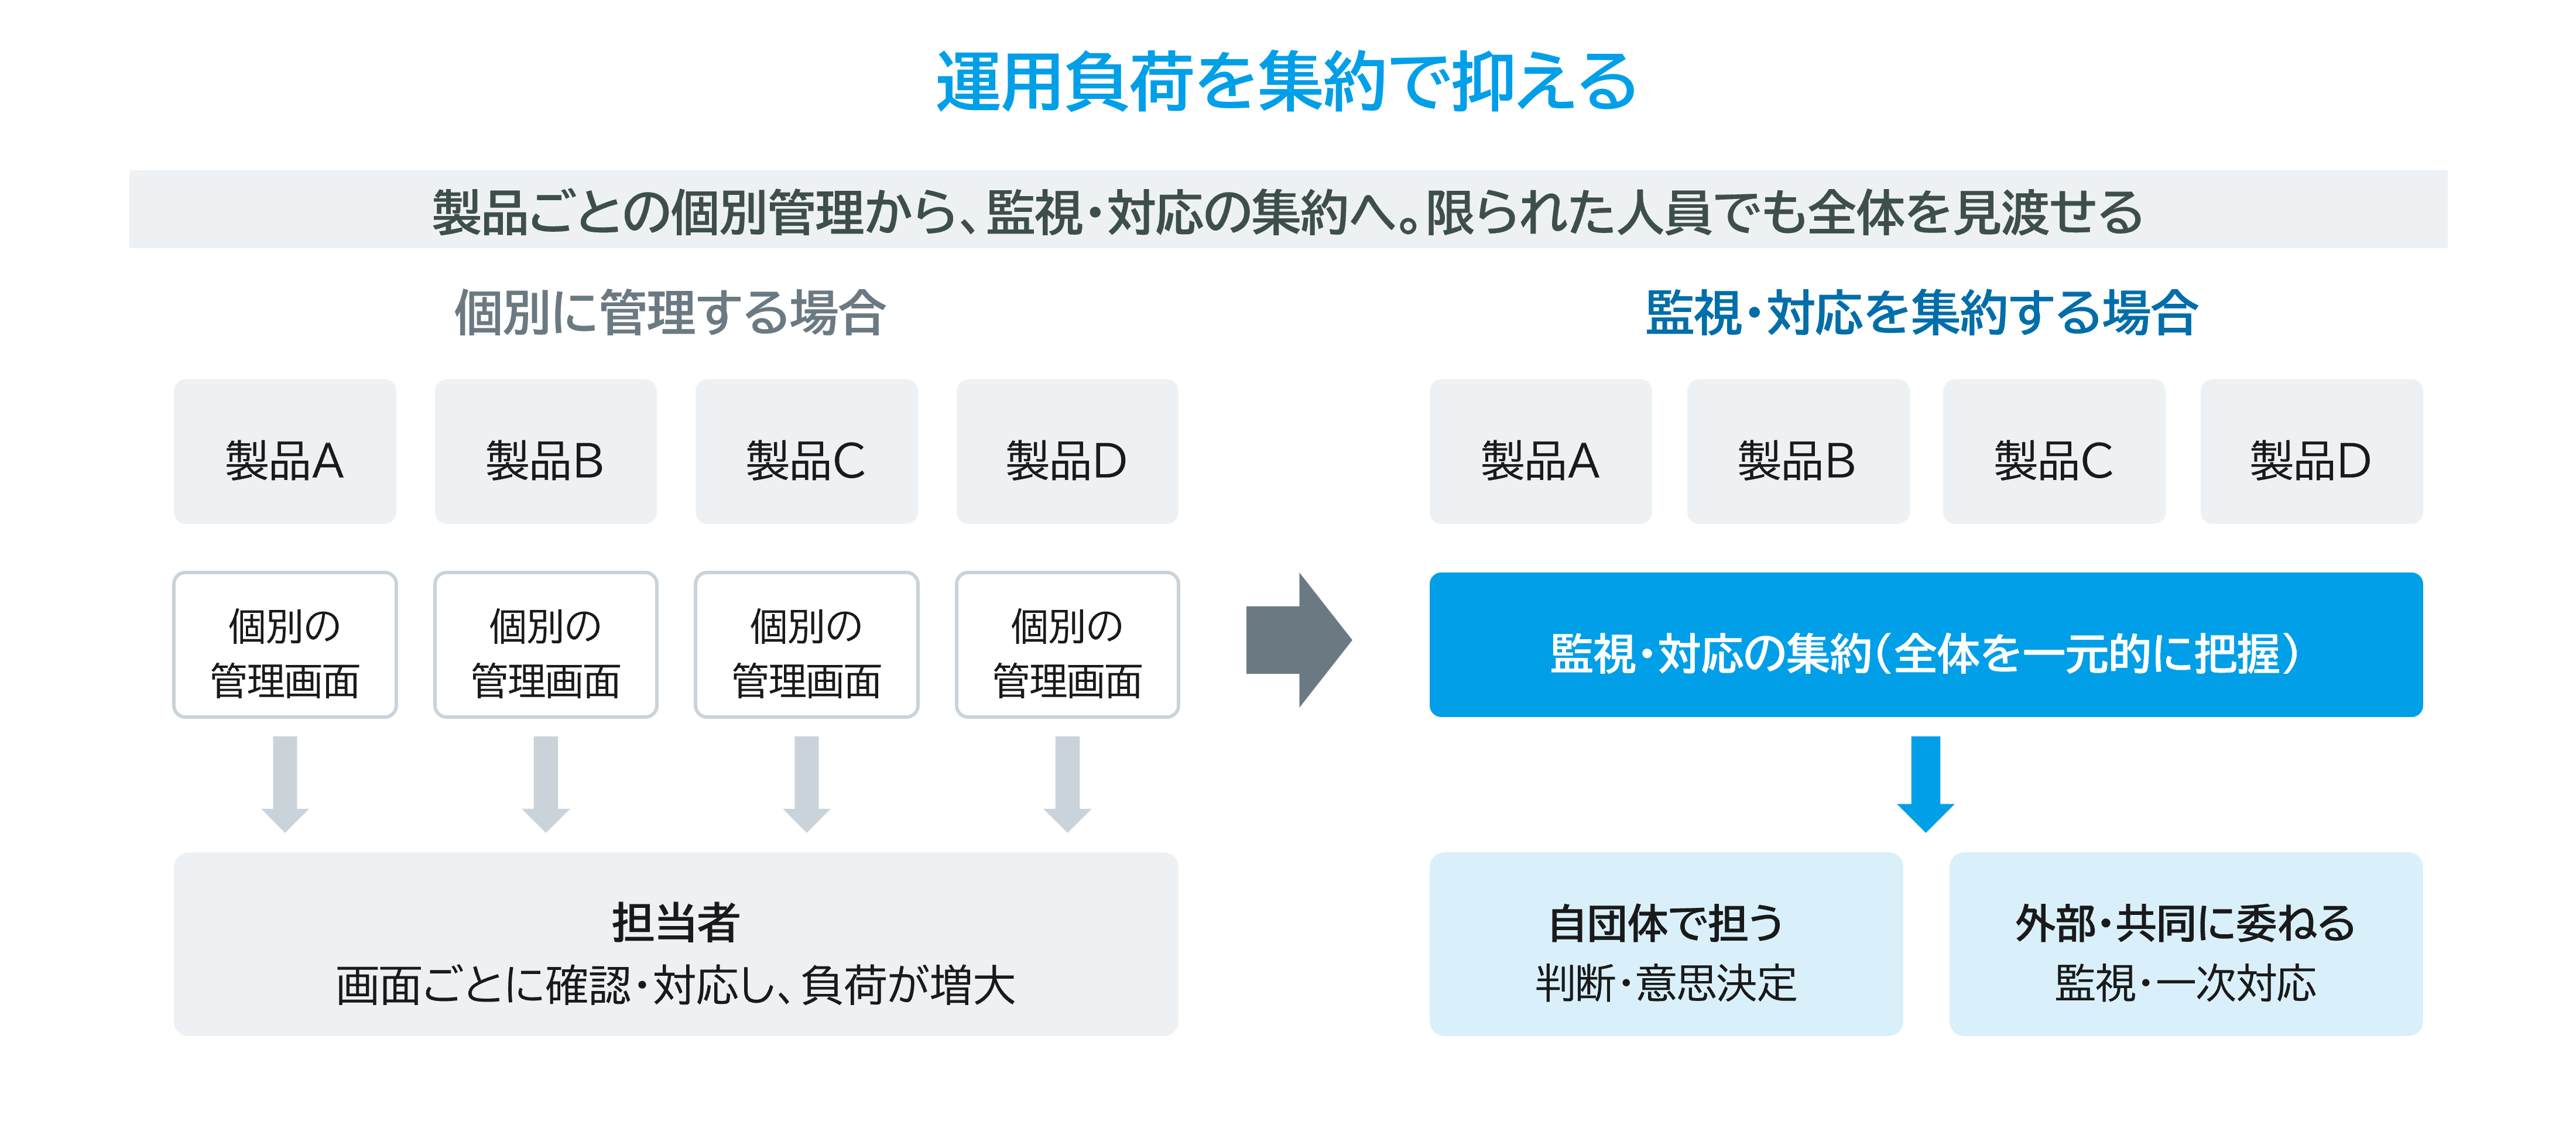
運用の負荷は、導入する仕組みの数が増えるほど大きくなります。個々の製品を別々に管理するのではなく、監視や対応を集約し、全体を見渡せるようにすることで、限られた人員でも運用しやすくなります。何をどこまで自団体で担い、どこから外部や共同の仕組みに委ねるかを、体制の実情に応じて設計することが求められます。
有事への備え
緊急時対応計画とCSIRTを整える
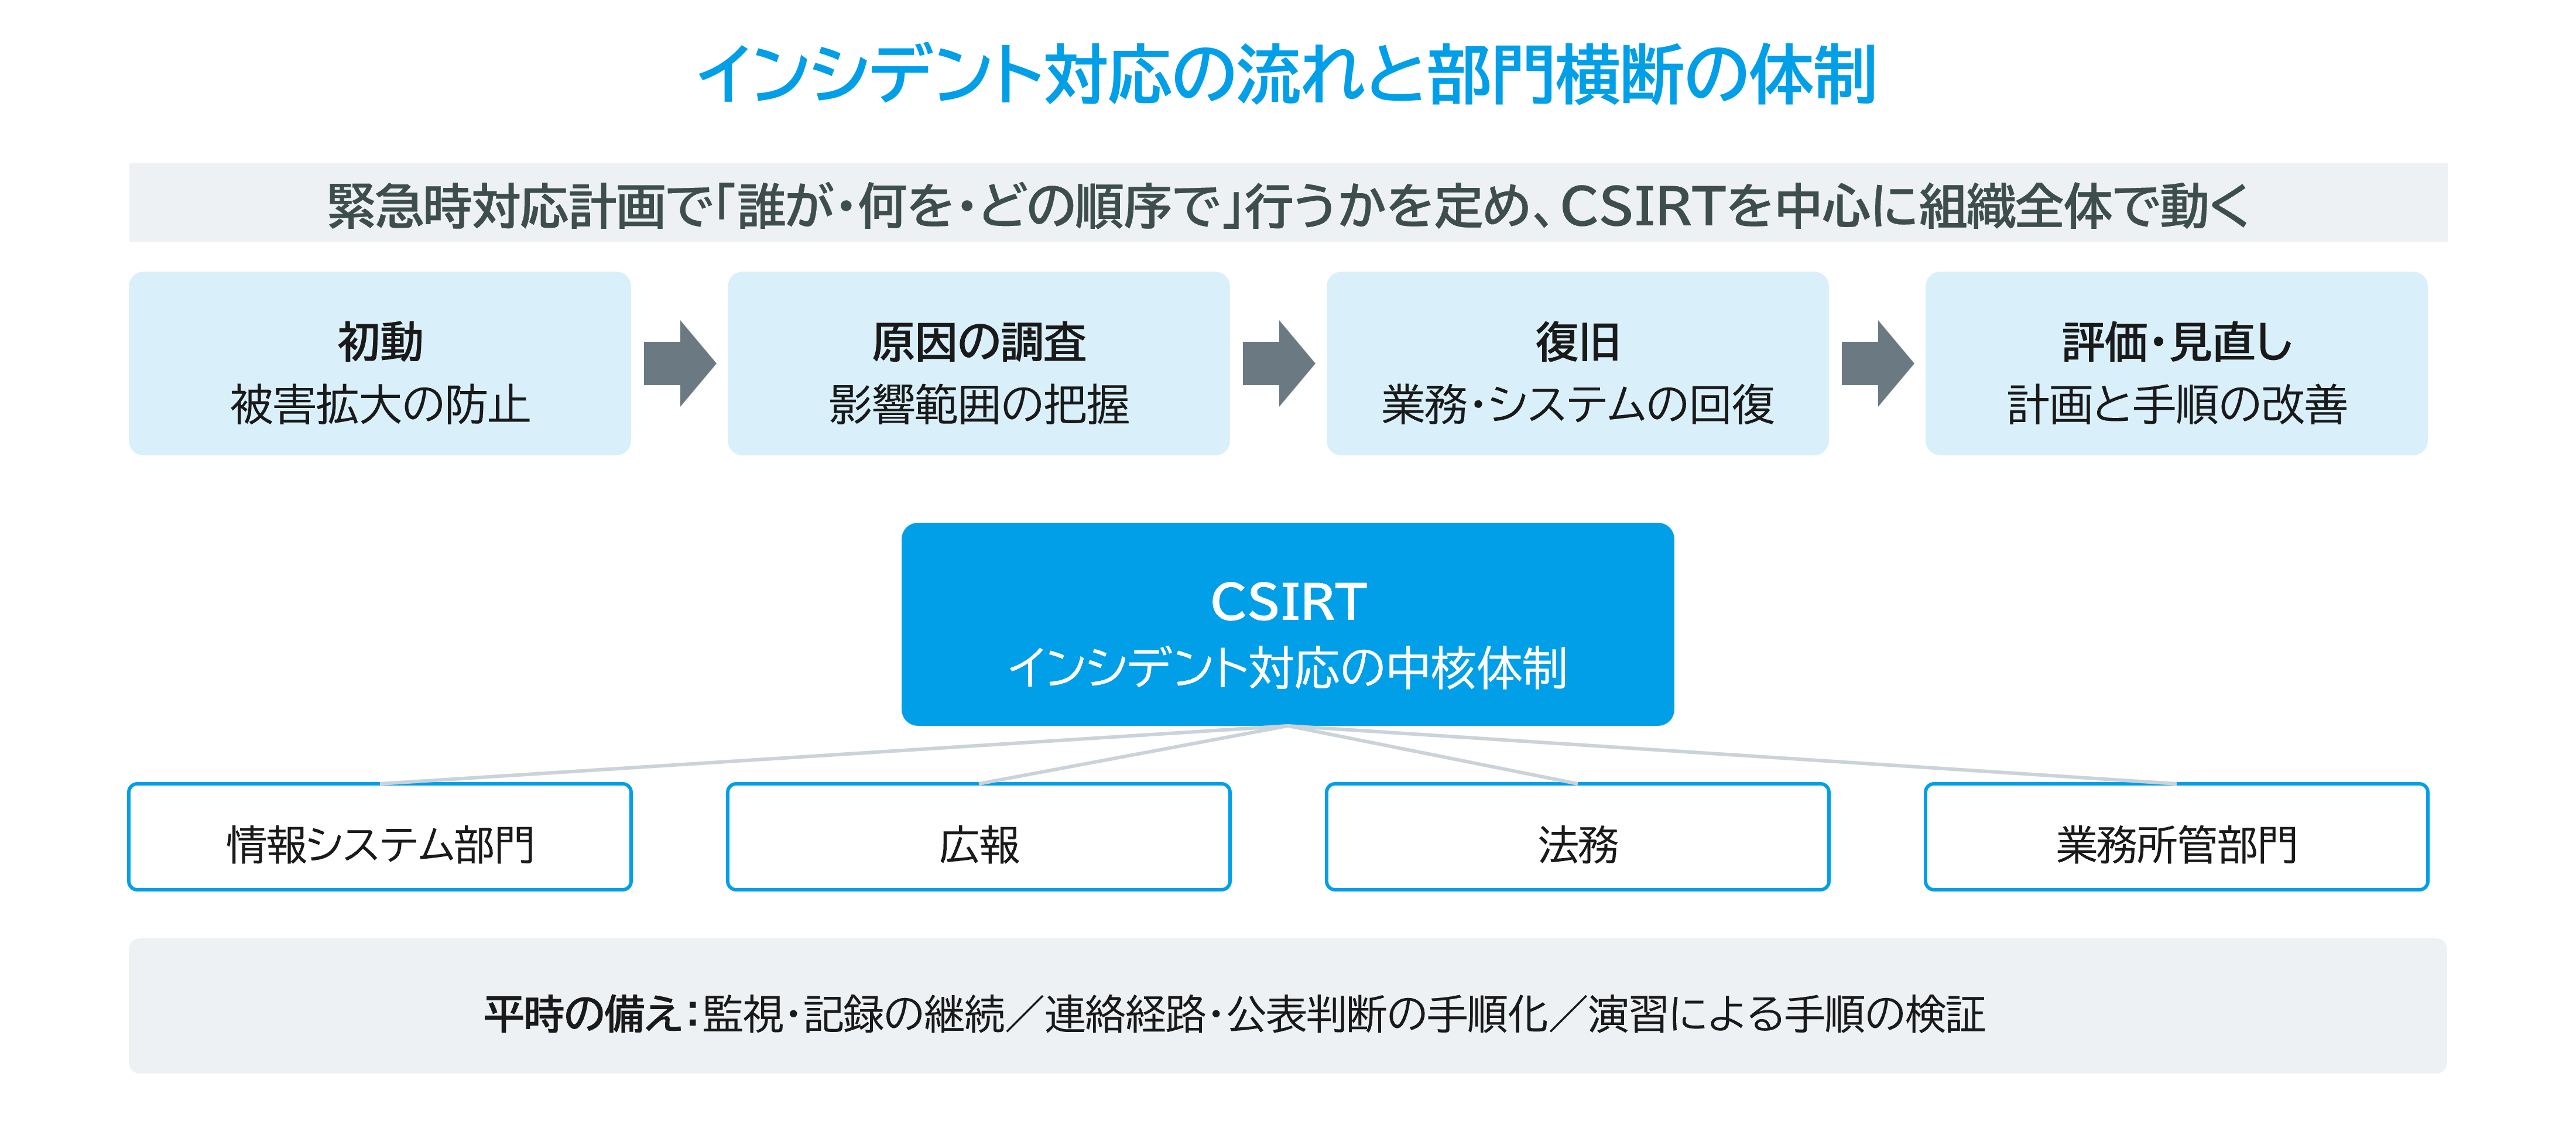
どれだけ対策を講じても、インシデントの発生を完全に防ぐことは難しいものです。そのため、インシデントの発生を前提とした備えが求められます。ガイドラインは、緊急時の対応計画を定め、被害の拡大を防ぐ初動、原因の調査、復旧までの一連の流れを整えておくことを求めています。誰が、何を、どの順序で行うかを事前に定めておくことで、混乱の中でも初動を早めることができます。
組織内でインシデントに対応する体制(CSIRT:Computer Security Incident Response Team)の整備も、その一環です。CSIRTとは、インシデントの発生時に情報を集約し、対応方針の判断や関係部門・外部機関との連絡調整を担う組織内のチームのことです。専任の部署を新設するとは限らず、情報システム部門や関係部門の職員が兼務する形で構成することも考えられます。平時には情報収集や訓練を行い、有事には対応の窓口・司令塔として機能します。
国の支援策を把握しておく
国も支援の枠組みを整えつつあります。総務省の資料では、重大なインシデントに対応する専門家チームの派遣の制度化や、相談窓口の設置、国立研究開発法人情報通信研究機構(NICT)が実施する実践的サイバー防御演習(CYDER)や自治大学校における研修など、人材育成を含む支援策が示されています。平時からこれらの仕組みを把握し、いざというときに活用できるよう準備しておくことが望ましいといえます。演習を通じて対応手順を実際に試しておくことは、計画を実効性のあるものにするうえで有効です。
参考:総務省「地方公共団体におけるサイバーセキュリティ対策について」(国の支援策:p.7、p.15〜16)
平時の運用と部門横断の手順
有事への備えは、平時の運用と地続きです。日頃から監視や記録が適切に行われていれば、インシデント発生時に原因を追跡し、影響範囲を把握することが容易になります。逆に、平時の運用が不十分であれば、有事の対応も後手に回りやすくなります。備えとは特別な準備だけを指すのではなく、日々の運用の積み重ねそのものでもあります。
インシデント対応は、情報システム部門だけの問題ではありません。広報、法務、業務所管部門など、組織全体が関わります。誰にどのように連絡し、どの段階で公表を判断するかといった、部門をまたぐ手順もあらかじめ定めておく必要があります。対応計画は、技術的な復旧手順だけでなく、組織としての意思決定の流れまで含めて整えることが望ましいといえます。
部門をまたぐ対応は、たとえば次のような流れで定めておくと、実際の場面で迷わずに動けます。
<インシデント対応の流れ>(例)
- 検知・第一報
インシデントの疑いに気づいた職員は、所属長と情報システム部門(CSIRT)へ直ちに報告します。夜間・休日を含めた報告先と連絡手段を一覧にしておくことが前提です。 - 重大度の判断と体制の立ち上げ
CSIRTが影響範囲と重大度を見極め、あらかじめ定めた基準に沿って最高情報セキュリティ責任者(CISO)へ報告し、全庁的な対応体制を立ち上げるかを判断します。
- 関係部門への連絡と役割分担
業務所管部門は業務の継続や住民への対応、広報部門は公表資料の準備や問い合わせへの対応、法務・文書担当部門は個人情報の取扱いに関する法的な確認など、部門ごとにあらかじめ決めた役割に沿って動きます。
- 外部への報告と公表の判断
個人情報の漏えい等が疑われる場合の個人情報保護委員会への報告や、総務省・都道府県への報告、警察への相談などの要否を確認し、CISOや首長の判断を経て、公表の時期と内容を決定します。 - 復旧と振り返り
復旧後は対応の経緯を記録し、連絡体制や判断基準の改善点を洗い出して、対応計画に反映します。
こうした流れと各部門の役割、判断の基準を平時のうちに部門間で合意して文書化し、演習で実際に試しておくことが、有事の部門横断の対応を円滑にします。
運用を「評価」につなげる
運用の記録を評価の材料にする
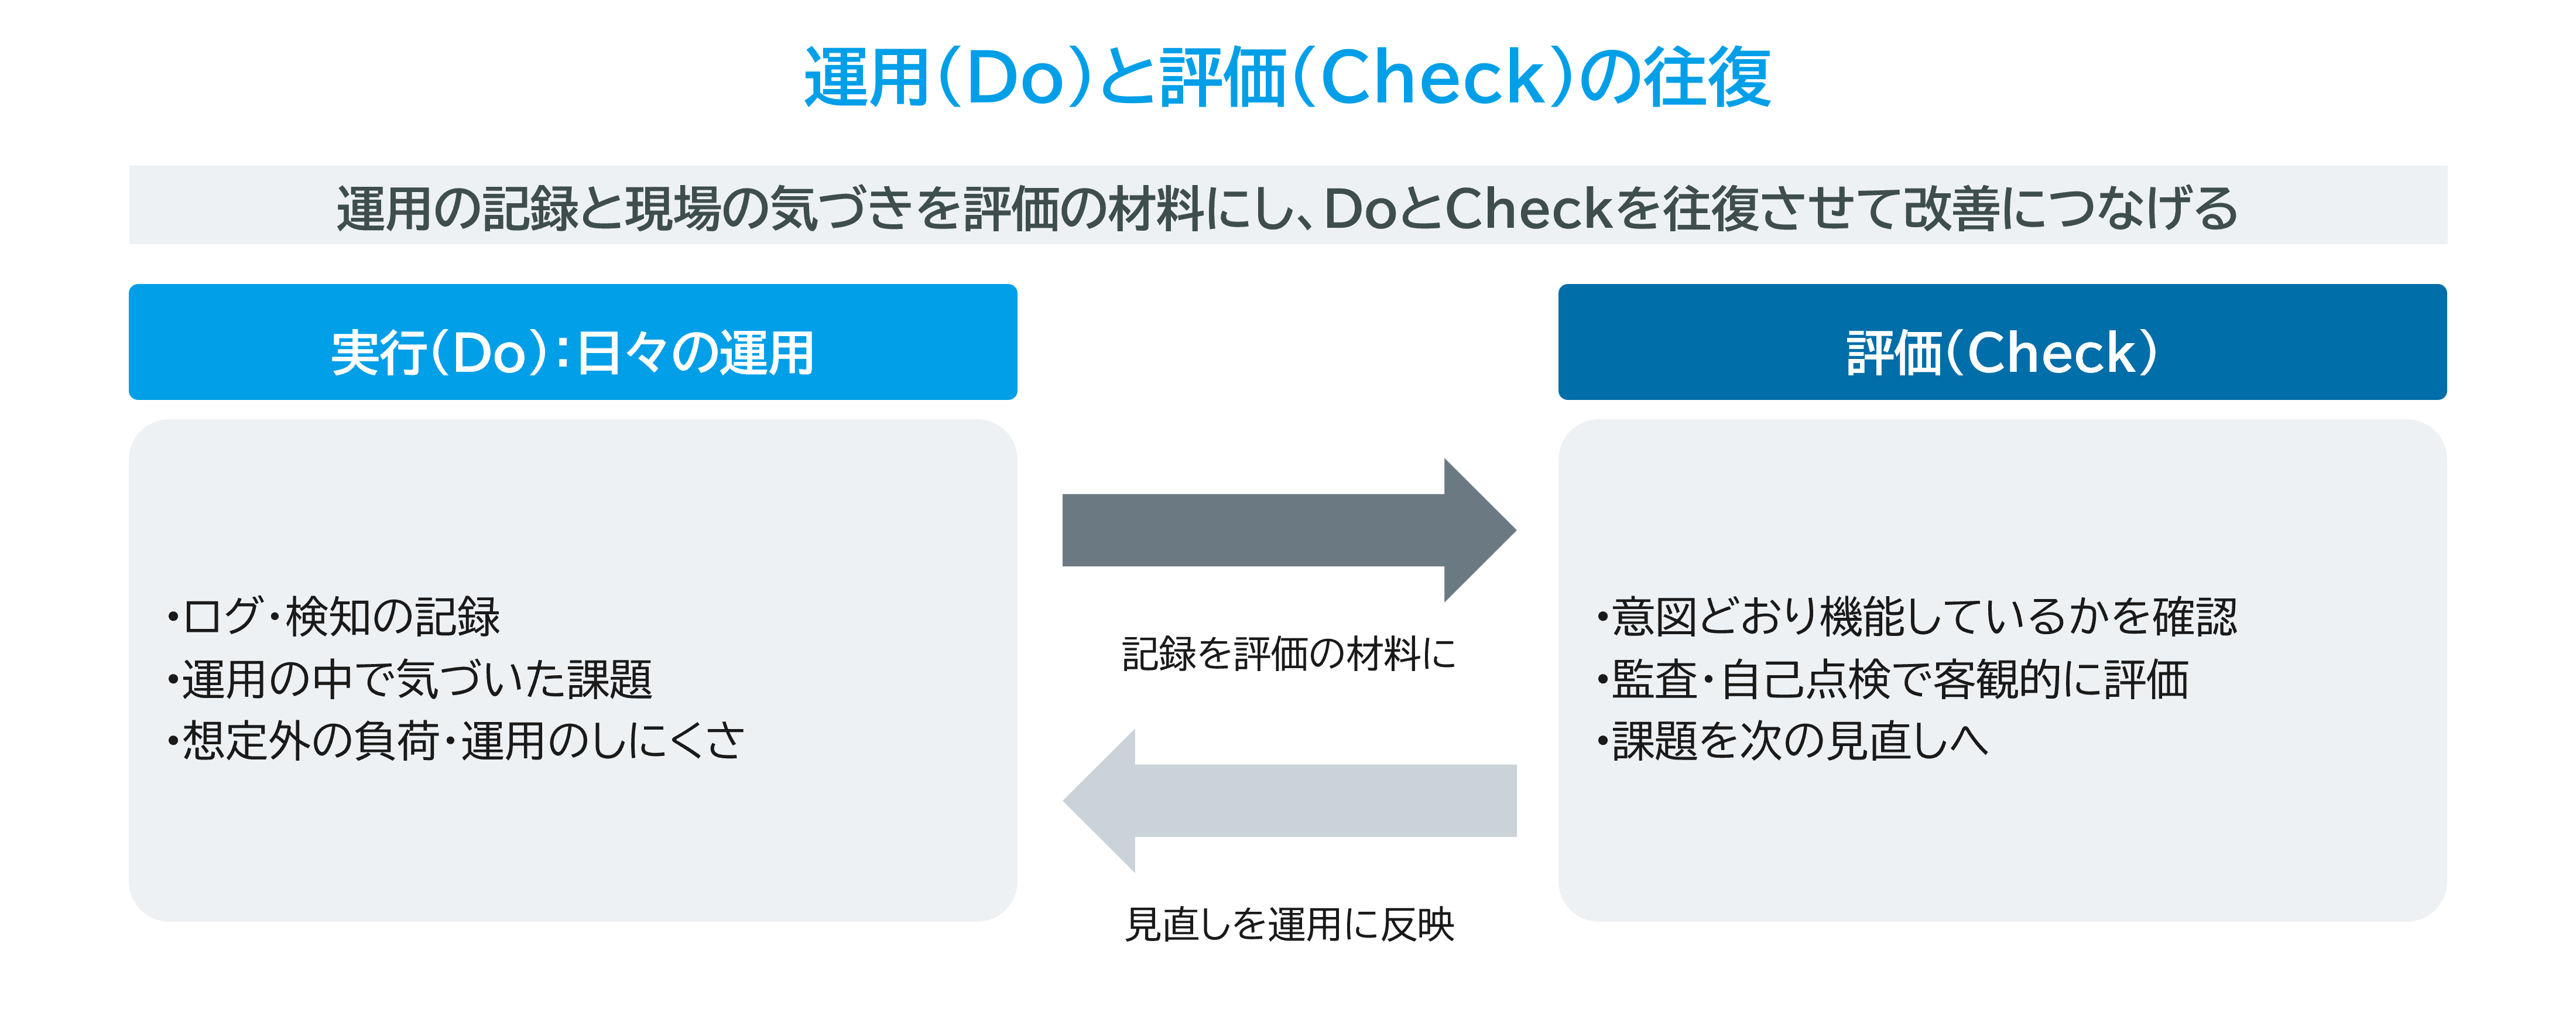
対策は、導入して運用を始めた後に、それが意図したとおりに機能しているかを確かめる必要があります。日々の監視で得られるログや検知の記録、運用の中で気づいた課題は、次の段階である評価(Check)の重要な材料となります。実行と評価を切り離さず、運用の記録を評価につなげる前提で日々の運用を設計しておくことが望まれます。
また、運用の実態は、当初の計画どおりに進むとは限りません。想定外の負荷や、現場での運用のしにくさが見つかることもあります。そうした気づきを記録し、評価の場に持ち込むことで、次の見直しにつなげることができます。実行(Do)は、評価(Check)と往復してはじめて改善につながります。
本記事では、計画した対策を実行に移す段階として、製品の導入と運用を整理しました。次に必要なのは、実行した対策が有効に機能しているかを客観的に評価することです。次回は、評価(Check)にあたる監査・自己点検とレポーティングを取り上げます。
自団体でのチェックポイント
製品・サービスは、対策要件や委託先の管理基準に照らして選定・評価されていますか。
導入した仕組みを運用する体制(監視・対応・維持)は確保されていますか。
インシデント対応計画やCSIRTなど、有事への備えは整えられていますか。
次回予告
次回は、評価(Check)にあたる「監査・自己点検とレポーティング」を取り上げます。
【コラム】自治体情報セキュリティクラウドによる集約的な防御
国や他団体との共通基盤を踏まえて対策を実行する代表的な仕組みが、都道府県と市区町村で利用する「自治体情報セキュリティクラウド」です。個々の団体が製品や機能を単独で導入・運用するだけでなく、インターネット接続や監視・防御を都道府県単位で集約し、高度なセキュリティ対策を共同で実施します。本コラムでは、その仕組みと効果、市区町村が押さえておきたい役割分担を簡潔に整理します。
仕組み:都道府県単位で防御を集約する
自治体情報セキュリティクラウドは、平成27年の日本年金機構における情報流出事案を受けて総務省が要請した「三層の対策」の一環として、マイナンバー制度の開始に合わせて都道府県ごとに構築された仕組みです(総務省「地方公共団体におけるサイバーセキュリティ対策について」p.2)。都道府県と市区町村がWebサーバー等を集約し、監視およびログ分析・解析をはじめとする高度なセキュリティ対策を共同で実施するもので、調達・運営は原則として都道府県が主体となって行います(総務省「次期自治体情報セキュリティクラウドに関する民間事業者への要請事項等」)。
三層の対策のうち、インターネット接続系の通信は、都道府県のセキュリティクラウドを経由してインターネットにつながります。域内の市区町村の接続口を一か所に集めることで、セキュリティ専門人材による高度な監視のもと、サイバー攻撃の検知・対処を集中的に行える点が特徴です。主な機能としては、ファイアウォールやIDS/IPS(不正侵入検知・防御システム)、プロキシサーバ、URLフィルタ、Webサーバの集約、SOC(Security Operation Center)による監視などが挙げられます(総務省「自治体情報セキュリティクラウドについて」)。
効果と国の財政支援
総務省は、自治体情報セキュリティクラウドの活用により、これまで99%以上のサイバー攻撃を防御してきたとしています。また、WAF(Web Application Firewall)で1日あたりおおよそ500件の攻撃を検知・防御できているとしています(総務省「地方公共団体サイバーセキュリティ対策事業について(補足説明資料)」p.3)。個々の団体では確保が難しい高度な監視の仕組みや専門人材を、共同で利用できる点が、集約の大きな利点です。
財政面では、概ね5年に1回の更新に要する経費について国庫補助(補助率2分の1、地方負担分は普通交付税措置)が設けられています。また、セキュリティクラウドの運用経費は地方交付税措置の対象とされており、令和8年度からはサイバーセキュリティ対策に係る地方交付税措置そのものが拡充されています(総務省「地方公共団体におけるサイバーセキュリティ対策について」p.9、p.14)。
次期セキュリティクラウドと今後の動向
セキュリティクラウドは、概ね5年ごとに更新されます。総務省は令和2年8月、更新にあたって「標準要件」として、最低限満たすべき事項(必須要件)と、各都道府県の要求水準に応じて導入を検討する事項(オプション要件)を示しました。必須要件には、Webサーバやメールリレーサーバの監視、ファイアウォール、IDS/IPS、WAF、ログの収集・分析、SOCによる監視などが含まれます。一方、端末の挙動を監視するEDR(Endpoint Detection and Response)の監視・運用は、業務端末をインターネット接続系に置く「βモデル」を採用する団体向けのオプション要件と位置づけられています(総務省「自治体情報セキュリティクラウドについて」)。
また、多くの都道府県では令和8年度に現行の契約が終了する見込みです。総務省は令和6年9月時点で、令和12年頃の将来的な在り方への移行を見据え、それまでの経過措置としての要件を提示する方針を示しています。セキュリティクラウドの仕様や役割は今後も変わり得るため、最新の動向を継続的に確認することが望まれます。
市区町村が押さえておきたい役割分担
セキュリティクラウドは強力な共同防御の仕組みですが、すべてのリスクを肩代わりするものではありません。セキュリティクラウドが主に担うのはインターネットとの境界における監視や防御であり、庁内の端末やLGWAN接続系、マイナンバー利用事務系における対策、職員による運用ルールの遵守などは、各団体が担う必要があります。自団体の通信のどこまでがセキュリティクラウドの対象で、どこからが自団体の責任範囲かを、都道府県との役割分担として確認しておくことが重要です。検知時の連絡経路や、インシデント発生時の都道府県と市区町村の連携方法も、あらかじめ取り決めておくと安心です。