「守れているか」を測る ― リスクアセスメントと脆弱性診断・ASM | 自治体向けセキュリティ対策シリーズ②
前作では、なぜ今自治体でセキュリティ対策の強化が求められているのかについてご紹介しました。対策の第一歩は、皆さまの自治体が「今どの程度守れているか」を客観的に測ることです。測定なくして改善はありません。本稿では、総務省ガイドラインが求めるリスクアセスメントの考え方と、脆弱性診断・ペネトレーションテスト・ASMといった手法の違いを客観的に整理します。なお本稿は、PDCAサイクルの計画(Plan)にあたり、対策の出発点となる現状把握と、リスクに基づく打ち手の見立てを扱います。
目次[非表示]
- 1.なぜ現状把握が重要なのか
- 2.情報資産の分類とリスク分析
- 3.診断手法の違いと使い分け
- 3.1.脆弱性診断
- 3.2.ペネトレーションテスト
- 3.3.ASM
- 3.4.目的に応じた診断手法の選択
- 4.外部の専門性の活用と進め方
- 4.1.考慮事項:システムへの影響
- 4.2.自治体で確認したいポイント
- 4.3.次回予告
- 4.4.関連記事
- 4.5.関連サービス
なぜ現状把握が重要なのか
総務省は、地方公共団体の情報セキュリティ対策について、情報セキュリティポリシーの策定・改定や実施、監査・自己点検等を通じて、継続的に確認・見直すことを示しています。この一連の流れを支えるのが、現状把握です。現状把握には二つの役割があります。
<現状把握の役割>
- 自治体のセキュリティ対策の現在地の確認まず、ポリシーを策定・改定する前に、自治体の組織、業務、情報資産、システム構成などを確認することです。国の指針・ガイドラインをそのまま当てはめるのではなく、自治体の規模や業務、システム環境を踏まえて、実情に合ったポリシーを整備するために必要となります。
- あるべき姿とギャップを把握する次に、ポリシーを策定・改定した後に、そこで定めた「あるべき姿」と、実際の対策や運用状況を照らし合わせることです。その差を明らかにすることで、改善すべき点や新たなリスクを把握できます。導入した機器の数や、実施した対策の項目数だけを見ても、ポリシーが求める状態を実現できているかは判断できません。
このように、現状把握は一度で終わる作業ではありません。ポリシーの策定・改定に必要な前提を整理し、策定後には実態とのギャップを確認します。さらに、対策を実施した後も、監査や自己点検によって有効性を評価し、その結果を次のポリシーの見直しにつなげます。
現状把握は、対策の起点であると同時に、対策の妥当性を外部に説明する際の根拠にもなります。また、客観的なデータによって弱点や課題を示すことで、対策の必要性を組織内で共有しやすくなります。危機感だけに頼らず、事実に基づいて優先順位を議論することが、限られた予算や人員を適切に配分するための前提となります。明らかになったギャップのすべてに、同じ優先度で対応する必要があるとは限りません。それぞれのギャップが情報資産や業務に及ぼす影響と、問題が発生する可能性を評価し、対応の優先順位を決める必要があります。この判断の根拠となるのがリスク分析です。
次章では、守るべき情報資産を整理し、対処すべきリスクを見極めるための考え方を説明します。
<出典>
情報資産の分類とリスク分析
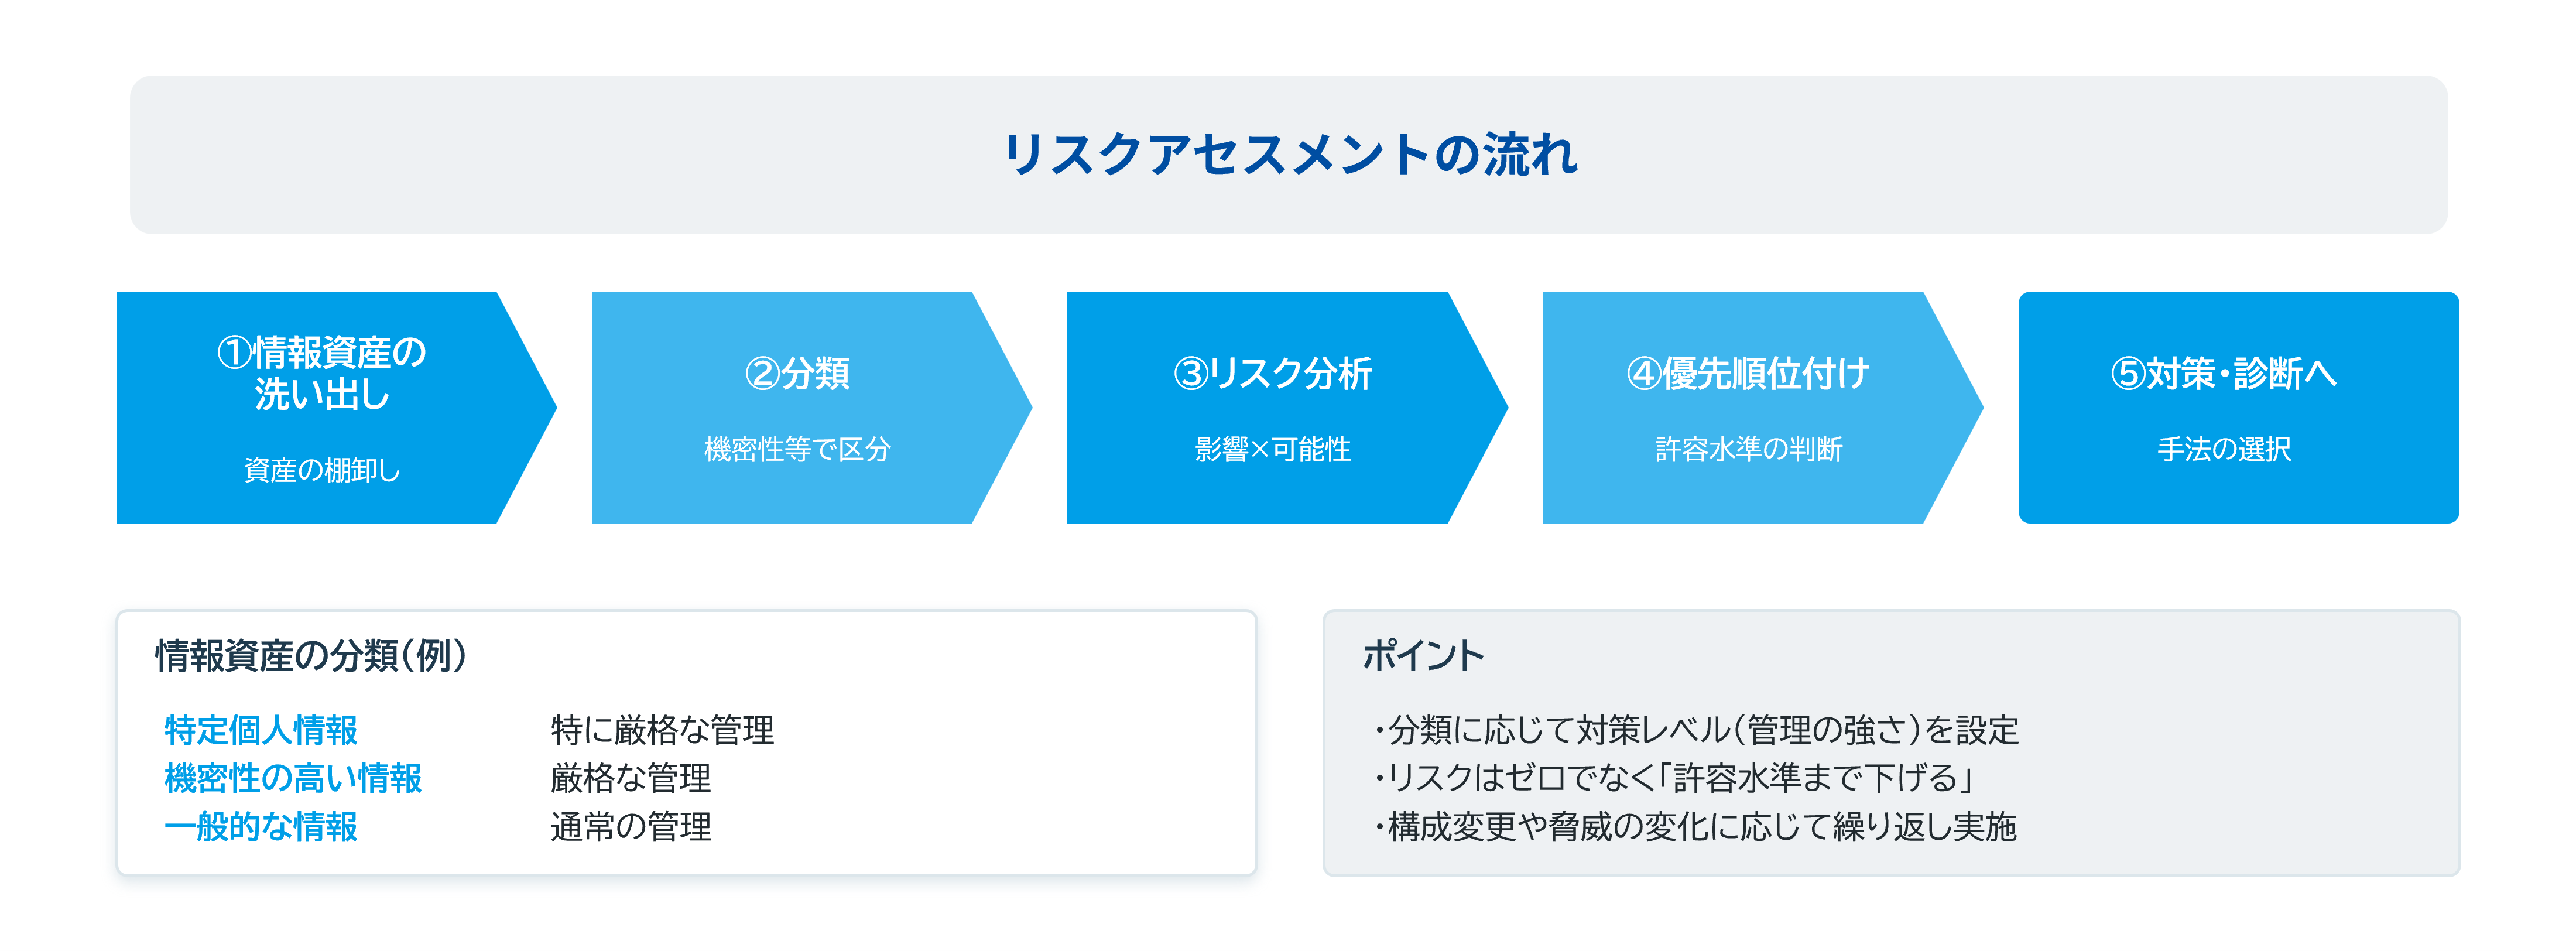
ガイドラインは、対策の前提として情報資産を洗い出し、分類することを求めています(総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン」概要資料)。
情報資産とは、業務で扱うデータだけでなく、それを処理する機器やシステム、記録媒体なども含む幅広い概念です。これらを、機密性・完全性・可用性の観点から重要性に応じて分類し、分類に応じた取扱制限や管理方法を定めます。特定個人情報など法令上厳格な取扱いが必要な情報については、関係法令や指針も踏まえた管理が必要です。
分類に応じて、求められる管理の強さ(対策レベル)を設定します。重要性の高い情報には手厚い対策を、そうでない情報には過剰にならない範囲の対策を、というように濃淡をつけることで、資源を効率的に配分できます。そのためにも、まず、庁内にどのような情報資産があり、どこに、どれだけ保有されているかを正確に把握する棚卸しが欠かせません。
リスク分析は、こうして分類した情報資産に対し、どのような脅威や脆弱性があり、それらが業務や情報資産にどのような影響を及ぼし得るかを評価する作業です。影響の大きさと発生の可能性を組み合わせてリスクの大きさを見積もり、許容できないリスクから優先的に対策を検討します。この一連の作業がリスクアセスメントであり、対策の設計や見直しの出発点となります。
リスクアセスメントは一度行えば終わりではありません。システムの更新、新たなサービスの導入、組織や業務の変更、脅威の変化などに応じて見直し、現状を反映することが重要です。総務省は、令和8年度から、情報セキュリティ監査や研修・訓練、情報セキュリティポリシーの改定等に加え、ペネトレーションテスト、リスクアセスメント、エンドポイント(職員用パソコンやサーバーなどの端末)対策等に要する経費を新たに地方交付税措置の対象としています。詳細は、総務省「地方公共団体のサイバーセキュリティ対策に関する地方交付税措置の拡充について」9ページを参照してください。
リスクは、ゼロにすることを目標とするものではなく、許容できる水準まで下げることを目標とします。すべてのリスクを排除しようとすれば、際限なく資源を要し、業務にも支障をきたします。どこまでのリスクを受け入れ、どこからを対策するのかという線引きを、組織として判断することが、リスク分析の実務上の要点となります。
診断手法の違いと使い分け
セキュリティの現状を技術的に把握する手法には、目的の異なる複数の方法があります。
脆弱性診断
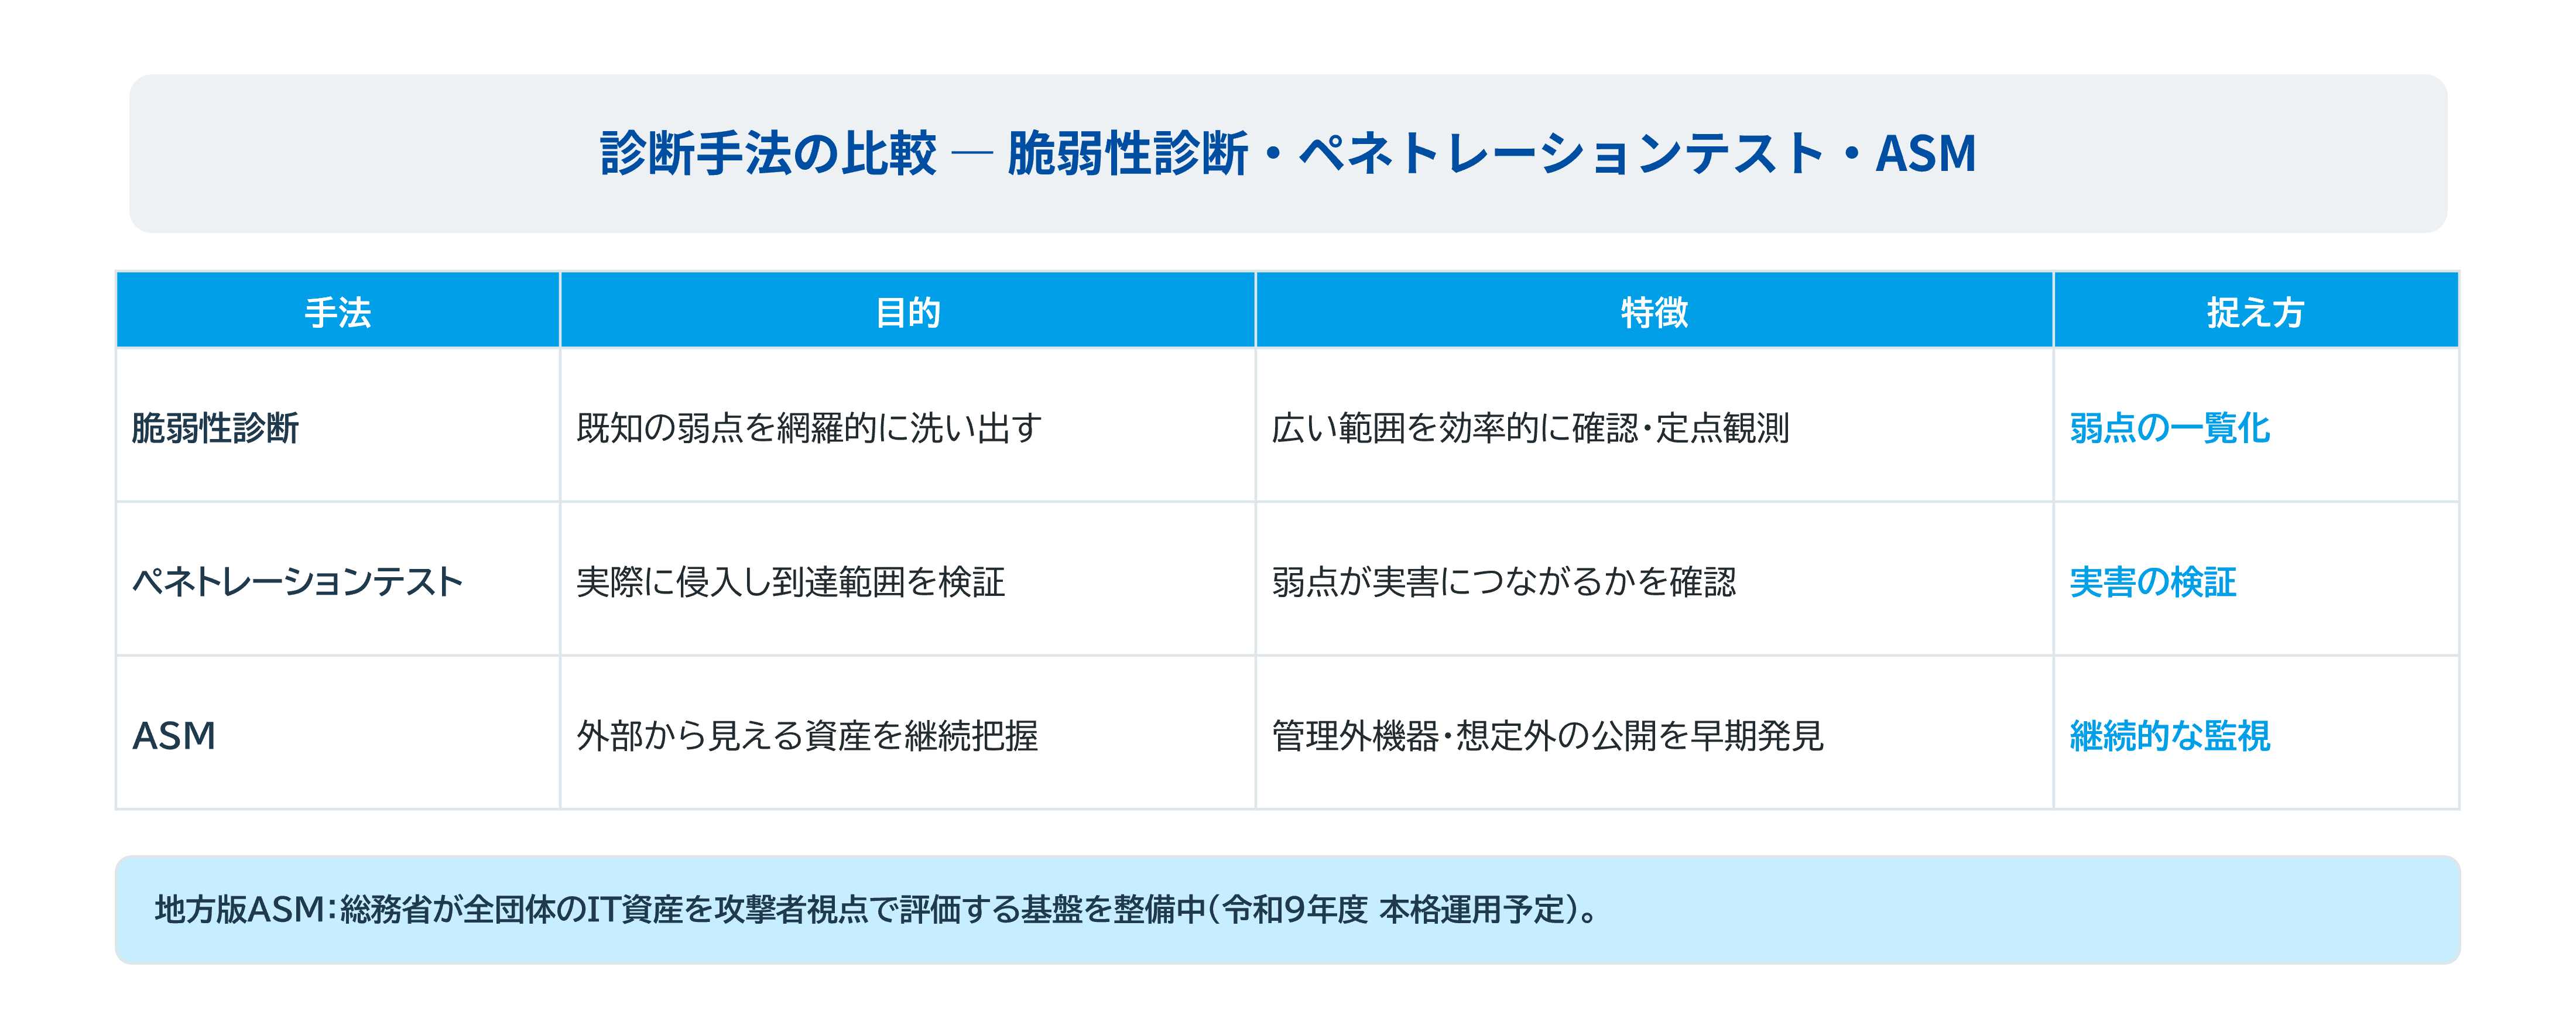
脆弱性診断は、対象としたシステムやネットワークについて、既知の脆弱性や設定上の不備などを検査し、対応が必要な箇所を洗い出す手法です。自動ツールによる検査と専門家による確認を組み合わせる場合もあり、対象範囲や診断方式によって確認できる内容は異なります。定期的な実施に加え、システムの新規公開や重要な変更の際に実施することで、弱点の早期発見に役立ちます。
ペネトレーションテスト
ペネトレーションテストは、攻撃者の視点で実際に侵入を試み、弱点が悪用された場合にどこまで到達され得るかを検証する手法です。脆弱性診断が「弱点の一覧化」に重点を置くのに対し、ペネトレーションテストは「弱点が実害につながるか」を確認する点に特徴があります。両者は目的が異なるため、いずれか一方で足りるというものではなく、補完的に用いることで現状をより立体的に把握できます。
ASM
ASM(アタックサーフェスマネジメント)とは、組織の外部(インターネット)からアクセス可能なIT資産を発見し、それらに存在する脆弱性などのリスクを継続的に検出・評価する一連のプロセスです。
総務省は、令和8年度中に全ての地方公共団体が利用可能な地方版脆弱性診断システム(ASM)を一括して構築し、実証を経て、令和9年度以降に本格運用を開始する予定としています。同システムでは、インターネットからアクセス可能なIT資産をスキャンし、未把握資産の発見、脆弱性の検知・評価、設定ミスの検出等を行うことが想定されています (ただし、記事公開時点では構築・実証段階の予定であり、提供時期や機能は今後変更される可能性があります)。各団体では、国が提供する基盤の対象範囲を確認したうえで、各自治体で行う資産管理、診断、脆弱性対応とどのように組み合わせるかを検討する必要があります。
経済産業省の導入ガイダンスでは、外部から把握できる情報を用いて、公開されているサーバーやネットワーク機器、IoT機器などを収集・分析し、組織が把握していない資産や意図しない設定ミスを攻撃者の視点から発見する取組として整理されています。一方、収集・分析する情報には不確実性があり、結果の確認や既存の資産管理との突合が必要です。詳細は、経済産業省「ASM導入ガイダンス」を参照してください。
目的に応じた診断手法の選択
手法の選択にあたっては、目的と対象を明確にすることが重要です。何を確認したいのか、どの範囲を対象とするのか、どの程度の頻度で行うのかによって、適した手法は変わります。網羅的な確認が目的であれば脆弱性診断を軸に、実害の検証が目的であればペネトレーションテストを、外部からの見え方の継続的な把握が目的であればASMを、というように、目的に応じて組み合わせることになります。
外部の専門性の活用と進め方
これらの診断や評価は、専門的な知識と、攻撃者の視点に立った客観性を必要とします。総務省「地方公共団体における情報セキュリティ監査に関するガイドライン」では、監査内容に高度な技術的検証を含む場合や、より高い客観性が求められる場合には、外部監査を活用する考え方が示されています。第三者による評価は、内部では気づきにくい弱点や思い込みを発見しやすく、結果を関係者に説明する際の客観性の裏づけにもなります。
進め方としては、まず情報資産の棚卸しと分類を行い、リスクアセスメントで優先順位を定めたうえで、必要な診断手法を選択する、という順序が基本となります。いきなり診断から着手すると、得られた結果を評価する基準がないまま指摘だけが積み上がりかねません。診断はあくまで現状を映す手段であり、得られた結果を評価し、対策へとつなげてはじめて意味を持ちます。
現状把握を一度きりの取組で終わらせないことも重要です。脅威も自治体のシステム環境も変化するため、把握した内容はすぐに古くなります。定期的に測り直し、前回との差を捉える運用としておくことで、対策の効果や、新たに生じたリスクを継続的に確認できます。
考慮事項:システムへの影響
なお、診断や評価を実施する際には、対象システムへの影響と、診断によって取得・生成される情報の取扱いに注意が必要です。特に、住民サービスや庁内業務で実際に稼働しているシステム(本番環境)を診断すると、アクセスの集中や意図しない処理によって、システムの停止や業務への影響が生じる可能性があります。
また、診断結果には、システム構成や脆弱性など、攻撃に悪用され得る情報が含まれる場合があります。そのため、実施前に対象範囲、日時、使用する手法、連絡体制、中止基準、障害発生時の対応、診断データの保管・削除方法を定め、システム管理者や関係事業者と合意しておくことが重要です。特にペネトレーションテストは、攻撃者と同様の手法で、実際に侵入を試みる検証です。誤って対象外のシステムへ影響を及ぼさないよう、対象と許可する行為を明確にし、資産の所有者または管理権限者から事前に明示的な許可を得た範囲で実施します。
<出典>
自治体で確認したいポイント
- 情報資産を洗い出し、重要度に応じて分類・管理していますか。
- 情報セキュリティポリシーで定めた「あるべき姿」と、実際の対策・運用状況を照らし合わせていますか。
- 見つかった弱点やギャップについて、業務への影響と発生可能性を評価していますか。
- 評価結果に基づき、優先的に対応する課題を決めていますか。
- 脆弱性診断やペネトレーションテスト、ASMを、目的と対象に応じて使い分けていますか。
- 対策の有効性を定期的に確認し、環境や脅威の変化に応じて見直していますか。
次回予告
次回からは、計画した対策を実行に移す段階に入ります。第3回では、実行(Do)にあたる「製品の導入と運用支援」を取り上げます。